ما هو تقييم المخاطر ولماذا يُعدّ مهماً في عام 2026
تعرّف على ما هو تقييم المخاطر، وكيف يعمل خطوة بخطوة، ولماذا تُعيد المراقبة القائمة على الذكاء الاصطناعي تشكيل طريقة إدارة الشركات الصغيرة والمتوسطة للمخاطر المالية والتشغيلية في عام 2026.

تقييم المخاطر هو عملية منظّمة تحدد التهديدات المحتملة، وتقدّر احتمال وقوعها وتأثيرها، وتوجّه قرارات المعالجة بحيث تتصرف بناءً على أدلة لا على حدس. وبالمعنى الرسمي، أصبح انضباطاً قابلاً للتكرار يحوّل عدم اليقين إلى أولويات، لا مجرد حكم لمرة واحدة.
ربما تقوم فعلاً بنسخة من ذلك عندما توافق على مورّد، أو تطلق حملة، أو تعتمد نظاماً جديداً. الفرق يكمن في ما إذا كنت تعتمد على الحدس أو تستخدم عملية تتيح لك مقارنة المخاطر، وتوثيق المنطق وراء القرار، وإعادة النظر فيه عندما تتغيّر الظروف.
تعريف عملي يمكنك استخدامه اليوم
اختار مدير عمليات صغير ذات مرة مورّداً لأن الاسم كان مألوفاً وبدا العرض مقنعاً. بعد ستة أشهر، أشار تقرير مالي متأخر إلى مشكلة كان يمكن اكتشافها مبكراً، قبل توقيع العقد وقبل أن يكون العمل قد بدأ فعلاً.
هذه هي الفجوة التي يُقصد بـ ما هو تقييم المخاطر سدّها. يطرح التقييم الرسمي أسئلة حول ما قد يحدث خطأً، ومدى احتمال حدوثه، ومدى خطورة تأثيره، وما الذي يجب فعله حياله، ولهذا يبدأ بـالتحديد، وينتقل إلى التحليل والتقييم، وينتهي بقرارات المعالجة.
العناصر الأربعة التي تجعله قابلاً للتطبيق
التحديد يسمّي التهديد. التحليل يقدّر كيف يمكن أن يحدث وحجم تأثيره المحتمل. التقييم يقارن تلك النتيجة بمعاييرك أو بمستوى تقبّلك للمخاطر. المعالجة تحدد ما إذا كان ينبغي تجنّب المخاطرة أو تقليلها أو نقلها أو قبولها.
هذا الهيكل مهم لأنه يمنع الفرق من الخلط بين قلق غامض وقرار فعلي. المنطق نفسه ينطبق سواء كنت تراجع مورّد برمجيات، أو تفتح قناة مبيعات جديدة، أو تدقق في شريك تسويقي. مورد عملي مثل إدارة مخاطر سائقي الأساطيل في المملكة المتحدة يوضح الفكرة نفسها في سياق مختلف، حيث تكون المهمة هي تحديد التعرّض للخطر قبل أن يتحول إلى خسارة كان يمكن تجنّبها.
قاعدة عملية: إذا لم تستطع شرح التهديد والاحتمال والتأثير والإجراء بلغة بسيطة، فأنت لم تُكمل التقييم بعد.
بالنسبة للفرق التي تحتاج إلى سير عمل قابل للتكرار، تعكس صفحة تقييم المخاطر من ELECTE المنطق نفسه في سياق تجاري. الهدف ليس جعل المخاطر تبدو معقدة، بل جعل القرار قابلاً للدفاع عنه.
كيف أصبح تقييم المخاطر انضباطاً رسمياً
لم يبدأ التقييم العملي في قاعات مجالس الإدارة. بل بدأ حيث كانت للفشل عواقب ملموسة، في مجالات السلامة والهندسة والصحة العامة، ثم انتشر إلى السياسات والتمويل والعمليات مع حاجة المؤسسات إلى طريقة قابلة للتكرار لمقارنة خطر بآخر.
كانت أحد المحطات الفاصلة الرئيسية هي وثيقة المجلس القومي للبحوث لعام 1983 بعنوان Risk Assessment in the Federal Government: Managing the Process، والتي غالباً ما تُعرف بـ الكتاب الأحمر. ساعدت هذه الوثيقة في تحديد الخطوات التي لا تزال تشكّل الممارسة الحديثة ملخص PubMed لدور الكتاب الأحمر التاريخي. وفي مجال الصحة المهنية، أظهر معيار ISO 1999 أيضاً كيف تحوّل هذا المجال نحو أساليب أكثر تنظيماً وكمّية لتقدير فقدان السمع المرتبط بالضوضاء من بيانات التعرض. لاحقاً، نشرت NIOSH إرشادات رسمية بعنوان NIOSH Practices in Occupational Risk Assessment، والتي أظهرت أن المنهج أصبح مُعتمداً بدلاً من أن يكون مرتجلاً.
لماذا يهم هذا التحول للأعمال
تصف الإرشادات الحديثة تقييم المخاطر بأنه عملية منهجية تحدد مصادر المخاطر، والتهديدات، والأخطار، والفرص، وتقدّر كيف يمكن أن تحدث، وتقيّم أهميتها في ضوء معايير ذات صلة المبادئ الأساسية لـ SRA. هذا يحوّل العمل على المخاطر إلى سير عمل منظم، لا إلى شعور غريزي.
تضع هذه المبادئ نفسها التقييم أيضاً ضمن دورة أوسع تشمل تحديد السياق، والتعرّف، والتحليل، وتخطيط الاستجابة، والمراقبة. وتتعامل مع الأساليب الإحصائية وأساليب بايز بصفتها أدوات معتادة في هذه العملية. بالنسبة للأعمال، النقطة العملية بسيطة. لا تسأل عن مدى شعور الجميع بالراحة تجاه القرار. بل تسأل عن الأدلة التي تدعمه، وما الذي سيغيّر رأيك عند ظهور أدلة جديدة.
تقييم المخاطر ليس نفس تحليل الفجوات. يسأل تحليل الفجوات عن أين يقصر الأداء الحالي عن الهدف المنشود. أما تقييم المخاطر فيسأل عن ما قد يحدث، ومدى احتمال حدوثه، وحجم الأثر إذا حدث. يمكن أن يكون لدى تاجر تجزئة فجوة واضحة بين التقارير الحالية والمطلوبة، بينما يكمن الخطر الفعلي في الاحتيال بالدفع، أو تركّز الموردين، أو تسرّب بيانات العملاء.
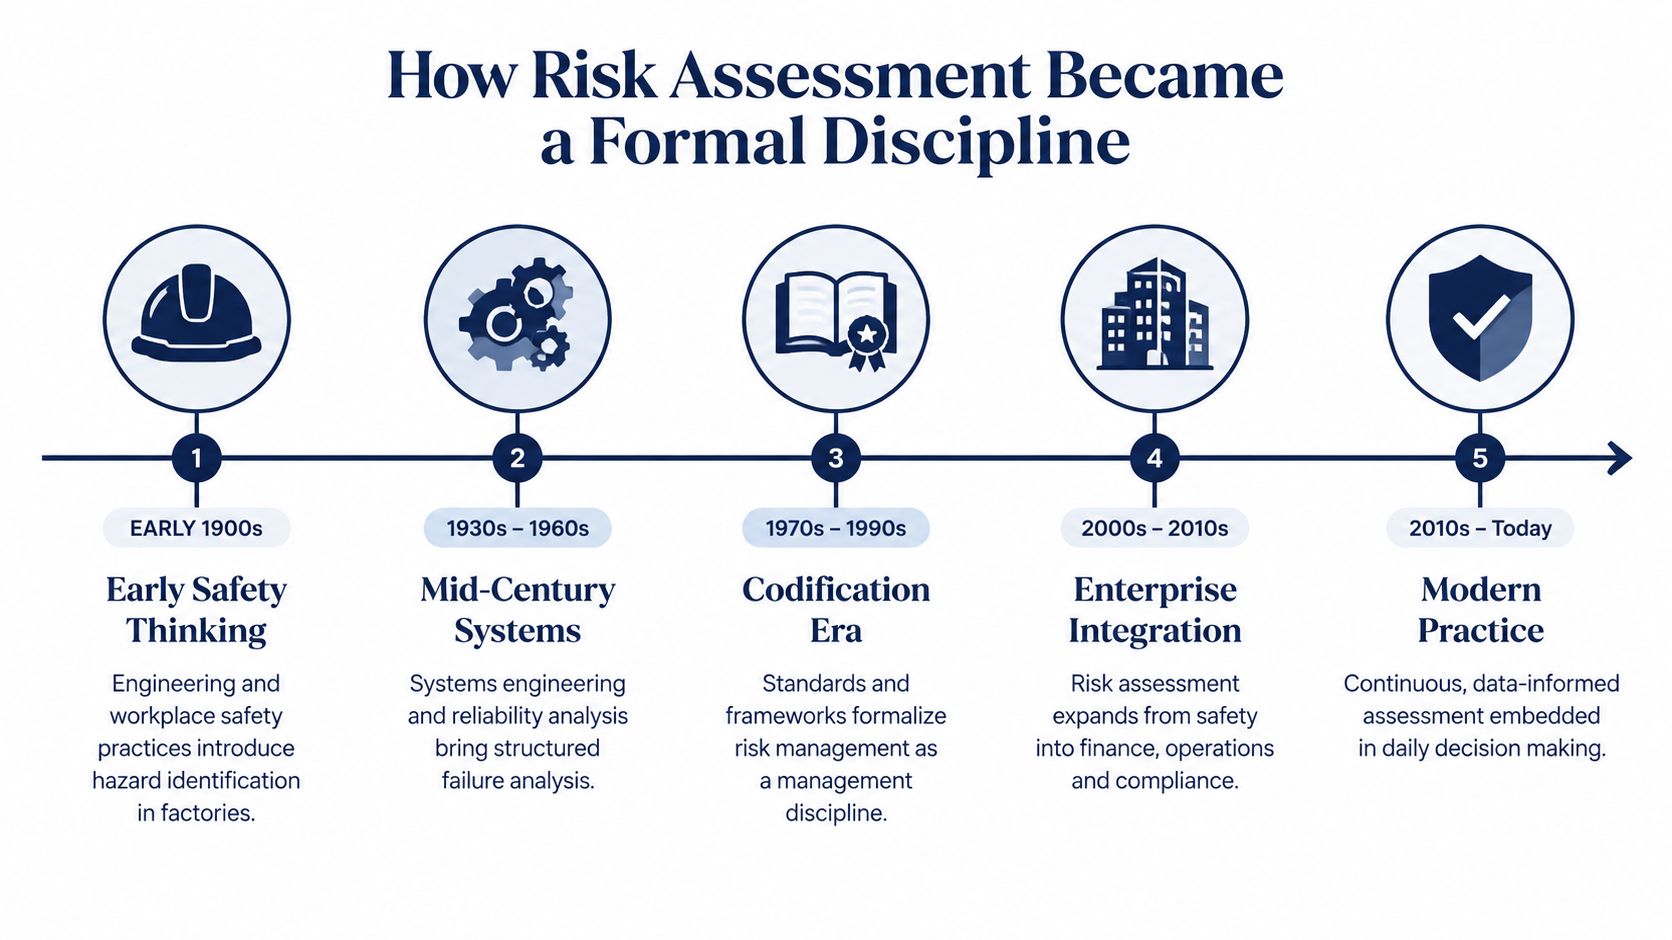
يزداد هذا الفرق أهمية مع تحوّل المراقبة إلى عملية مستمرة. قد تبدو التقييمات السنوية كلقطة واحدة في زمن معين. أما المراقبة المدعومة بالذكاء الاصطناعي فتحوّل العملية إلى إشارات مباشرة، وهو ما يتناسب مع طبيعة عمل الشركات الصغيرة والمتوسطة، بموردين متغيرين، وطلب متبدّل، وقرارات أسرع. يوضح الخط الزمني أدناه كيف انتقل هذا التخصص من العمل الرسمي الأولي إلى وضعه الحالي رسم بياني يوضح تطور تقييم المخاطر كتخصص رسمي من عام 1900 حتى اليوم.
الخطوات الأساسية الثلاث في كل تقييم
يقدّم تاجر تجزئة متوسط الحجم يخطط لإطلاق قناة بيع جديدة عبر الإنترنت مثالاً عملياً. يبدأ الفريق بالتعرضات التي يمكن أن تؤثر على الإطلاق، ثم يعالجها بالترتيب.
الخطوة الأولى: التعرّف
يسرد تاجر التجزئة مصادر تعرض محددة، مثل تركّز الموردين، والاحتيال بالدفع، والتعرض لتقلبات العملة، والتغيير التنظيمي، وتسرّب بيانات العملاء. هذه القائمة هي حصر المخاطر، وليست الاستنتاج النهائي.
يعتبر معيار ISO 31000 هذه المرحلة الأولى من تقييم المخاطر، بعد أن تحدد المنظمة النطاق والسياق والمعايير نظرة عامة على إطار عمل ISO 31000. فإذا لم يدخل خطر جوهري إلى هذه القائمة، فإن التحليل اللاحق سيصبح أسرع فقط في الاتجاه الخاطئ.
الخطوة الثانية: التحليل والتقييم
بعد تسمية المخاطر، يقوم الفريق بتقدير كيفية حدوث كل منها وما قد تكلفه. توصي الإرشادات المستندة إلى ISO 31000 بأن يأخذ التحليل بعين الاعتبار مصدر الخطر، ومجال التأثير، والحدث، وأسبابه وعواقبه، وما إذا كان المصدر داخليًا أم خارجيًا، والاحتمالية، والضوابط المطبقة بالفعل أساسيات إدارة المخاطر وفق ISO 31000.
يأتي التقييم بعد ذلك. يقارن الفريق النتائج بمعايير رسمية، بما في ذلك المتطلبات القانونية والتنظيمية، حتى يتمكن من تحديد المخاطر التي تحتاج إلى معالجة وتلك التي يمكن قبولها نظرة عامة على إطار ISO 31000.
هناك طريقة بسيطة للحفاظ على وضوح التسلسل:
- تحديد المخاطر المرتبطة بالقناة الجديدة.
- تحليل مدى احتمالية كل منها، ومدى سوء النتيجة المحتملة.
- تقييم النتيجة مقارنة بمستوى القبول ومتطلبات الامتثال وأولويات العمل.
هذا الترتيب مهم لأنه يفصل بين الاكتشاف والحكم. سجل المخاطر ليس قائمة مهام. إنه خريطة قرارات، بينما يطرح تحليل الفجوات سؤالًا مختلفًا تمامًا، وهو أين يقصر الأداء الحالي عن تحقيق هدف معين.
تحويل المخاطر إلى درجة يمكنك التصرف بناءً عليها
تكون الدرجة مفيدة عندما تساعدك على مقارنة خطر بآخر. لهذا السبب تستخدم العديد من الفرق مصفوفة تجمع بين الاحتمالية والعواقب في تصنيف بسيط.
كيف تعمل الدرجة عمليًا
الفكرة بسيطة. على أحد المحورين، تقيّم مدى احتمالية وقوع الحدث. وعلى المحور الآخر، تقيّم مدى شدة العاقبة المحتملة. غالبًا ما تستخدم مصفوفات المخاطر العملية مقاييس من 4 أو 5 نقاط، وتحول التركيبة إلى درجة مرتبة تدعم عملية تحديد الأولويات نظرة عامة على تقييم المخاطر المستند إلى FMEA.
على سبيل المثال، قد تقع رسالة تصيد احتيالي تصل إلى موظف حسابات الدفع في فئة أعلى أولوية من فيضان في غرفة الخوادم إذا كانت ضوابط الفيضان قوية بالفعل بينما مسار التصيد الاحتيالي ضعيف الضبط. الدرجة ليست الحكم النهائي، بل هي الإشارة التي تساعدك على تحديد أين تتصرف أولًا.
الاحتمالية | العواقب | الدرجة المجمعة | مستوى الرقابة المطلوب |
|---|---|---|---|
منخفضة | منخفضة | منخفضة | المراقبة والمراجعة |
منخفضة | مرتفعة | متوسطة | تعزيز الضوابط حيثما كان ذلك ممكناً |
مرتفعة | متوسطة | مرتفعة | إضافة ضوابط مستهدفة على الفور |
مرتفعة | مرتفعة | حرجة | المعالجة فوراً بأقوى ضابط ممكن |
لماذا تُحدد الدرجة اختيار الضابط
تعتمد سلامة أماكن العمل على تسلسل هرمي للضوابط يرتب الاستجابات من الإزالة والاستبدال نزولاً إلى الضوابط الهندسية، والتحذيرات، والضوابط الإدارية، ومعدات الحماية الشخصية ملخص التسلسل الهرمي لـ ASSP وCCOHS. هذا الترتيب مهم لأن الضابط الأكثر أماناً هو عادةً الذي يزيل الخطر من مصدره.
قيّم المخاطرة أولاً، ثم اسأل عن مستوى الضبط الذي يناسبها. لا تبدأ بالضابط الذي تمتلكه بالفعل.
بالنسبة للفرق الراغبة في فهم الآليات وراء التقييم القائم على السيناريوهات، فإن كيفية عمل محاكاة مونت كارلو خطوة تالية مفيدة لأنها توضح كيف يمكن للتفكير الاحتمالي أن يدعم قرارات أكثر تفصيلاً. لكن في معظم الشركات الصغيرة والمتوسطة، تكفي مصفوفة بسيطة للفصل بين حالات التعرض العاجلة والحالات القابلة للإدارة.
تقييم المخاطر مقابل تحليل الفجوات
يبدأ الكثير من الالتباس عندما يستخدم الناس تقييم المخاطر وتحليل الفجوات وكأنهما يعنيان الشيء نفسه. لكنهما ليسا كذلك.
يوضح مثال من اللائحة العامة لحماية البيانات (GDPR) الفرق بوضوح. يبدأ تقييم المخاطر بالبيانات التي تحتفظ بها ويسأل عما قد يحدث خطأ، وما مدى احتمالية حدوثه، وما مدى شدة تأثيره. هذا يمنحك قائمة مرتبة حسب الأولوية، ربما اختراق قاعدة بيانات العملاء، أو ربما فقدان حاسوب محمول غير مشفّر، أو ربما جهة معالجة خارجية ضعيفة.
نفس السيناريو، سؤال مختلف
يبدأ تحليل الفجوات بمتطلبات اللائحة العامة لحماية البيانات (GDPR) ويسأل عن الضوابط الموجودة لديك مقارنة بما هو ناقص. تختلف المخرجات في الشكل. فبدلاً من قائمة التهديدات، تحصل على قائمة إصلاحات، مثل عدم تعيين مسؤول حماية بيانات أو غياب سياسة الاحتفاظ بالبيانات.
لهذا السبب تستخدم البرامج الناضجة كليهما. تقييم المخاطر استشرافي وقائم على التهديد. أما تحليل الفجوات فهو قائم على المعايير ورجعي النظر. أحدهما يخبرك بمكان وجود التعرض. والآخر يخبرك بمكان قصور ضوابطك.
استخدم تقييم المخاطر عندما تحتاج إلى تحديد ما هو الأهم. استخدم تحليل الفجوات عندما تحتاج إلى إثبات ما هو ناقص.
إذا كنت غير متأكد من أيهما تبدأ به، اتبع هذه القاعدة: قيّم المخاطرة أولاً، ثم اختبر فجوات الضوابط الأكثر أهمية. هذا التسلسل يمنعك من إضاعة الوقت في سد فجوات منخفضة الأولوية بينما يظل تعرض عالي التأثير قائماً.
تقييم المخاطر في القطاعين المالي والتجزئة
ينطبق المنطق نفسه سواء كنت تقرض المال أو تبيع الملابس. التفاصيل تتغير، لكن البنية لا تتغير.
القطاع المالي يطبّق المنهجية على التعرض الائتماني
تراجع تعاونية إقراض إقليمية محفظتها الاستهلاكية وتلاحظ ارتفاع احتمالية التعثر بين المقترضين العاملين لحسابهم الخاص بعد تحول المؤشرات الاقتصادية الكلية. يشدد الفريق عتبات الاكتتاب ويراجع سقوف التعرض، لأن التقييم منحهم إشارة واضحة قبل أن تصبح الخسائر جلية.
يُثبت التقييم الرسمي جدواه بإجباره فريق الإقراض على تحديد التعرض بوضوح، وترتيبه مقارنة بمستوى التحمل المقبول، وربطه بإجراء له مالك وتاريخ مراجعة محدد. بدون هذه البنية، يبقى النقاش غامضاً وتصل الاستجابة متأخرة جداً.
قطاع التجزئة يستخدم المنطق نفسه للمخزون والعروض الترويجية
يطبّق تاجر أزياء مستقل النهج نفسه على المخزون والعروض الترويجية. فهو يحدّد مخاطر نفاد المخزون والمخزون الزائد في الخطوط الموسمية، ويحلّل بيانات معدل البيع من العام الماضي ومدد التوريد من الموردين، ثم يقيّم أي أكواد منتجات (SKUs) تستحق مخزون أمان أعلى وأيها يحتاج إلى تخفيضات أعمق.
النتيجة عملية. يستخدم الفريق هيكل القرار نفسه في بيئة تشغيلية مختلفة، وهذا بالضبط ما يجعل تقييم المخاطر ينتقل بسهولة بين الوظائف المختلفة.
القاسم المشترك بسيط:
- حدّد المخطر قبل أن تناقشه.
- قيّم الاحتمالية والتأثير قبل أن تناقش الحل.
- حدّد الإجراء المطلوب قبل أن تختفي المسألة في الاجتماع التالي.
كيف يعيد الذكاء الاصطناعي تشكيل مراقبة المخاطر
تعمل التقييمات التقليدية غالبًا على دورة ربع سنوية أو سنوية. وهذا مناسب للبيئات المستقرة، لكنه يترك فجوات عندما تتغيّر المعاملات والموردون والعملاء والأنظمة كل يوم. يُضيّق الذكاء الاصطناعي والأتمتة هذه الفجوة بتحويل تقييم المخاطر إلى إشارة مستمرة بدلًا من مراجعة دورية.
ما يتغيّر عندما تستمر البيانات في التدفّق
مع استيعاب البيانات الحية، وكشف الأنماط، ورصد الحالات الشاذة، يمكن للفريق مراقبة المعاملات، والتعرضات الائتمانية، وأداء الموردين، وسلوك العملاء لحظة حدوثها. تفقد جداول البيانات الثابتة قدرتها على رصد الإشارات عندما يزداد الحجم، لأن الشخص لا يستطيع إعادة فحص كل صف بالسرعة الكافية لملاحظة تغيّر النمط.
وهنا أيضًا تظل المراجعة البشرية مهمة. يمكن للذكاء الاصطناعي ترتيب التنبيهات وتسليط الضوء على النشاط غير العادي، لكن على شخص ما التحقق من التنبيه، وتفسير السياق، وتحديد ما إذا كانت المسألة خطرًا حقيقيًا أم مجرد ضجيج. لمزيد من التفاصيل حول مخاوف النماذج والاستخدام، يُعد المقال حول مخاطر نماذج اللغة الكبيرة في التحليلات قراءة مفيدة لأنه يوضّح سبب استمرار أهمية الإشراف في هذه العملية.
ما تحتاجه المؤسسات الصغيرة والمتوسطة من الأدوات
لا تحتاج المؤسسات الصغيرة والمتوسطة غالبًا إلى مكتب مخاطر ثقيل. بل تحتاج إلى طبقة تتصل بأنظمة المحاسبة أو نقاط البيع الحالية، وتُظهر الإشارات مرتبة، وتوثّق ما تغيّر حتى لا تضيع المراجعة في البريد الإلكتروني. بهذا المعنى، يمكن أن يعمل ELECTE جنبًا إلى جنب مع أدوات المراقبة الأخرى كخيار واحد لتحويل البيانات التشغيلية إلى تقارير آلية، وتنبيهات بالحالات الشاذة، وإشارات مخاطر متكررة، خاصة عندما يريد الفريق أن تبقى العملية خفيفة.
للقرّاء الذين يريدون عرضًا مرئيًا عمليًا لهذه الفكرة، يوضّح دليل تحديد الأخطاء والفرص كيف يمكن لكشف الحالات الشاذة أن يدعم مراجعة أسرع. النقطة الأهم هي أن الذكاء الاصطناعي لا يحل محل تقييم المخاطر، بل يحافظ على استمرار التقييم بين الاجتماعات الرسمية.
أهم الاستنتاجات وخطواتك التالية
ما هو تقييم المخاطر بعبارات بسيطة؟ إنه طريقة منظّمة لتحديد التهديدات، وتقدير احتمالية حدوثها وتأثيرها، وتقييمها مقابل معاييرك، واختيار الإجراء المناسب. هذا ما يحوّل قلقًا غامضًا إلى قرار يمكنك الدفاع عنه.
التحول الكبير الثاني عملي بطبيعته. أصبح بإمكان الذكاء الاصطناعي الآن الانتقال من المراجعات في نقطة زمنية محددة إلى المراقبة الحية، بحيث يواكب تقييم المخاطر الشركات الصغيرة والمتوسطة التي لا تعمل وفق تقويم سنوي منظم. الفارق الثالث لا يقل أهمية، إذ يتساءل تقييم المخاطر عمّا قد يحدث خطأ، بينما يتساءل تحليل الفجوات عمّا هو ناقص مقارنة بالمعيار.
إليك خمسة إجراءات يمكنك اتخاذها هذا الأسبوع:
- ضع قائمة بأهم عشرة مخاطر لديك. اجعلها محددة وواقعية، دون فئات بلا أمثلة.
- قيّم ثلاثة منها باستخدام مصفوفة بسيطة 4×4. استخدم الاحتمالية والأثر، ثم قارن النتيجة.
- اكتب إجراء تخفيف واحدًا لكل عنصر عالي الخطورة. إذا لم تستطع تحديد المعالجة، فالتقييم غير مكتمل.
- حدد مسؤولاً وتاريخ مراجعة. الخطر بلا مساءلة يتحول إلى ضجيج خلفي بلا فائدة.
- تحقق من قدرة أدواتك الحالية على المراقبة. ابحث عن بيانات المحاسبة أو نقاط البيع أو إدارة علاقات العملاء أو سير العمل التي تجمعها بالفعل.
أفضل تقييم أولي هو ذلك الذي سيقوم فريقك بتحديثه فعليًا.
إذا كنت لا تزال تقوم بهذا يدويًا، فهذه إشارة جيدة على أن العملية جاهزة للأتمتة. ابدأ بالبيانات التي تملكها بالفعل، ثم ابحث عن طرق لتحويلها إلى رؤية حية للمخاطر بدلاً من جدول بيانات ثابت.
تساعد ELECTE الشركات الصغيرة والمتوسطة على تحويل بيانات أعمالها إلى إشارات مرتبة، وتقارير آلية، ومراقبة مستمرة دون فرض برنامج مخاطر ثقيل. إذا كنت تريد طريقًا أسرع من التقييم اليدوي إلى الرقابة الحية، تفضل بزيارة ELECTE واكتشف كيف تتناسب مع سير عملك.
التعليقات
لا توجد تعليقات بعد — ابدأ المحادثة.