Qué es la evaluación de riesgos y por qué importa en 2026
Descubre qué es la evaluación de riesgos, cómo funciona paso a paso y por qué el monitoreo impulsado por IA está transformando la forma en que las pymes gestionan el riesgo financiero y operativo en 2026.

La evaluación de riesgos es un proceso estructurado que identifica amenazas potenciales, estima su probabilidad e impacto, y guía las decisiones de tratamiento para que actúes con base en evidencia y no en instinto. En términos formales, se ha convertido en una disciplina repetible para transformar la incertidumbre en prioridades, no en un juicio puntual.
Puede que ya estés aplicando una versión de esto al aprobar un proveedor, lanzar una campaña o dar el visto bueno a un nuevo sistema. La diferencia está en si te basas en una corazonada o en un proceso que te permita comparar riesgos, documentar el razonamiento y revisar la decisión cuando las condiciones cambien.
Una definición práctica que puedes usar hoy
Un pequeño gerente de operaciones eligió una vez a un proveedor porque el nombre le resultaba familiar y la propuesta sonaba sólida. Seis meses después, una declaración financiera omitida reveló problemas que podrían haberse detectado antes, antes de firmar el contrato y de que el trabajo ya estuviera en marcha.
Esa es la brecha que qué es la evaluación de riesgos busca cerrar. Una evaluación formal pregunta qué podría salir mal, qué tan probable es, qué tan grave sería el efecto y qué deberías hacer al respecto, por eso comienza con la identificación, avanza hacia el análisis y la evaluación, y termina en decisiones de tratamiento.
Las cuatro partes que la hacen aplicable
La identificación nombra la amenaza. El análisis estima cómo podría ocurrir y qué tan grande podría ser el efecto. La evaluación compara ese resultado con tus criterios o tu apetito de riesgo. El tratamiento decide si evitar, reducir, transferir o aceptar el riesgo.
Esa estructura importa porque evita que los equipos confundan una preocupación vaga con una decisión. La misma lógica funciona ya sea que estés evaluando a un proveedor de software, abriendo un nuevo canal de ventas o revisando a un socio de marketing. Un recurso práctico como UK fleet driver risk management muestra la misma idea en un contexto distinto, donde la tarea consiste en identificar la exposición antes de que se convierta en una pérdida evitable.
Regla práctica: si no puedes explicar la amenaza, la probabilidad, el impacto y la acción en términos claros, aún no tienes una evaluación completa.
Para los equipos que necesitan un flujo de trabajo repetible, la página de evaluación de riesgos de ELECTE refleja la misma lógica en un contexto empresarial. El objetivo no es hacer que el riesgo suene complicado, sino hacer que la decisión sea defendible.
Cómo la evaluación de riesgos se convirtió en una disciplina formal
Una evaluación práctica no comenzó en las salas de juntas. Comenzó donde el fallo tenía consecuencias visibles, en seguridad, ingeniería y salud pública, y luego se extendió a políticas públicas, finanzas y operaciones a medida que las organizaciones necesitaban una forma repetible de comparar un riesgo con otro.
Un momento decisivo fue el informe del National Research Council de 1983, Risk Assessment in the Federal Government: Managing the Process, conocido a menudo como el Red Book. Ayudó a definir los pasos que aún hoy marcan la práctica moderna resumen de PubMed sobre el papel histórico del Red Book. En el ámbito de la salud ocupacional, la norma ISO de 1999 también mostró cómo el campo avanzó hacia métodos más estructurados y cuantitativos para estimar la pérdida auditiva relacionada con el ruido a partir de datos de exposición. Más adelante, el NIOSH publicó una guía formal, NIOSH Practices in Occupational Risk Assessment, que demostró que el método ya estaba establecido y no era algo improvisado.
Por qué ese cambio importa para los negocios
Las guías modernas describen la evaluación de riesgos como un proceso sistemático que identifica fuentes de riesgo, amenazas, peligros y oportunidades, estima cómo podrían producirse y evalúa su relevancia frente a criterios pertinentes principios fundamentales de la SRA. Eso convierte el trabajo de riesgo en un flujo de trabajo, no en una simple sensación.
Los mismos principios sitúan también la evaluación dentro de un ciclo más amplio de definición de contexto, identificación, análisis, planificación de la respuesta y monitoreo. Tratan los métodos estadísticos y bayesianos como herramientas habituales dentro de ese proceso. Para las empresas, el punto práctico es simple. No se trata de preguntar si todos se sienten cómodos con la decisión, sino qué evidencia la respalda y qué haría cambiar tu opinión cuando llegue nueva evidencia.
La evaluación de riesgos no es lo mismo que el análisis de brechas. El análisis de brechas pregunta en qué medida el rendimiento actual no alcanza un objetivo. La evaluación de riesgos pregunta qué podría suceder, qué tan probable es y qué tan grande sería el impacto si ocurre. Un minorista puede tener una brecha clara entre los informes actuales y los deseados, mientras que el riesgo real podría estar en el fraude en pagos, la concentración de proveedores o la filtración de datos de clientes.
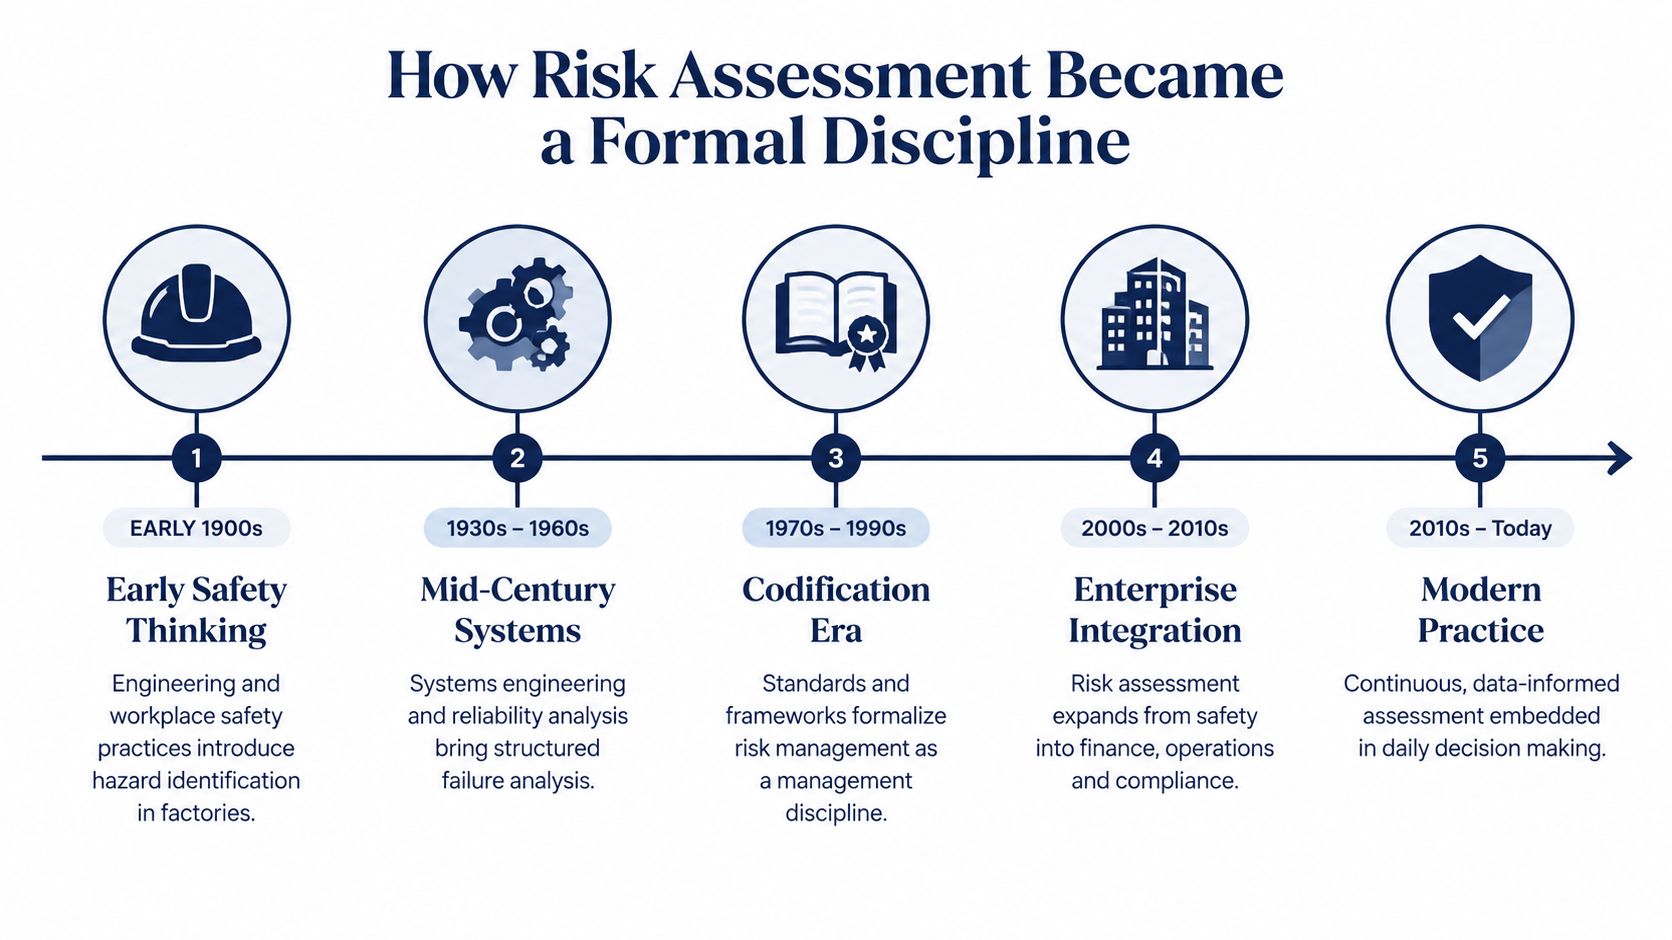
Esa diferencia importa aún más a medida que el monitoreo se vuelve continuo. Las evaluaciones anuales pueden sentirse como una fotografía fija. El monitoreo impulsado por IA convierte el proceso en señales en tiempo real, lo cual encaja con la forma en que operan las pymes, con proveedores cambiantes, demanda variable y decisiones más rápidas. La línea de tiempo a continuación muestra cómo la disciplina evolucionó desde los primeros trabajos formales hasta la actualidad Un gráfico de línea de tiempo que muestra la evolución de la evaluación de riesgos como disciplina formal desde principios del siglo XX hasta hoy.
Los Tres Pasos Fundamentales de Toda Evaluación
Un minorista mediano que planea un nuevo canal de venta online ofrece un ejemplo práctico. El equipo empieza por las exposiciones que podrían afectar al lanzamiento y las va abordando en orden.
Paso uno, identificación
El minorista enumera fuentes concretas de exposición, como la concentración de proveedores, el fraude en pagos, la exposición cambiaria, los cambios normativos y las fugas de datos de clientes. Esa lista es el inventario de riesgos, no la conclusión.
La norma ISO 31000 considera esto la primera etapa de la evaluación de riesgos, una vez que la organización ha definido el alcance, el contexto y los criterios ISO 31000 framework overview. Si un riesgo material nunca llega a incluirse en la lista, el análisis posterior solo se vuelve más rápido en la dirección equivocada.
Paso dos, análisis y evaluación
Una vez identificados los riesgos, el equipo estima cómo podría ocurrir cada uno y qué coste tendría. La guía basada en ISO 31000 indica que el análisis debe considerar la fuente del riesgo, el área de impacto, el evento, sus causas y consecuencias, si la fuente es interna o externa, la probabilidad y los controles ya existentes ISO 31000 risk management basics.
La evaluación llega después. El equipo compara los resultados con criterios formales, incluidos los requisitos legales y normativos, para poder decidir qué riesgos requieren tratamiento y cuáles pueden aceptarse ISO 31000 framework overview.
Una forma sencilla de mantener claro el orden es esta:
- Identificar las exposiciones ligadas al nuevo canal.
- Analizar qué tan probable es cada una y qué tan grave sería el resultado.
- Evaluar el resultado frente al apetito de riesgo, las necesidades de cumplimiento y las prioridades del negocio.
Ese orden importa porque separa el descubrimiento del juicio. Un registro de riesgos no es una lista de tareas. Es un mapa de decisiones, mientras que el análisis de brechas plantea una pregunta completamente distinta: dónde el rendimiento actual queda por debajo de un objetivo.
Convertir el Riesgo en una Puntuación sobre la que Actuar
Una puntuación resulta útil cuando ayuda a comparar una exposición con otra. Por eso muchos equipos usan una matriz que combina probabilidad y consecuencia en una calificación sencilla.
Cómo funciona la puntuación en la práctica
La idea es sencilla. En un eje, se califica qué tan probable es el evento. En el otro, qué tan grave sería la consecuencia. Las matrices de riesgo prácticas suelen usar escalas de 4 o 5 puntos, y convierten la combinación en una puntuación clasificada que respalda la priorización FMEA-based risk assessment overview.
Por ejemplo, un correo de phishing que llega a un empleado de cuentas por pagar podría situarse en una banda de mayor prioridad que una inundación en la sala de servidores, si los controles frente a la inundación ya son sólidos y la vía del phishing está poco controlada. La puntuación no es el veredicto, es la señal que ayuda a decidir dónde actuar primero.
Probabilidad | Consecuencia | Puntuación Combinada | Nivel de Control Requerido |
|---|---|---|---|
Baja | Baja | Baja | Monitorear y revisar |
Baja | Alta | Media | Reforzar controles cuando sea posible |
Alta | Media | Alta | Añadir controles específicos con prontitud |
Alta | Alta | Crítica | Tratar de inmediato con el control más sólido posible |
Por qué la puntuación determina la elección del control
La seguridad laboral utiliza una jerarquía de controles que clasifica las respuestas desde la eliminación y la sustitución hasta los controles de ingeniería, las advertencias, los controles administrativos y el EPP resumen de jerarquía de ASSP y CCOHS. Ese orden importa porque el control más seguro suele ser el que elimina el peligro en su origen.
Primero evalúa el riesgo, luego pregunta qué nivel de control le corresponde. No empieces por el control que ya tienes.
Para los equipos que quieran entender la mecánica detrás de la puntuación basada en escenarios, cómo funciona la simulación de Monte Carlo es un buen siguiente paso, porque muestra cómo el pensamiento probabilístico puede respaldar decisiones más detalladas. Sin embargo, en la mayoría de las pymes, una matriz sencilla basta para separar las exposiciones urgentes de las manejables.
Evaluación de riesgos frente a análisis de brechas
Gran parte de la confusión comienza cuando la gente usa evaluación de riesgos y análisis de brechas como si significaran lo mismo. No es así.
Un ejemplo del RGPD deja clara la diferencia. La evaluación de riesgos parte de los datos que posees y pregunta qué podría salir mal, cuán probable es y cuán grave sería el impacto. Eso te da una lista priorizada: quizá una brecha en la base de datos de clientes, quizá un portátil sin cifrar perdido, quizá un procesador externo débil.
Mismo escenario, pregunta distinta
El análisis de brechas parte de los requisitos del RGPD y pregunta qué controles ya tienes frente a lo que falta. El resultado se ve distinto. En lugar de una lista de amenazas, obtienes una lista de remediación, como no haber designado un DPO o carecer de una política de retención.
Por eso los programas maduros usan ambos. La evaluación de riesgos es prospectiva y orientada a amenazas. El análisis de brechas está orientado a estándares y es retrospectivo. Uno te indica dónde reside la exposición. El otro te indica dónde tus controles se quedan cortos.
Usa la evaluación de riesgos cuando necesites decidir qué es lo más importante. Usa el análisis de brechas cuando necesites demostrar qué falta.
Si no estás seguro por dónde empezar, usa esta regla: evalúa el riesgo primero, luego comprueba las brechas de control que más importan. Esa secuencia evita que pierdas tiempo cerrando brechas de baja prioridad mientras una exposición de alto impacto sigue activa.
Evaluación de riesgos en finanzas y retail
La misma lógica funciona ya sea que prestes dinero o vendas ropa. Los detalles cambian, pero la estructura no.
Finanzas aplica el método a la exposición crediticia
Una cooperativa de crédito regional revisa su cartera de consumo y detecta una probabilidad de impago creciente entre los prestatarios autónomos tras un cambio en las señales macroeconómicas. El equipo endurece los umbrales de suscripción y revisa los límites de exposición, porque la evaluación les dio una señal clara antes de que las pérdidas se hicieran evidentes.
La evaluación formal demuestra su valor al obligar al equipo de préstamos a nombrar la exposición, clasificarla frente a su tolerancia y asignarle una acción con un responsable y una fecha de revisión. Sin esa estructura, la discusión se mantiene vaga y la respuesta llega demasiado tarde.
Retail aplica la misma lógica al inventario y las promociones
Un minorista independiente de moda aplica el mismo enfoque al inventario y las promociones. Identifica el riesgo de quiebre de stock y de exceso de inventario en líneas de temporada, analiza los datos de rotación de ventas del año anterior y los plazos de entrega de los proveedores, y luego evalúa qué SKU merecen un mayor stock de seguridad y cuáles necesitan rebajas más profundas.
El resultado es práctico. El equipo utiliza la misma estructura de decisión en un entorno operativo distinto, que es precisamente por qué la evaluación de riesgos se traslada tan bien entre funciones.
El hilo común es simple:
- Nombra el riesgo antes de debatirlo.
- Puntúa la probabilidad y el impacto antes de debatir la solución.
- Asigna el tratamiento antes de que el problema desaparezca en la siguiente reunión.
Cómo la IA está transformando el monitoreo de riesgos
Las evaluaciones tradicionales suelen seguir un ciclo trimestral o anual. Eso funciona en entornos estables, pero deja huecos cuando las transacciones, los proveedores, los clientes y los sistemas cambian a diario. La IA y la automatización reducen esa brecha al convertir la evaluación de riesgos en una señal continua en lugar de una revisión periódica.
Qué cambia cuando los datos fluyen sin parar
Con la ingesta de datos en tiempo real, la detección de patrones y la señalización de anomalías, un equipo puede monitorear transacciones, exposiciones crediticias, el desempeño de proveedores y el comportamiento de los clientes a medida que ocurren. Las hojas de cálculo estáticas pierden señal cuando el volumen crece, porque una persona no puede revisar cada fila lo bastante rápido como para notar el cambio de patrón.
Ahí es también donde la revisión humana sigue siendo importante. La IA puede clasificar alertas y destacar actividad inusual, pero alguien tiene que validar la señal, interpretar el contexto y decidir si el problema es un riesgo real o solo ruido. Para profundizar en las preocupaciones sobre modelos y uso, el artículo sobre el riesgo de los LLM en analítica es una lectura útil porque muestra por qué la supervisión sigue formando parte del proceso.
Qué necesitan las pymes de las herramientas
Las pymes normalmente no necesitan una oficina de riesgos pesada. Necesitan una capa que se conecte a los sistemas contables o de punto de venta existentes, que muestre señales priorizadas y documente qué cambió para que la revisión no se pierda en el correo electrónico. En ese sentido, ELECTE puede convivir con otras herramientas de monitoreo como una opción para convertir los datos operativos en informes automatizados, alertas de anomalías y señales de riesgo recurrentes, especialmente cuando un equipo quiere que el proceso siga siendo ligero.
Para quienes quieran una visualización práctica de esta idea, la guía que identifica errores y oportunidades muestra cómo la detección de anomalías puede facilitar una revisión más rápida. El punto más importante es que la IA no sustituye la evaluación de riesgos. Mantiene la evaluación viva entre las reuniones formales.
Puntos clave y tus próximos pasos
¿Qué es la evaluación de riesgos en palabras sencillas? Es una forma estructurada de identificar amenazas, estimar la probabilidad y el impacto, puntuarlas según tus criterios y elegir el tratamiento adecuado. Eso es lo que convierte una preocupación vaga en una decisión que puedes defender.
El segundo gran cambio es operativo. La IA ahora permite pasar de revisiones puntuales a un monitoreo en tiempo real, de modo que la evaluación de riesgos pueda mantener el ritmo de las pymes que no operan según un calendario anual ordenado. La tercera distinción es igual de importante: la evaluación de riesgos pregunta qué podría salir mal, mientras que el análisis de brechas pregunta qué falta respecto al estándar.
Estas son cinco acciones que puedes tomar esta semana:
- Enumera tus diez riesgos principales. Sé concreto, nada de categorías sin ejemplos.
- Puntúa tres de ellos con una matriz simple de 4x4. Usa probabilidad y consecuencia, y luego compara el resultado.
- Escribe una medida de mitigación para cada elemento de alto riesgo. Si no puedes nombrar el tratamiento, la puntuación no está completa.
- Asigna un responsable y una fecha de revisión. El riesgo sin responsabilidad se convierte en ruido de fondo.
- Revisa tus herramientas actuales en busca de potencial de monitoreo. Busca datos de contabilidad, punto de venta, CRM o flujo de trabajo que ya estés recopilando.
La mejor primera evaluación es la que tu equipo realmente actualizará.
Si todavía haces esto a mano, es una buena señal de que el proceso está listo para la automatización. Empieza con los datos que ya tienes y luego busca formas de convertirlos en una vista de riesgo en tiempo real en lugar de una hoja de cálculo estática.
ELECTE ayuda a las pymes a convertir los datos empresariales en señales priorizadas, informes automatizados y monitoreo continuo sin imponer un programa de riesgos pesado. Si quieres un camino más rápido desde la puntuación manual hasta la supervisión en tiempo real, visita ELECTE y descubre cómo se adapta a tu flujo de trabajo.
Comentarios
Aún no hay comentarios — inicia la conversación.