コンプライアンスリスクの測定方法:実践的なスコアリングガイド
コンプライアンスリスクを測定する5つのステップを解説します。義務の洗い出しから残存リスクのスコアリング、統制の追跡まで。今すぐレビューを始めましょう。

財務チームは申告は最新だと言い、オペレーションチームは確認作業は完了していると言います。ダッシュボードはすべて緑です。それでも、どのコンプライアンス違反が事業に最も大きな打撃を与えるのか、そして顧客や規制当局に見つかる前に統制がそれを検知できるのかを、誰も説明できません。
これがコンプライアンスリスクの測定方法の背後にある実務上の課題です。義務の一覧や完了したタスクだけでは足りません。起こりうる違反、事業への影響、統制の証跡、経営陣の対応を結びつける、根拠のある方法が必要です。
中小企業であれば、銀行レベルのモデルは必要ありません。必要なのは、一貫したスコアリング、担当者の明確化、信頼できる記録、そして安心できる数字をあえて疑う姿勢です。ダッシュボードが静かなときこそ、問いを立ててください。統制が機能しているのか、それとも問題を検知できていないだけなのか、と。
以下の方法では、義務をスコア付きのリスク登録簿に落とし込み、統制がリスクを実際に低減しているかを検証し、チームが維持できるモニタリングの仕組みを整えます。ここで示す尺度や閾値は例示的な管理上の設定であり、法的要件でも普遍的なベンチマークでもありません。意思決定を構造化するために活用し、自社に適用される義務については、資格のある専門家に確認してもらってください。
コンプライアンスリスクを測定する5つのステップ
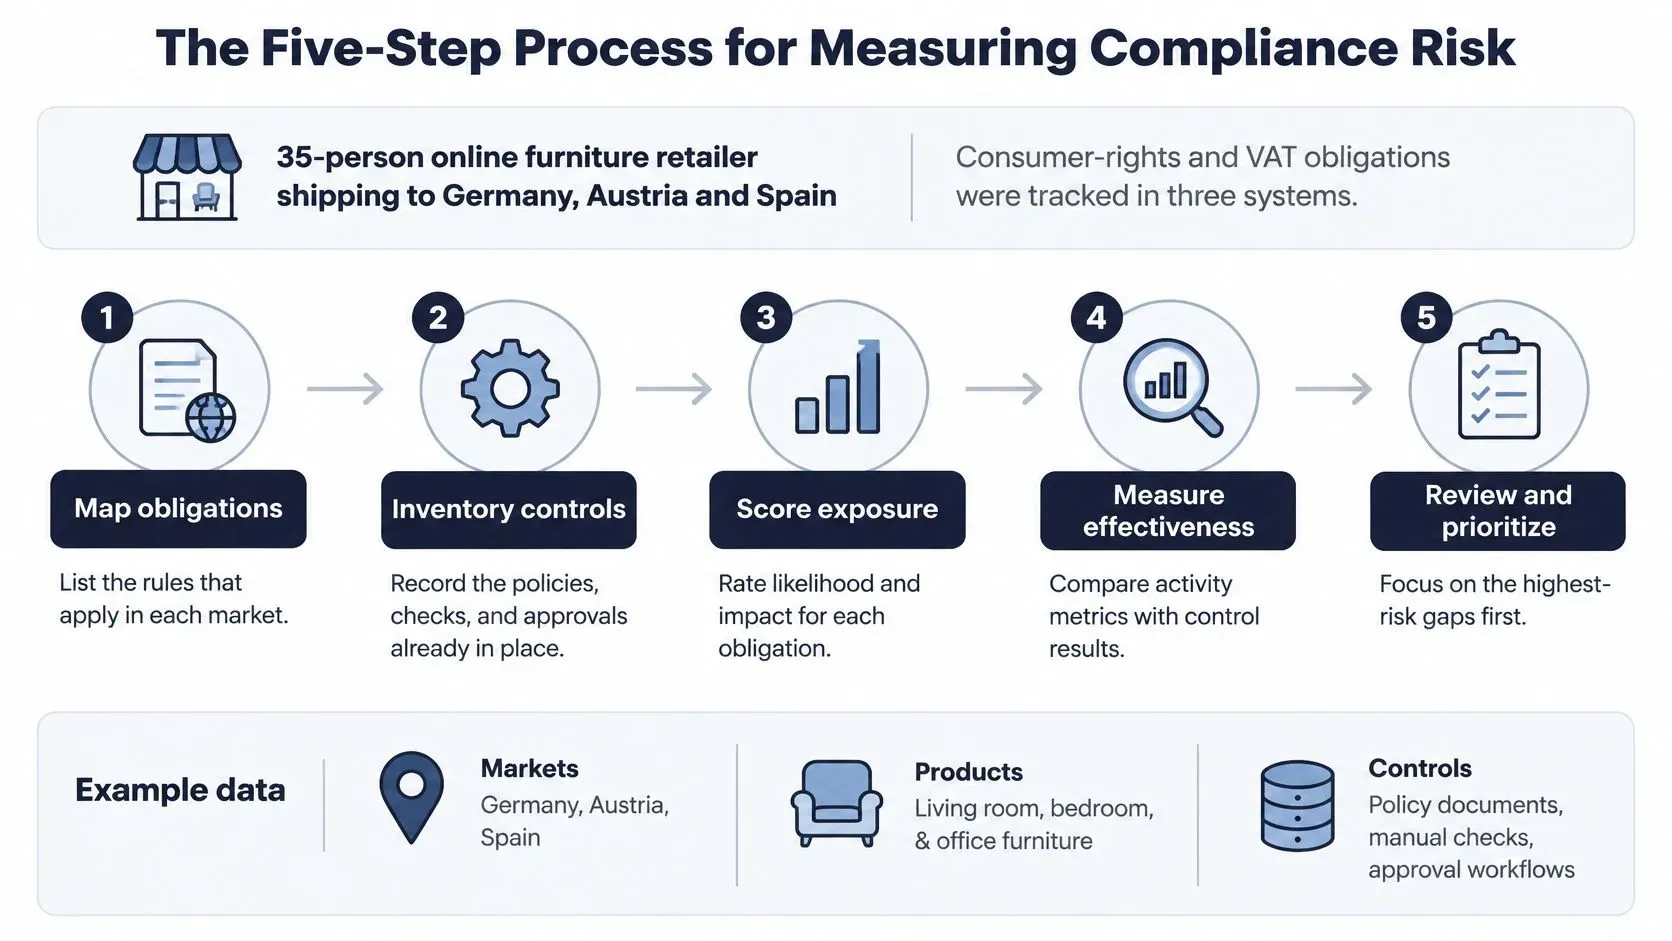
たとえば、ドイツ、オーストリア、スペインに配送する従業員35名のオンライン家具小売業者が、消費者権利とVATに関する義務が3つの別々のスプレッドシートに分散していることに気づいたとします。財務は申告タスクを、カスタマーサービスは返金を、オペレーションは配送上の例外を管理しています。全体像を把握している人は誰もいません。
すぐに必要な対策は、新しいダッシュボードではありません。各義務を、違反シナリオ、責任者、統制が実行された証跡に結びつける共通の登録簿です。
散在する義務を再現可能なプロセスにする
- 義務とエクスポージャーの切り口を整理する。事業に関係する法律、基準、契約を一覧にします。解釈が必要な箇所は専門家の支援を受けてください。エクスポージャーは、顧客、地域、製品、チャネル、仲介者ごとに分けます。成果物は、法令を綴じたフォルダではなく義務登録簿です。
- ルールが守られなくなる箇所を特定する。実際に作業を行う担当者と一緒に、プロセスを順にたどります。小売業者であれば、顧客からの返品依頼から承認、返金までを追う形になります。各項目に責任者を1名ずつ置いたリスク一覧を作成します。
- 固有リスクを評価する。統制を考慮する前に、発生可能性と影響度を評価します。後述の発生可能性・影響度の尺度案を使い、スコア付きの登録簿を作成します。これにより、整った方針文書が、根本にある大きなエクスポージャーを覆い隠すことを防げます。
- 残存リスクを測定する。既存のチェックが何を防止し、検知し、是正しているかを評価します。方針の記述ではなく、テスト結果、例外事項、裏付けとなる記録に基づいて判断します。成果物は、統制による軽減の根拠を添えた残存リスクの評価です。
- モニタリングと再テストを行う。指標、エスカレーションルール、見直し日を設定します。次の定例会議を待たず、重要な変更があった時点で再評価します。成果物は、レビューカレンダーと組み合わせたダッシュボードです。
FATF勧告は、リスクベースの考え方として有用な枠組みを示しています。関連要因を評価し、結論を文書化し、評価を最新に保ち、リスクに見合った措置を講じるというものです。ただし、勧告が対象とするのはマネーロンダリングとテロ資金供与であり、小売業者が直面するすべての義務ではありません。
最初の登録簿は使いやすさを重視する
まず、義務、不履行シナリオ、エクスポージャー、責任者、固有リスク評価、統制、テストの証跡、残存リスク評価、次のアクションを1ページにまとめます。詳細な証跡はこの要約の背後に保管し、すべての文書を詰め込まないようにします。
評価の整理方法については、リスク評価のステップ別プロセスもご覧ください。実務上の確認ポイントは明快です。責任者が、メールをさかのぼってプロセスを再構成することなく、評価の根拠を説明し、証跡を取り出せるかどうかです。
コンプライアンスリスクの特定とスコアリングの方法
リスクは、テーマではなく不履行として記述します。「プライバシー」ではテストするには広すぎます。「マーケティングチームが、購読中の顧客の同意記録を取り出せない」であれば、プロセス、事象、確認できる証跡が特定できます。
次の文型を使います。[プロセス]において、[原因]により[不履行]が発生し、[結果]となる可能性がある。VATの例では、取引の照合が不完全なために申告が遅れるといった内容になり、その結果については税務顧問に確認してもらいます。
文書化することで、評価をレビューできるようになります。2023年、White & Caseのグローバル・コンプライアンス・リスク・ベンチマーク調査では、回答者の79%が、文書化した汚職防止リスクアセスメントを実施していると回答しました。この結果は汚職防止に関するアセスメントについてのものであり、あらゆる分野に通用するスコアリング基準を示すものではありませんが、判断の根拠を明示しておくことの裏付けにはなります。
担当者が違っても同じように使える尺度をつくる
以下は、中小企業向けのスコアリング方針の一例です。ユーロの金額は社内基準として提案するしきい値であり、法定の罰金額や執行結果の見積もりではありません。
- 統制を考慮する前に発生可能性を定義する。1は稀(5年に1回未満)、2は起こりにくいが数年単位では現実的、3は予見可能な業務状況下で起こりうる、4は通常業務の中で起こりやすい、5はほぼ確実(1年以内に発生が見込まれる)とします。評価対象期間を明確にし、担当者が年間の見込みと生涯にわたる可能性を混同しないようにします。
- 自社にとっての影響度を定義する。尺度の例として、1は1,000ユーロ未満または手戻りのみ、2は部門内で対処可能な損失、3は予算への重大な影響または顧客への大規模な是正対応、4は事業への深刻な支障または規制当局の注目、5は規制当局による措置、ライセンス喪失のリスク、または100,000ユーロを超える損失とします。中間区分の金額は自社の財務状況に基づいて明確に設定し、重大な法的結果を平均化して薄めることなく、該当する最も重い結果を採用してください。
- 発生可能性と影響度を掛け合わせる。この1〜5の尺度案では、L × Iにより1〜25の固有リスクスコアが得られます。これは優先順位付けの指標であり、確率や予想損失額(ユーロ)ではありません。合計が同じでも内容が異なる場合があるため、両方の構成スコアを保持してください。
- エクスポージャーの側面を個別に評価する。評価を統合する前に、顧客、市場、製品または取引、チャネル、仲介者ごとのエクスポージャーを記録します。高リスク市場は独立した行またはオーバーライドフラグとして見える状態に保ち、他の低リスクの売上によって判断が薄まらないようにします。
- 根拠と日付を記録する。関連するプロセス記録、インシデント履歴、苦情、業務上の変更、評価者の説明を添付します。第二のレビュアーが、評価が変わった理由を理解できるようにしておく必要があります。
テクノロジーに依存するプロセスについては、IT Cloud Global, LLCのシステム障害前の警告サインに関する資料が、IT部門との議論のきっかけとして役立ちます。関連する懸念は、一般的な「テクノロジーリスク」というラベルを付けるのではなく、具体的な業務上の障害として捉え直してください。
スコアを意思決定につなげる
個々の結果をレビューする前に、対応区分を承認しておきます。そうしないと、管理者が都合の悪い対応を避けるために評価を交渉してしまうおそれがあります。
リスクスコアの区分と必要な対応
リスクレベル | スコア(L × I) | 典型的な発生要因 | 必要な対応 |
|---|---|---|---|
低 | 1〜4 | 発生はまれで、影響が限定的であり、1週間以内に是正できる | 標準的な統制と年次レビュー |
中 | 5〜9 | 発生の可能性があり、外部から注目されることなく罰金または手戻りで済む | 文書化された統制と四半期ごとのテスト |
高 | 10〜15 | 発生の可能性が高く、規制当局の注目や重大な損失を招く | 強化された統制、月次モニタリング、責任者の承認 |
重大 | 16〜25 | ほぼ確実に発生し、行政措置や甚大な損失につながる | 即時対応、経営層へのエスカレーション、週次レビュー |
これらは社内向けに提案するバンドであり、規制上の区分ではありません。選択したスケール値を掛け合わせても得られない整数がバンド内に含まれる場合がありますが、これは対応方針を途切れなく連続させるためのレンジです。
判断ルール:乗算の結果が低いバンドになる場合でも、重大な法的影響を及ぼす可能性があるものはエスカレーションしてください。
オーナーは、委任された権限の範囲内で、文書化された運用リスクを受容できます。ただし、スコアが低いことを理由に法的義務を免除することはできません。
統制が実際に機能しているかを示す指標
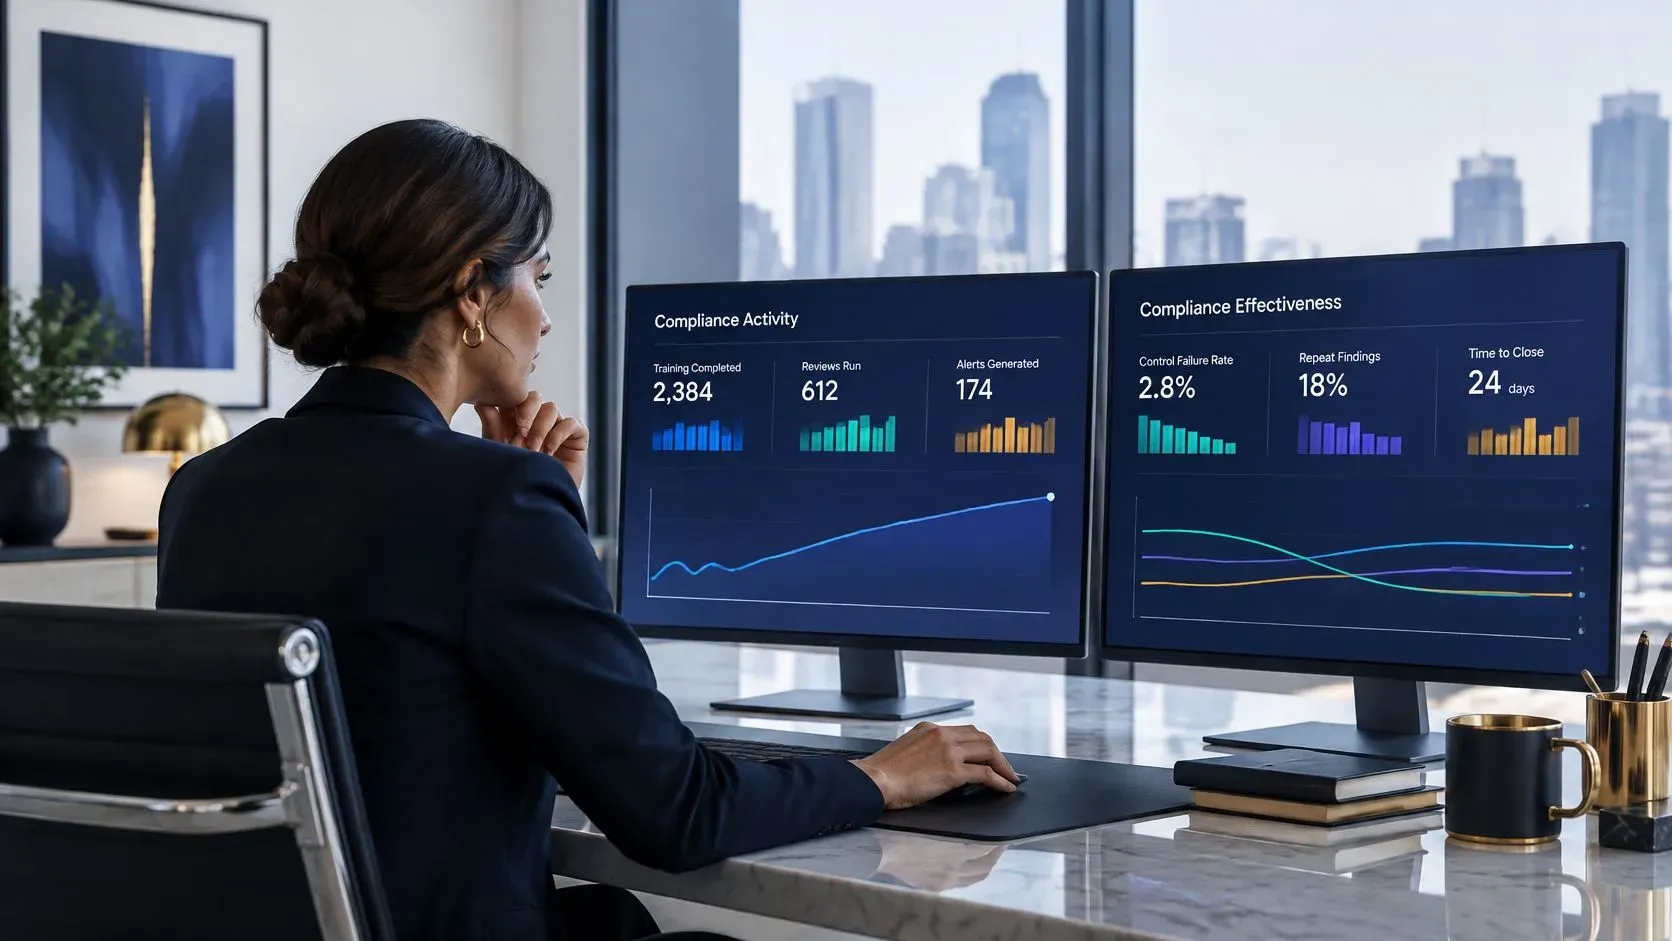
研修の修了数、実施したレビュー数、生成されたアラート数は活動量を測る指標です。統制の不備、繰り返し発生する指摘事項、裏付けのあるクローズ証跡は、有効性の評価に役立ちます。どちらも必要ですが、答えられる問いが異なります。
アラート件数の増加は、行動の悪化、モニタリング範囲の拡大、ルールの過敏さのいずれを反映している可能性もあります。エクスポージャーが増えたかどうかを判断する前に、アラートから案件への転換率やサンプリング調査の結果と組み合わせて確認してください。
リスクベース監督に関するFATFガイダンスは、枠組みが成果物を出しているからといって機能していると見なすのではなく、継続的なモニタリング、適時の介入、結果の検証を支持しています。ダッシュボードでは、すべての指標を商品、地域、顧客タイプ、チャネル別に分け、該当する母集団の規模を併記してください。
分母を明示したスコアカードを作成する
以下の閾値は参考として示す開始時の目標値であり、出典のある業界ベンチマークではありません。自社のベースライン、独立した検証、リスクアピタイト、および適用される要件に照らして調整してください。
主要リスク指標、算式、レビュー頻度
指標 | 計算式 | 初期目標 | レビュー頻度 |
|---|---|---|---|
高リスクレビューの期限超過 | 期限超過の高リスクレビュー数 ÷ 報告期間中に期限を迎えた高リスクレビュー数 × 100 | 5%未満 | 毎月 |
主要統制の不備率 | 不合格となった主要統制のテスト数 ÷ 完了した主要統制のテスト数 × 100 | 10%未満 | 四半期ごと |
指摘事項の再発 | 前回の監査から繰り返された指摘事項数 ÷ 指摘事項の総数 | サイクルごとに減少 | 監査ごと |
アラートからケースへの転換率 | エスカレーションされ事実と確認されたケース数 ÷ 評価したアラート数 × 100 | アラートの減少に対して横ばい、または上昇 | 毎月 |
課題解決までの所要時間(中央値) | 検知から文書化された完了までの日数の中央値 | 四半期ごとに短縮 | 毎月 |
是正対応の滞留期間 | 承認済み期限を過ぎた未完了の是正項目数 ÷ 未完了の是正項目の総数 × 100 | 10%未満 | 毎月 |
除外条件とレポートの締め日は、指標辞書で定義します。分母がゼロの場合は「算出不可」と表示し、パーセンテージの横に期限超過の件数も示してください。対象件数が減っても、未解決の業務が見えなくなることを防げます。
研修については、VideoLearningAIによる修了率にとどまらないコンプライアンス追跡の解説が、スコアカードを補う参考になります。出席記録に、シナリオ形式の評価と、従業員が該当する手順を実際に適用しているかの確認を組み合わせてください。
正確だと装わずに残存リスクを算出する
経営管理向けの簡易的な計算式は次のとおりです。
残存リスク指数 = 固有リスクスコア × (1 − 実証された統制有効性の割合)
この割合は、関連する統制に対する直近のテスト結果から求めます。統制ごとに重要度が異なる場合は、テストの前に重み付けを行います。軽微な事務的チェックに、重要な承認プロセスと同じ影響度を与えてはいけません。テストしていない統制は評価に含めません。
これは傾向を示す指標であり、較正された損失モデルではありません。テストに合格しても完全な防御が証明されるわけではないため、文書化した不確実性の下限を設け、残存スコアがほぼゼロに見える場合は必ずレビューを求めてください。
統制が評価に値するのは、ポリシー番号があるからではなく、リスク低減の証拠があるからです。
過去の評価を、直近1年間に発生したインシデントやヒヤリハットと照らして検証(バックテスト)します。高く評価されたリスクにインシデントがない場合も、低く評価されたリスクで重大なインシデントが起きた場合も調査してください。どちらも、予防が効いている、観測件数が限られている、較正が不十分である、のいずれかを示している可能性があります。
不合格率は、再発した指摘事項と合わせて確認します。不合格率が横ばいなのに再発が増えている場合、チームは個別案件を閉じるだけで、原因を解消していないことがうかがえます。
中小企業のコンプライアンスレポート自動化に取り組む際は、元の記録、計算の定義、テスト日、経営陣による説明を保存してください。そうすることで、便利なダッシュボードを根拠のない保証にすることなく、コンプライアンスリスクを測定できます。
継続的なモニタリングと再評価の設定方法
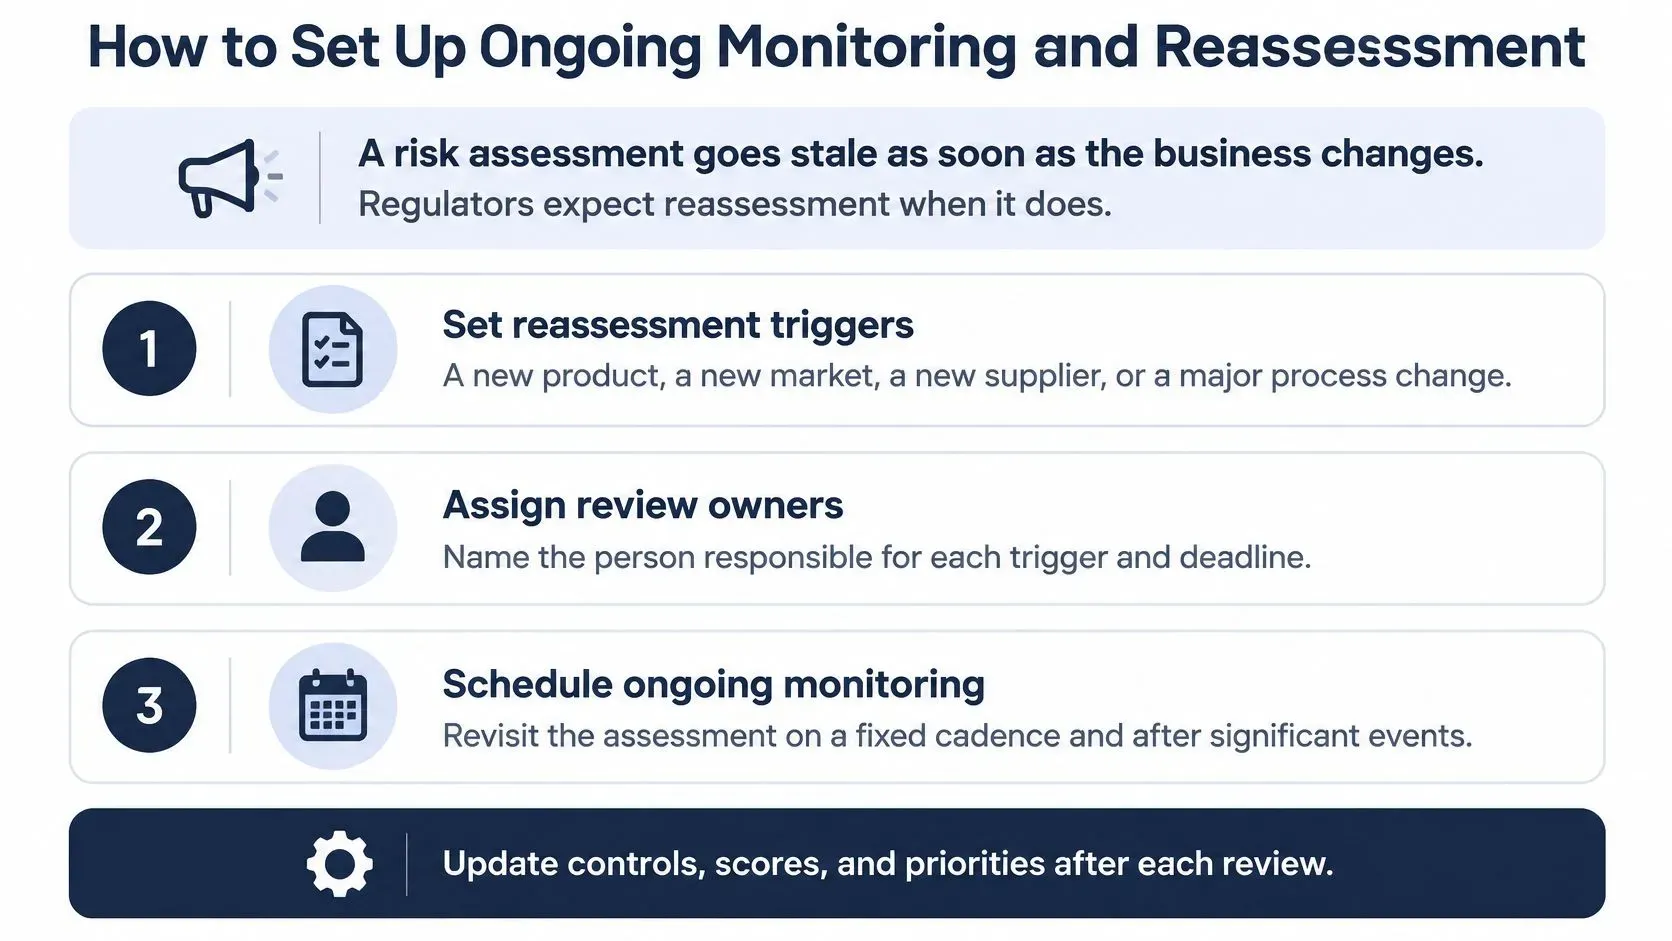
リスク評価は、事業が変われば古くなります。新しい販売チャネルは取引フローを変え、サプライヤーの変更は証拠へのアクセスを弱め、改訂された製品は従来の台帳にない義務を生む可能性があります。
米国司法省の「企業コンプライアンス・プログラムの評価」は、評価基準が定期的に更新されているか、レビューが業務データへの継続的なアクセスに基づいているか、そして調査結果が方針、手順、統制の変更につながっているかを問うています。これらは設計上の有益な視点であり、すべての中小企業に同一の要件が課されるという主張ではありません。
イベント対応と定期レビューに別々の役割を与える
定期レビューは、何か変化があったかどうかを確認するものです。トリガーは、サイクル外の判断が必要になる特定の出来事を特定するものです。両方を維持するために、以下を運用ルーチンの提案としてご活用ください。
- 再評価のトリガーを設定する。新製品、新市場、新チャネル、新しい仕入先、規制変更、確認済みのインシデントを含めます。各事象を報告する担当者と、再評価の範囲を決定する担当者を割り当てます。
- 記録が裏付けられる範囲でモニタリングルールを運用する。期限超過のレビュー、通常と異なる取引、承認漏れ、期限切れの証跡は、可能な限り自動でフラグを立てます。例外は、誰も見ていない共有受信箱ではなく、担当者を明確にしたキューに送ります。
- リスク責任者とともにダッシュボードを毎月確認する。しきい値の超過、エクスポージャーの変化、期限超過のアクションについて話し合います。経営陣が例外を承認する場合は、その理由も含め、決定内容、責任者、期限を記録します。
- 主要な統制を四半期ごとに再テストする。関連する市場、チャネル、担当者、例外対応の経路にわたって、実際の記録をサンプリングします。設計(そのチェックで不備に対処できるか)と運用(従業員が正しく実行したか)の両方を検証します。
- 年次で、またトリガーの発生後に再評価する。現在のスコアと前回のスコアを比較し、変動の理由を説明し、変更された優先順位を承認します。以前の評価を上書きして履歴を書き換えることは避けてください。
金融サービスについては、金融チーム向けのリスクベースのコンプライアンスが、モニタリングの強度をエクスポージャーに合わせる具体例として参考になります。同じ規律をサプライヤーやAIへの依存にも適用してください。システムの責任者、関連するデータフロー、再委託先の変更、インシデントのエスカレーション経路を明確にします。
速度だけでなくカバレッジも追跡する
米国環境保護庁(EPA)の2025会計年度のコンプライアンス保証の結果では、14,000件を超えるコンプライアンス監視活動と、期限内に発行された検査報告書85%が報告されています。これらは同庁の運用指標であり、中小企業の業績目標ではありません。参考になるのは、カバレッジとタイムリーさを組み合わせている点です。
自社の場合、重要な取引がそもそもキューに入らないのであれば、調査キューが速くても意味がありません。モニタリング対象の母集団を元のシステムと突き合わせ、記録の欠落を調査してから、クローズの迅速化を評価してください。
2025年の当社のケーススタディでは、フィンテック企業が、中小企業向けのAI搭載データ分析プラットフォームであるELECTEを使って、財務報告を自動化し、リアルタイムの規制コンプライアンスを確保した事例を紹介しています。経営面での教訓は、報告を業務上の意思決定と結びつけつつ、責任を持つ担当者による人のレビューを維持することです。
ダッシュボードに表示する個人情報は、レビュー担当者が必要とする範囲に限定してください。顧客や従業員の記録をエクスポートしたプレゼン資料で回覧するのではなく、ロールベースのアクセス制御、適切な保存期間、アクセスを制限した証跡の保管を適用します。
測定でよくある誤りと対処法
「インシデントの報告なし」を「低リスク」として示したくなるのは自然なことです。しかし実際には、従業員が懸念を報告していない、モニタリングが該当する活動を捉えていない、あるいはインシデント記録を業務記録と照合していない、といった可能性もあります。
この違いが最も重要になるのは、安心できる数値が人員配置や統制の予算に影響する場面です。監督体制を縮小する前に、測定プロセス自体を検証してください。
スコアを変更する前に症状を診断する
- インシデント記録が静かすぎる。リスクにさらされているにもかかわらず、報告される不正行為がほとんどない状態です。原因は、検知が弱いか、報告しにくいことにある可能性があります。管理された環境で、承認済みの合成ケースまたは意図的に仕込んだケースを用いて検知をテストし、実際の顧客被害を出さずに、スタッフがそれらを認識し、エスカレーションし、記録できるかを確認します。
- 完了状況はグリーンなのに、問題が未解決のまま。研修やレビューのタスクは予定どおり完了しているのに、同じ弱点が繰り返し現れます。原因は、是正措置ではなくタスクの完了を測定していることです。再発した指摘事項を別に報告し、根本のプロセスが変わったことを示す証跡を求めます。
- 全社平均は良好でも、問題を抱える市場がある。全体の結果は許容範囲に見えるのに、苦情や例外が特定の地域に集中しています。集計が意思決定すべき点を覆い隠しています。該当する責任者に市場別のビューを提供し、全社的な保証の表明ではなく、現地の対応計画を求めます。
- 空欄が安全とみなされている。サプライヤーの証跡の欠落や、取得できない取引記録が、リスクゼロとして表示されます。原因は、情報がないことをリスクがないことと混同するレポートの初期設定です。データ欠落を別項目として作成し、責任者を割り当て、裏付けのない統制の評価は認めません。
- 成長後もしきい値が据え置かれている。取引量、製品、依存関係が変化したにもかかわらず、ダッシュボードはグリーンのままです。原因は、キャリブレーションが古いことです。年次の再評価時、および成長によって測定対象のリスクが変化したときには、しきい値のロジックを見直します。
証跡の欠如は、管理すべき不確実性であり、良好な結果ではありません。
履歴が乏しい場合は正直に扱う
記録されたインシデントが少ない中小企業は、スコアが統計的に精密であるかのように装うべきではありません。判断に基づく推定にはその旨を明記し、不足している証跡を示したうえで、シナリオを用いて起こりうる障害とその影響を検討します。
バーゼル委員会のオペレーショナル・リスクに関するガイダンスは、機関ごとの過去の経緯や事業プロファイル、そして重大な損失への注意を重視しています。これは銀行を対象とした文脈であり、複雑なモデルを中小企業にそのまま持ち込む根拠にはなりません。ただし、重大な出来事を覆い隠してしまう平均値に頼らない、という姿勢を裏づけるものではあります。
実務的なシナリオ・ワークショップを行いましょう。担当者が不在になったら、取引先が記録の提供をやめたら、自動チェックが通知なく止まったら、何が起きるかを問います。検知までの時間、利用できる代替統制、想定される業務への影響、経営陣が下すべき判断を記録してください。
これらの指標は、コンプライアンス上の判断を支援するものです。資格を持つ法務・コンプライアンスの専門家による助言に代わるものではありません。特に、義務の特定、インシデントの解釈、外部への報告が必要かどうかの判断では、専門家にご相談ください。
今四半期にパイロット・スコアリングを実施する
全社展開ではなく、範囲を限定したパイロットから始めましょう。重要な義務があり、記録にアクセスでき、是正を承認できる責任者がいる製品ラインまたは市場を選びます。最も複雑な領域が、最適な出発点とは限りません。証拠を取り出せないのであればなおさらです。
パイロットでは、手法の有用性だけでなくコストも検証できます。ある指標の維持に、その指標が支える判断そのものより手間がかかるなら、拡大の前にデータ収集の方法を簡素化してください。
30日間の計画案
第1週:義務の一覧を作成する。パイロット対象範囲に関連する法律、基準、契約をすべて挙げ、それぞれに責任者と証拠の保管場所を割り当てます。解釈に迷う点は、前提を一覧に埋め込まず、適切な専門家に確認して解決してください。
第2週:プロセスを確認し、失敗をスコアリングする。実際に作業する従業員から話を聞き、実際の引き継ぎを確認します。提案する1〜5段階の発生可能性と影響度の尺度を適用し、根拠を記録したうえで、別のレビュアーに評価の不整合を指摘してもらいます。
第3週:最も重要な3つの統制をテストする。通常の取引と例外の両方を含む記録を選びます。不備を文書化し、暫定的な残存リスク評価を算出して、確認済みの証拠と経営陣の見積もりを区別してください。
第4週:しきい値とレビュー日を決める。各指標に、責任者、分母、エスカレーション経路、最初のレビュー日を設定します。解決していない意見の相違は、スプレッドシートのコメントに埋もれさせず、コンプライアンス責任者に持ち込みましょう。
主なポイント
- スコア付きのリスク登録簿を維持する。パイロットのリスクには、それぞれ担当者、根拠、文書化された対応策が必要です。
- 意思決定に使えるダッシュボードを整備する。色分けのステータス表示だけでなく、しきい値とエスカレーション対応も盛り込みます。
- 確認済みの弱点を優先する。最初に修正すべき統制を、期限と再テストの基準とともに短いリストにまとめます。
- 拡大の前にレビューする。コンプライアンス責任者とのパイロット結果会議を設定し、そのうえで次の市場へ展開するかどうかを判断します。
より広い視点での導入計画については、Fabio Lauria が2026年2月に無料のホワイトペーパーAI for European SMEs: The 2026 Playbookを公開しており、意思決定フレームワーク、ROIの算出方法、導入プレイブックを扱っています。
コンプライアンスリスクの測定方法を知るとは、何が失敗しうるのか、なぜその統制を評価できるのか、経営陣が次に何を行うのかを説明できるということです。パイロットを開始する前に、コンプライアンス責任者と対象範囲を確認し、結果レビューの日程を設定してください。本内容は一般的なガイダンスであり、法的助言ではありません。貴社の義務については、資格を持つ法務またはコンプライアンスの専門家にご確認ください。
ELECTEは、AI搭載の分析、自動レポート、ダッシュボードを提供し、中小企業が業務記録をコンプライアンスに関する知見へと変えられるよう支援します。ELECTEにアクセスして、コンプライアンスに関する判断の責任は御社チームが持ち続けながら、パイロット登録簿の更新、KRIの算出、月次レビューをどのように支援できるかをご確認ください。
コメント
まだコメントはありません — 会話を始めましょう。