Compliance-Risiko messen: Ein praktischer Leitfaden zur Bewertung
Erfahren Sie in fünf Schritten, wie Sie Compliance-Risiken messen – von der Erfassung der Pflichten bis zur Bewertung des Restrisikos und zur Überwachung der Kontrollen. Starten Sie noch heute Ihre Prüfung.

Ihr Finanzteam sagt, die Meldungen und Erklärungen seien aktuell. Der Betrieb sagt, die Prüfungen seien abgeschlossen. Das Dashboard steht auf Grün, doch niemand kann erklären, welcher Compliance-Verstoß dem Unternehmen am meisten schaden würde oder ob die Kontrollen ihn erkennen würden, bevor ein Kunde oder eine Aufsichtsbehörde es tut.
Das ist das praktische Problem hinter der Frage, wie man Compliance-Risiken misst. Eine Liste von Pflichten und erledigten Aufgaben genügt nicht. Sie brauchen eine belastbare Methode, die mögliche Verstöße, geschäftliche Folgen, Kontrollnachweise und Maßnahmen des Managements miteinander verknüpft.
Für ein KMU ist dafür kein Modell auf Bankniveau nötig. Es braucht eine einheitliche Bewertung, benannte Verantwortliche, verlässliche Aufzeichnungen und die Bereitschaft, beruhigende Zahlen zu hinterfragen. Ein ruhiges Dashboard sollte eine Frage auslösen: Funktionieren die Kontrollen, oder erkennen Sie die Probleme nur nicht?
Die folgende Methode macht aus Pflichten ein bewertetes Register, prüft, ob Kontrollen das Risiko tatsächlich senken, und etabliert eine Überwachungsroutine, die Ihr Team aufrechterhalten kann. Die Skalen und Schwellenwerte sind beispielhafte Management-Einstellungen, keine gesetzlichen Vorgaben und keine allgemeingültigen Richtwerte. Nutzen Sie sie, um Entscheidungen zu strukturieren, und lassen Sie die für Ihr Unternehmen geltenden Pflichten anschließend von einer qualifizierten Fachperson bestätigen.
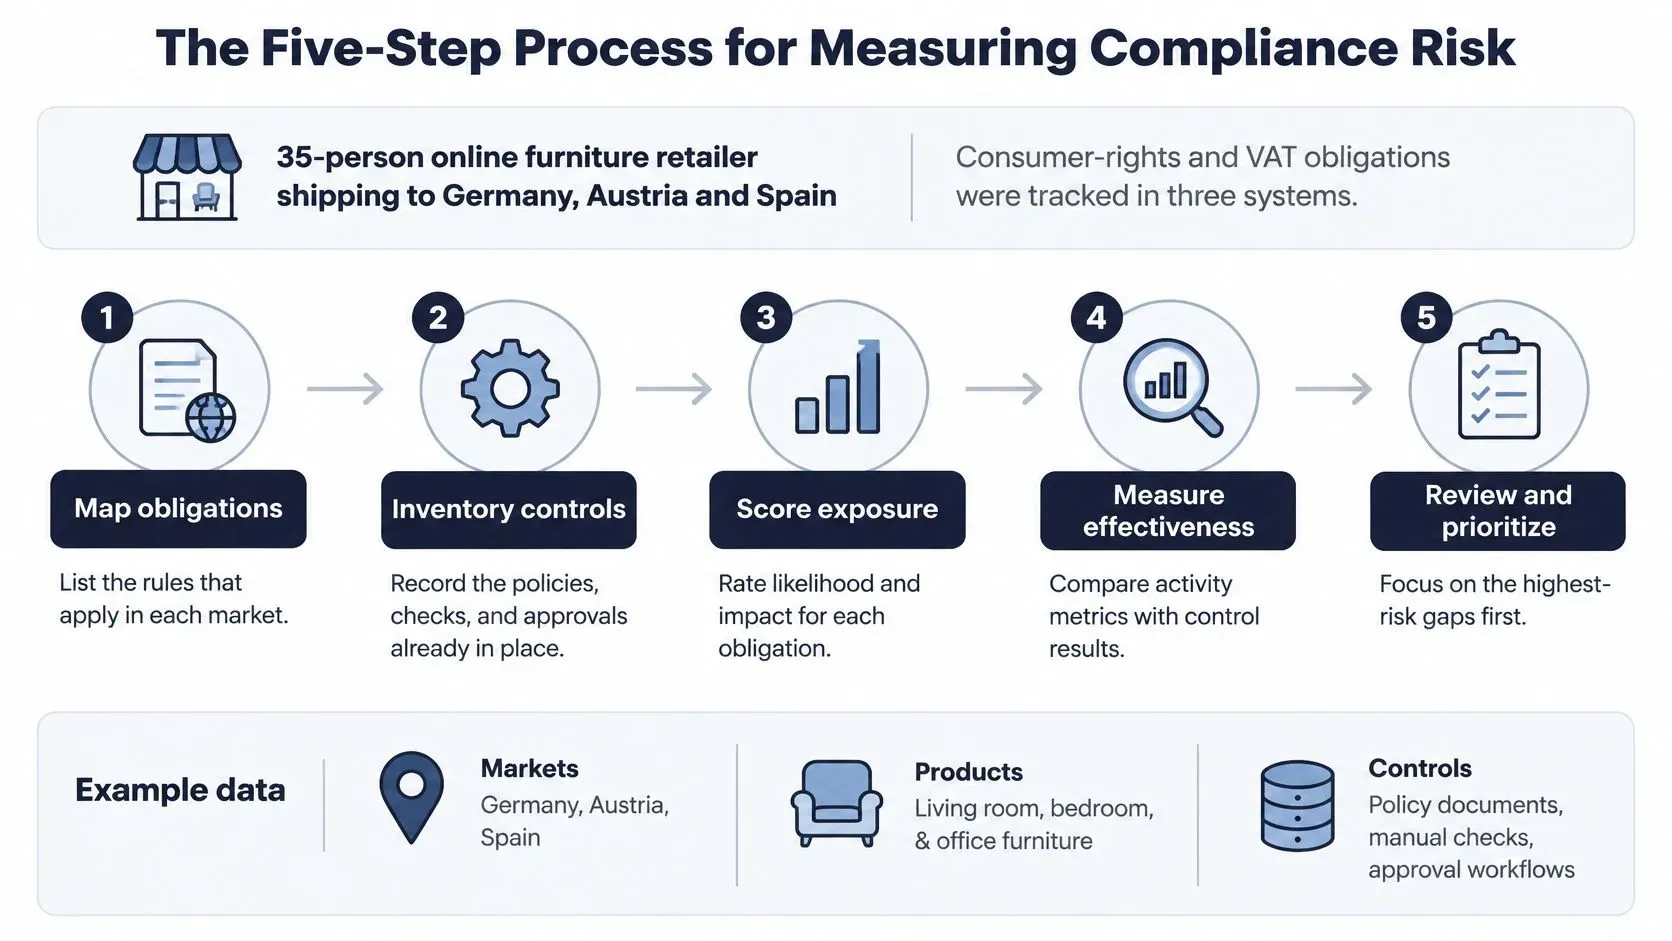
Der Fünf-Schritte-Prozess zur Messung von Compliance-Risiken
Angenommen, ein Online-Möbelhändler mit 35 Mitarbeitenden, der nach Deutschland, Österreich und Spanien liefert, stellt fest, dass seine Verbraucherrechts- und Umsatzsteuerpflichten in drei verschiedenen Tabellen stehen. Das Finanzteam verfolgt die Meldeaufgaben, der Kundenservice die Rückerstattungen, und der Betrieb pflegt die Lieferausnahmen. Niemand verantwortet das Gesamtbild.
Die Lösung ist nicht noch ein Dashboard. Es ist ein gemeinsames Register, das jede Pflicht mit einem Verstoßszenario, einer verantwortlichen Person und dem Nachweis der Kontrolldurchführung verbindet.
Verstreute Pflichten in einen wiederholbaren Prozess überführen
- Pflichten und Risikodimensionen erfassen. Listen Sie die für das Unternehmen relevanten Gesetze, Standards und Verträge auf, bei Auslegungsfragen mit fachlicher Unterstützung. Gliedern Sie das Risiko nach Kunde, Region, Produkt, Vertriebskanal und Zwischenhändler. Das Ergebnis ist ein Pflichtenregister, kein Ordner voller Gesetzestexte.
- Ermitteln, wo eine Regel verletzt werden könnte. Gehen Sie den tatsächlichen Prozess gemeinsam mit der Person durch, die die Arbeit ausführt. Beim Händler könnte das heißen, eine Retoure vom Kundenantrag über die Genehmigung bis zur Erstattung zu verfolgen. Das Ergebnis ist eine Risikoliste mit je einer verantwortlichen Person pro Eintrag.
- Inhärentes Risiko bewerten. Beurteilen Sie Eintrittswahrscheinlichkeit und Auswirkung, bevor Sie Kontrollen anrechnen. Nutzen Sie die unten vorgeschlagenen Skalen für Wahrscheinlichkeit und Auswirkung, um ein bewertetes Register zu erstellen. So verdeckt eine gut formulierte Richtlinie kein erhebliches zugrunde liegendes Risiko.
- Restrisiko messen. Bewerten Sie, was bestehende Prüfungen verhindern, aufdecken oder korrigieren. Stützen Sie sich auf Testergebnisse, Ausnahmen und Belege statt auf Richtlinienaussagen. Das Ergebnis ist eine Restrisiko-Bewertung mit einer Begründung für die angerechnete Kontrollwirkung.
- Überwachen und erneut testen. Legen Sie Indikatoren, Eskalationsregeln und Prüftermine fest. Bewerten Sie nach wesentlichen Änderungen neu, statt auf die nächste planmäßige Sitzung zu warten. Das Ergebnis ist ein Dashboard mit einem Prüfkalender.
Die FATF-Empfehlungen bieten einen nützlichen risikobasierten Rahmen: relevante Faktoren bewerten, Schlussfolgerungen dokumentieren, Bewertungen aktuell halten und verhältnismäßige Maßnahmen anwenden. Ihr konkreter Kontext sind Geldwäsche und Terrorismusfinanzierung, nicht alle Pflichten eines Händlers.
Das erste Register handhabbar halten
Beginnen Sie mit einer einseitigen Übersicht mit Pflicht, Verstoßszenario, Risikoexposition, Verantwortlichem, inhärenter Bewertung, Kontrolle, Testnachweis, Restrisiko-Bewertung und nächster Maßnahme. Halten Sie die detaillierten Nachweise hinter dieser Zusammenfassung, statt jedes Dokument hineinzupacken.
Unser Schritt-für-Schritt-Prozess zur Risikobewertung bietet zusätzliche Struktur für die Organisation der Bewertung. Der praktische Test ist einfach: Kann eine verantwortliche Person die Bewertung erklären und die Nachweise abrufen, ohne den Prozess aus E-Mails rekonstruieren zu müssen?
So identifizieren und bewerten Sie jedes Compliance-Risiko
Beschreiben Sie jedes Risiko als Verstoß, nicht als Thema. „Datenschutz“ ist zu breit, um es zu testen; „das Marketingteam kann keinen Einwilligungsnachweis für einen Abonnenten abrufen“ benennt einen Prozess, ein Ereignis und prüfbare Nachweise.
Verwenden Sie dieses Satzmuster: Im Rahmen von [Prozess] könnte [Verstoß] auftreten, weil [Ursache], mit der Folge [Konsequenz]. Ein Umsatzsteuer-Beispiel könnte eine verspätete Erklärung wegen unvollständigen Abgleichs der Transaktionen beschreiben, wobei die Folgen von Ihrem Steuerberater bestätigt werden.
Dokumentation macht Bewertungen nachprüfbar. Im Jahr 2023 gaben 79 % der Befragten der globalen Benchmarking-Umfrage zu Compliance-Risiken von White & Case an, dokumentierte Risikobewertungen zur Korruptionsprävention durchzuführen. Dieses Ergebnis betrifft Antikorruptionsbewertungen und ist kein allgemeiner Bewertungsstandard, spricht aber dafür, Ihre Überlegungen transparent zu machen.
Skalen entwickeln, die unterschiedliche Verantwortliche anwenden können
Das Folgende ist eine beispielhafte Bewertungsrichtlinie für ein KMU. Die Euro-Beträge sind vorgeschlagene interne Schwellenwerte, keine gesetzlichen Bußgelder und keine Prognosen zu behördlichen Ergebnissen.
- Eintrittswahrscheinlichkeit vor den Kontrollen festlegen. Verwenden Sie 1 für selten, also seltener als einmal in fünf Jahren; 2 für unwahrscheinlich, aber über mehrere Jahre hinweg denkbar; 3 für möglich unter absehbaren Betriebsbedingungen; 4 für wahrscheinlich im normalen Betrieb; und 5 für nahezu sicher, also innerhalb eines Jahres zu erwarten. Legen Sie den Bewertungszeitraum fest, damit Risikoverantwortliche Erwartungen auf Jahressicht nicht mit Möglichkeiten über die gesamte Lebensdauer vermischen.
- Auswirkung für Ihr Unternehmen definieren. Eine beispielhafte Skala: 1 für unter 1.000 € oder nur Nacharbeit; 2 für einen beherrschbaren Verlust in einer Abteilung; 3 für eine wesentliche Budgetbelastung oder umfangreiche Kundenentschädigung; 4 für erhebliche Betriebsstörungen oder Aufmerksamkeit der Aufsichtsbehörde; und 5 für aufsichtsrechtliche Maßnahmen, Lizenzrisiko oder Verluste über 100.000 €. Legen Sie für die mittleren Stufen anhand Ihrer Finanzen konkrete Geldgrenzen fest, und verwenden Sie die höchste zutreffende Folge, statt ein schwerwiegendes rechtliches Ergebnis durch Mittelwertbildung zu verwässern.
- Eintrittswahrscheinlichkeit mit Auswirkung multiplizieren. Auf diesen vorgeschlagenen Skalen von 1 bis 5 ergibt E × A einen Brutto-Risikowert von 1 bis 25. Behandeln Sie ihn als Priorisierungsindex, nicht als Wahrscheinlichkeit oder prognostizierten Verlust in Euro. Gleiche Summen können unterschiedliche Probleme beschreiben, bewahren Sie daher beide Einzelwerte auf.
- Expositionsdimensionen getrennt bewerten. Erfassen Sie Kunden-, Markt-, Produkt- bzw. Transaktions-, Vertriebskanal- und Intermediärsexposition, bevor Sie die Bewertung zusammenführen. Halten Sie einen Hochrisikomarkt als eigene Zeile oder mit einem Override-Kennzeichen sichtbar. Lassen Sie risikoarme Umsätze anderswo die Entscheidung nicht verwässern.
- Grundlage und Datum festhalten. Fügen Sie relevante Prozessunterlagen, Vorfallhistorie, Beschwerden, betriebliche Änderungen und die Begründung des Bewertenden bei. Eine zweite prüfende Person sollte nachvollziehen können, warum sich die Bewertung geändert hat.
Für technologieabhängige Prozesse bietet die Ressource von IT Cloud Global, LLC zu Warnsignalen, bevor Systeme ausfallen, einen nützlichen Gesprächsanstoß für den Austausch mit der IT. Übersetzen Sie jedes relevante Anliegen in einen konkreten Geschäftsausfall, statt ein pauschales IT-Risiko-Etikett zu vergeben.
Bewertungen in Entscheidungen übersetzen
Genehmigen Sie die Reaktionsstufen, bevor Sie einzelne Ergebnisse prüfen. Sonst verhandeln Führungskräfte möglicherweise Bewertungen herunter, um eine unbequeme Maßnahme zu vermeiden.
Risikostufen und erforderliche Reaktionen
Risikostufe | Wert (E × A) | Typischer Auslöser | Erforderliche Reaktion |
|---|---|---|---|
Niedrig | 1–4 | Selten, begrenzt, innerhalb einer Woche behebbar | Standardkontrollen und jährliche Überprüfung |
Mittel | 5–9 | Möglich, Bußgeld oder Nacharbeit ohne externe Aufmerksamkeit | Dokumentierte Kontrollen und vierteljährliche Tests |
Hoch | 10–15 | Wahrscheinlich, Aufmerksamkeit der Aufsichtsbehörde oder wesentlicher Verlust | Verschärfte Kontrollen, monatliche Überwachung und Freigabe durch den Risikoverantwortlichen |
Kritisch | 16–25 | Nahezu sicher, behördliches Vorgehen oder großer Verlust | Sofortmaßnahmen, Eskalation an die Geschäftsleitung und wöchentliche Überprüfung |
Dies sind vorgeschlagene interne Stufen, keine regulatorischen Kategorien. Einige ganze Zahlen innerhalb der Bereiche lassen sich durch Multiplikation der gewählten Skalenwerte nicht erreichen; die Bereiche machen die Reaktionsrichtlinie lückenlos.
Entscheidungsregel: Eskalieren Sie eine potenziell schwerwiegende rechtliche Folge auch dann, wenn die Multiplikation eine niedrigere Stufe ergibt.
Ein Risikoverantwortlicher darf ein dokumentiertes operatives Risiko im Rahmen seiner übertragenen Befugnisse akzeptieren. Er darf aber nicht mit einem niedrigen Wert auf eine rechtliche Verpflichtung verzichten.
Kennzahlen, die zeigen, ob Kontrollen tatsächlich wirken
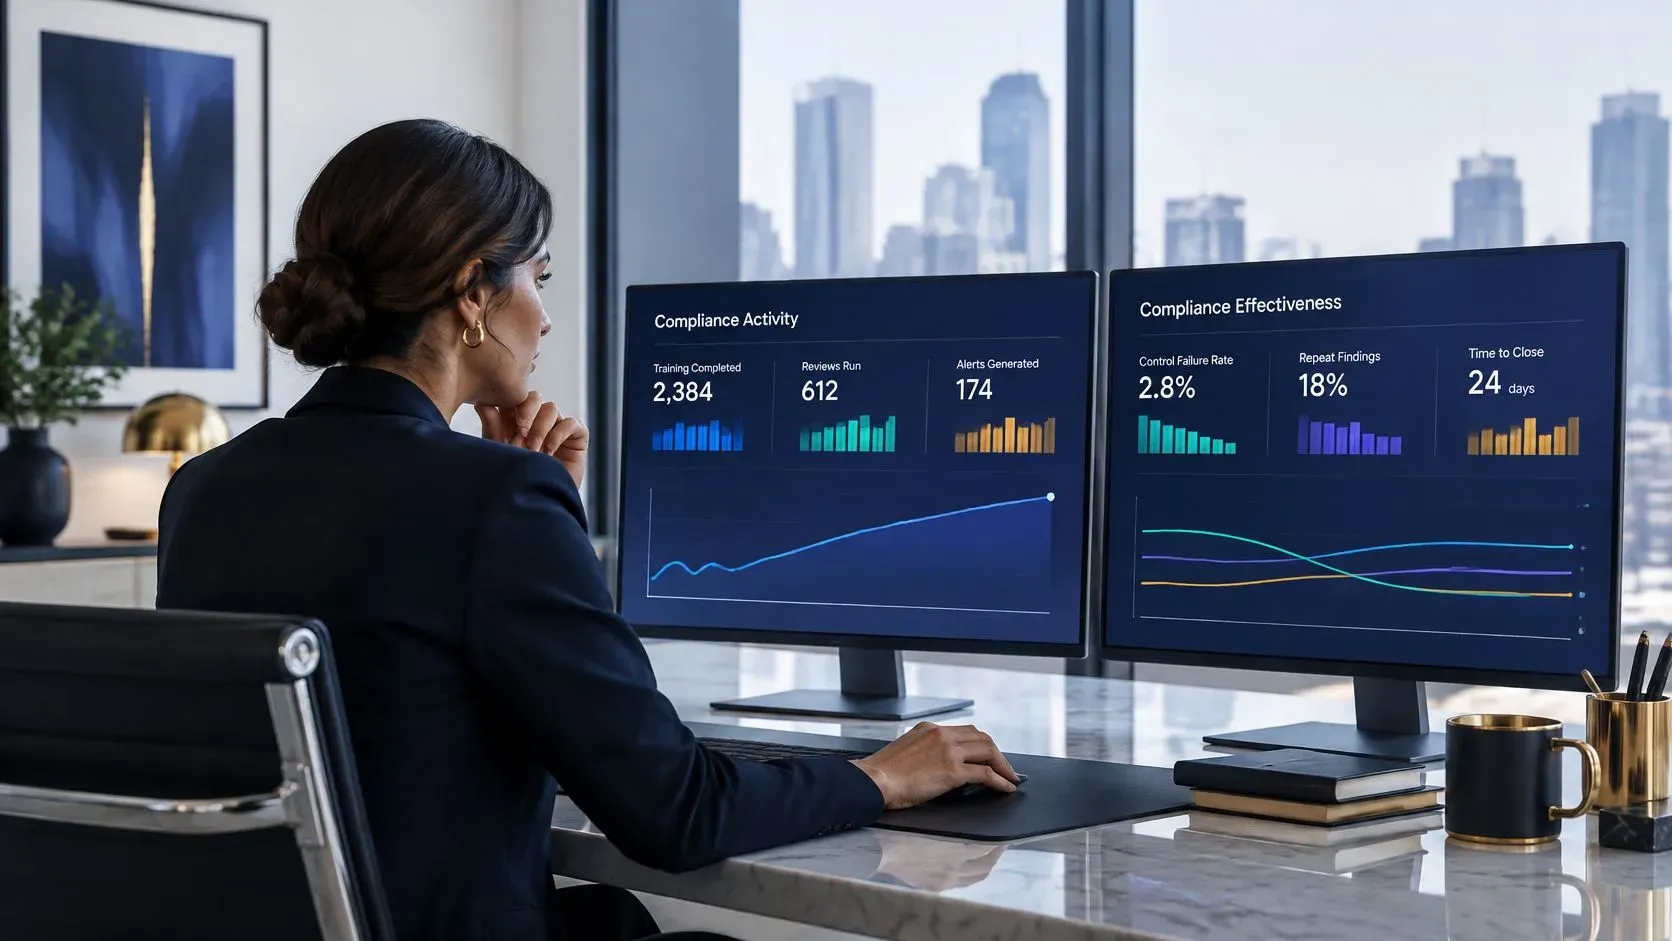
Abgeschlossene Schulungen, durchgeführte Prüfungen und erzeugte Alerts messen Aktivität. Kontrollausfälle, wiederholte Feststellungen und belegte Abschlussnachweise helfen, die Wirksamkeit zu beurteilen. Sie brauchen beides, aber beides beantwortet unterschiedliche Fragen.
Eine steigende Alert-Zahl kann auf ein verschlechtertes Verhalten, eine breitere Überwachungsabdeckung oder eine zu empfindliche Regel zurückgehen. Ergänzen Sie sie um die Alert-to-Case-Konversionsrate und stichprobenartige Untersuchungen, bevor Sie entscheiden, ob das Risiko gestiegen ist.
Die FATF-Leitlinien zur risikobasierten Aufsicht befürworten laufende Überwachung, zeitnahes Eingreifen und das Testen von Ergebnissen, statt anzunehmen, dass ein Rahmenwerk funktioniert, nur weil es Outputs erzeugt. Segmentieren Sie in Ihrem Dashboard jeden Indikator nach Produkt, Region, Kundentyp und Kanal und weisen Sie die jeweilige Grundgesamtheit mit aus.
Ein Scorecard mit expliziten Nennern aufbauen
Die folgenden Schwellenwerte sind beispielhafte Startwerte und keine belegten Branchen-Benchmarks. Kalibrieren Sie sie anhand Ihrer eigenen Ausgangslage, unabhängiger Tests, Ihrer Risikobereitschaft und der geltenden Anforderungen.
Key Risk Indicators, Formeln und Prüfturnus
Indikator | Formel | Startwert | Prüfturnus |
|---|---|---|---|
Überfällige Prüfungen im Hochrisikobereich | Überfällige Hochrisikoprüfungen ÷ im Berichtszeitraum fällige Hochrisikoprüfungen × 100 | Unter 5 % | Monatlich |
Ausfallquote der Schlüsselkontrollen | Fehlgeschlagene Schlüsselkontrolltests ÷ abgeschlossene Schlüsselkontrolltests × 100 | Unter 10 % | Vierteljährlich |
Wiederholte Feststellungen | Aus dem vorherigen Audit wiederholte Feststellungen ÷ Feststellungen insgesamt | Sinkend von Zyklus zu Zyklus | Bei jedem Audit |
Alert-to-Case-Konversion | In begründete Fälle eskalierte Alerts ÷ bewertete Alerts × 100 | Stabil oder steigend, wenn die Alerts sinken | Monatlich |
Mediane Zeit bis zum Abschluss eines Vorgangs | Median der Tage von der Feststellung bis zum dokumentierten Abschluss | Sinkend von Quartal zu Quartal | Monatlich |
Alterung der Maßnahmen | Offene Maßnahmen nach genehmigter Frist ÷ alle offenen Maßnahmen × 100 | Unter 10 % | Monatlich |
Legen Sie Ausschlüsse und Berichtsstichtage in einem Kennzahlenglossar fest. Zeigen Sie „nicht berechenbar“ an, wenn der Nenner leer ist, und stellen Sie die Zahl überfälliger Vorgänge neben die Prozentwerte, damit ein schrumpfendes Arbeitsvolumen ungelöste Aufgaben nicht verdeckt.
Für Schulungen bietet die Diskussion von VideoLearningAI zum Nachverfolgen von Compliance über Abschlussquoten hinaus eine nützliche Ergänzung zum Scorecard. Kombinieren Sie Teilnahmenachweise mit szenariobasierten Prüfungen und Kontrollen, ob Mitarbeitende das jeweilige Verfahren tatsächlich anwenden.
Restrisiko berechnen, ohne Genauigkeit vorzutäuschen
Eine einfache Berechnung für das Management lautet:
Restrisiko-Index = inhärenter Score × (1 − nachgewiesener Anteil wirksamer Kontrollen).
Ermitteln Sie diesen Anteil anhand der jüngsten Tests der relevanten Kontrollen. Haben Kontrollen unterschiedliche Bedeutung, gewichten Sie sie vor dem Test; eine geringfügige administrative Prüfung sollte nicht denselben Einfluss haben wie eine kritische Freigabe. Ungetestete Kontrollen werden nicht angerechnet.
Dies ist ein Richtungsindex, kein kalibriertes Verlustmodell. Bestandene Tests beweisen keinen vollständigen Schutz. Behalten Sie daher eine dokumentierte Unsicherheitsuntergrenze bei und verlangen Sie die Prüfung jedes scheinbar vernachlässigbaren Restrisikowerts.
Eine Kontrolle verdient Anrechnung für den Nachweis einer geringeren Risikoexposition, nicht für das Vorhandensein einer Richtliniennummer.
Prüfen Sie frühere Bewertungen rückwirkend anhand der Vorfälle und Beinahe-Vorfälle des letzten Jahres. Untersuchen Sie hoch bewertete Risiken ohne Vorfälle ebenso wie niedrig bewertete Risiken mit schwerwiegenden Vorfällen; beide Muster können auf Prävention, wenige Beobachtungen oder schlechte Kalibrierung hindeuten.
Lesen Sie Fehlerquoten zusammen mit wiederholten Feststellungen. Stabile Fehlerquoten bei zunehmender Wiederholung deuten darauf hin, dass Teams einzelne Fälle schließen, ohne die Ursache zu beheben.
Wenn Sie die Automatisierung des Compliance-Reportings für KMU umsetzen, bewahren Sie Quelldaten, Berechnungsdefinitionen, Testdaten und Erläuterungen des Managements auf. So messen Sie Compliance-Risiken, ohne ein bequemes Dashboard in eine unbelegte Zusicherung zu verwandeln.
So richten Sie laufendes Monitoring und Neubewertung ein
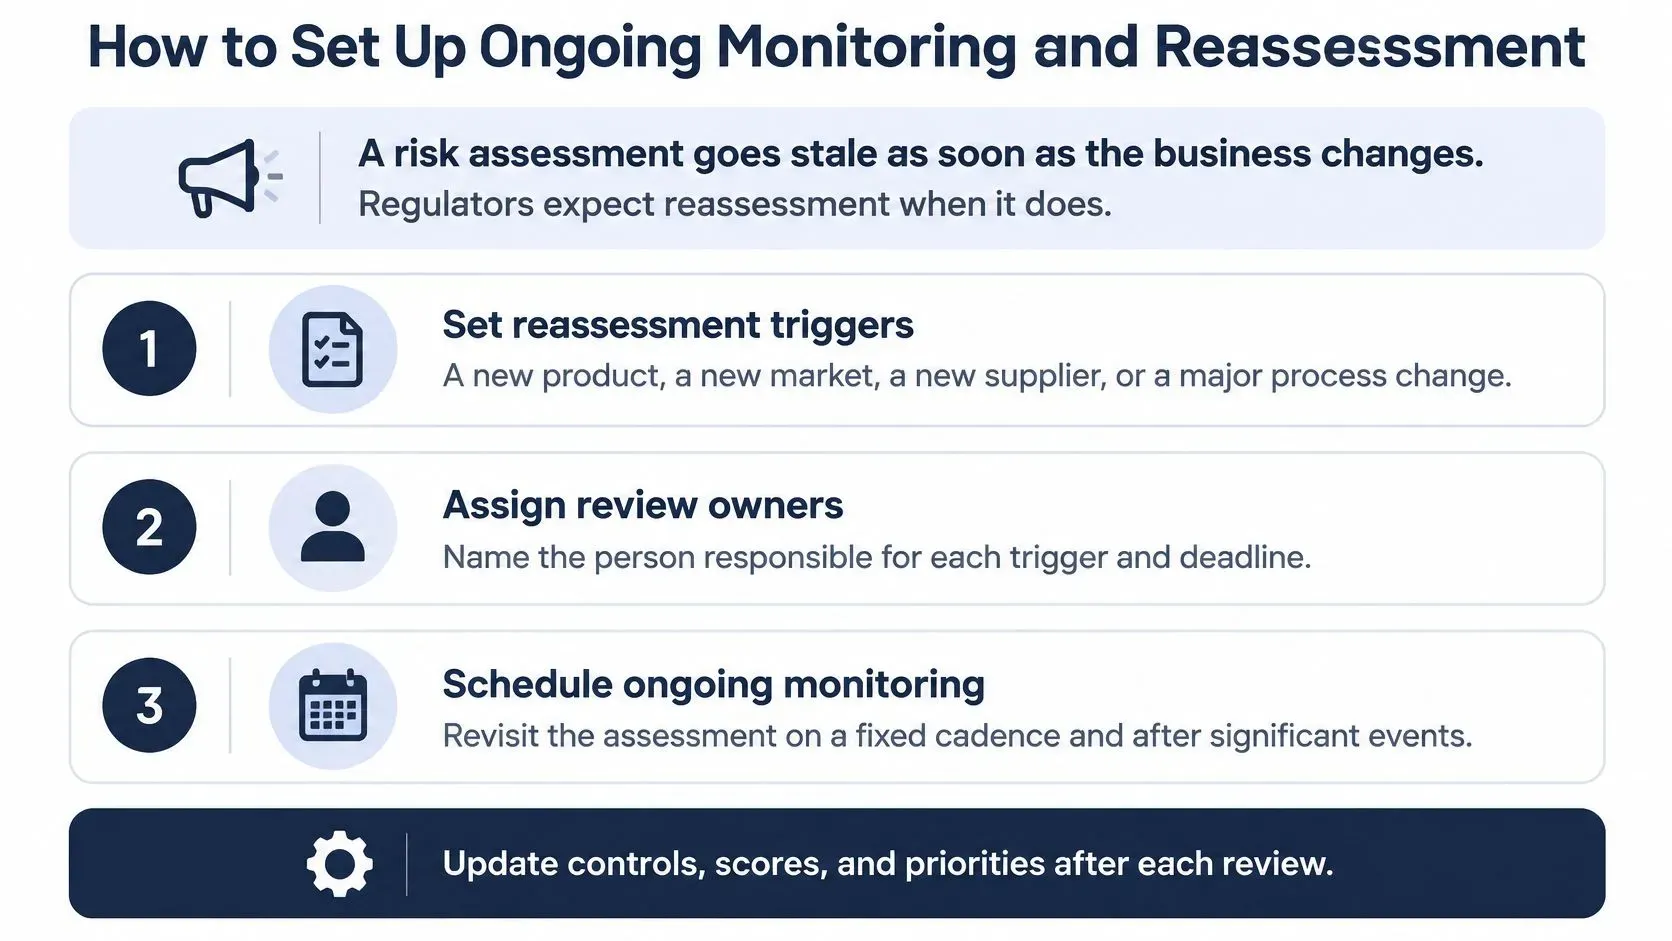
Eine Risikobewertung veraltet, sobald sich das Unternehmen verändert. Ein neuer Vertriebskanal kann Transaktionsflüsse verändern, ein Lieferantenwechsel den Zugriff auf Nachweise schwächen, und ein überarbeitetes Produkt kann Pflichten mit sich bringen, die das alte Register nicht erfasst.
Die Evaluation of Corporate Compliance Programs des US-Justizministeriums fragt, ob Bewertungskriterien regelmäßig aktualisiert werden, ob Prüfungen auf kontinuierlichem Zugriff auf operative Daten beruhen und ob Feststellungen zu Änderungen bei Richtlinien, Verfahren und Kontrollen führen. Das sind nützliche Gestaltungsfragen, keine Behauptung, dass jedes KMU identischen Anforderungen unterliegt.
Ereignissen und Kalenderprüfungen unterschiedliche Aufgaben geben
Eine Kalenderprüfung fragt, ob sich etwas geändert hat. Ein Auslöser benennt ein konkretes Ereignis, das eine Entscheidung außerhalb des Zyklus erfordert. Pflegen Sie beides und nutzen Sie die folgende Routine als Vorschlag.
- Auslöser für Neubewertungen festlegen. Berücksichtigen Sie neue Produkte, Märkte, Kanäle, Lieferanten, regulatorische Änderungen oder bestätigte Vorfälle. Bestimmen Sie, wer jedes Ereignis meldet und wer über den Umfang der Neubewertung entscheidet.
- Monitoring-Regeln einsetzen, wo die Datenlage es erlaubt. Markieren Sie überfällige Prüfungen, ungewöhnliche Transaktionen, fehlende Freigaben und abgelaufene Nachweise nach Möglichkeit automatisch. Leiten Sie Ausnahmen an einen benannten Verantwortlichen für die Warteschlange statt an ein unbeaufsichtigtes gemeinsames Postfach.
- Das Dashboard monatlich mit den Risikoverantwortlichen prüfen. Besprechen Sie Schwellenwertüberschreitungen, veränderte Exposition und überfällige Maßnahmen. Halten Sie Entscheidung, verantwortliche Person und Frist fest, einschließlich der Begründung, wenn das Management eine Ausnahme akzeptiert.
- Zentrale Kontrollen vierteljährlich erneut testen. Ziehen Sie Stichproben aus tatsächlichen Unterlagen über relevante Märkte, Kanäle, Mitarbeitende und Ausnahmewege. Prüfen Sie sowohl das Design, also ob die Kontrolle den Fehler abdecken könnte, als auch die Durchführung, also ob Mitarbeitende sie korrekt ausgeführt haben.
- Jährlich und nach einem Auslöser neu bewerten. Vergleichen Sie aktuelle und frühere Scores, erklären Sie Veränderungen und genehmigen Sie geänderte Prioritäten. Schreiben Sie die Historie nicht um, indem Sie die frühere Bewertung überschreiben.
Für Finanzdienstleistungen liefert risikobasierte Compliance für Finanzteams ein fokussiertes Beispiel dafür, die Überwachungsintensität an die Exposition anzupassen. Wenden Sie dieselbe Disziplin auf Lieferanten und KI-Abhängigkeiten an: Benennen Sie den Systemverantwortlichen, die relevanten Datenflüsse, Änderungen bei Unterauftragnehmern und den Eskalationsweg für Vorfälle.
Abdeckung ebenso wie Geschwindigkeit verfolgen
Die Ergebnisse der US-Umweltbehörde EPA zur Compliance-Sicherung im Geschäftsjahr 2025 nennen mehr als 14.000 Compliance-Überwachungsaktivitäten und 85 % der fristgerecht erstellten Inspektionsberichte. Dies sind operative Kennzahlen einer Behörde, keine Zielvorgaben für KMU; relevant ist die Verbindung von Abdeckung und Termintreue.
Für Ihr Unternehmen bedeutet eine schnelle Untersuchungswarteschlange wenig, wenn wichtige Transaktionen nie hineingelangen. Gleichen Sie die überwachte Grundgesamtheit mit dem Quellsystem ab und untersuchen Sie fehlende Datensätze, bevor Sie schnellere Abschlüsse feiern.
Unsere Fallstudie von 2025 beschreibt ein Fintech-Unternehmen, das ELECTE, eine KI-gestützte Datenanalyseplattform für KMU, einsetzt, um das Finanzreporting zu automatisieren und die Einhaltung regulatorischer Vorgaben in Echtzeit sicherzustellen. Die Lehre für das Management: Reporting mit operativen Entscheidungen verbinden und dabei eine verantwortliche menschliche Prüfung beibehalten.
Beschränken Sie personenbezogene Daten in Dashboards auf das, was die prüfende Person benötigt. Setzen Sie rollenbasierten Zugriff, angemessene Aufbewahrung und geschützte Nachweisspeicherung ein, statt Kunden- oder Mitarbeiterdaten in exportierten Präsentationen zu verbreiten.
Häufige Messfehler und wie Sie sie beheben
„Keine Vorfälle gemeldet“ wird gern als „geringes Risiko“ dargestellt. Es kann aber auch bedeuten, dass Mitarbeitende Bedenken nicht melden, das Monitoring relevante Aktivitäten übersieht oder niemand das Vorfallsprotokoll mit den operativen Unterlagen abgleicht.
Der Unterschied ist vor allem dann wichtig, wenn beruhigende Zahlen über Personal oder Kontrollbudgets mitentscheiden. Hinterfragen Sie das Messverfahren, bevor Sie die Aufsicht reduzieren.
Das Symptom diagnostizieren, bevor Sie den Score ändern
- Ruhiges Vorfallprotokoll. Das Symptom: Trotz erheblicher Gefährdung werden kaum Verstöße gemeldet. Die Ursache kann eine schwache Erkennung oder ein schwieriger Meldeweg sein. Prüfen Sie die Erkennung anhand freigegebener synthetischer oder präparierter Fälle in einer kontrollierten Umgebung, und stellen Sie sicher, dass Mitarbeitende diese erkennen, eskalieren und dokumentieren, ohne dass reale Kunden zu Schaden kommen.
- Grünes Abschluss-Dashboard trotz ungelöster Probleme. Schulungen und Prüfaufgaben werden termingerecht abgeschlossen, doch bekannte Schwächen kehren immer wieder. Die Ursache: Gemessen wird der Abschluss von Aufgaben statt die Korrekturmaßnahme. Weisen Sie wiederkehrende Feststellungen gesondert aus, und verlangen Sie einen Nachweis, dass sich der zugrunde liegende Prozess geändert hat.
- Komfortabler Unternehmensdurchschnitt bei einem problematischen Markt. Das Gesamtergebnis wirkt akzeptabel, während sich Beschwerden oder Ausnahmen an einem bestimmten Standort häufen. Die Aggregation verdeckt die Entscheidung. Geben Sie dem zuständigen Verantwortlichen eine marktspezifische Sicht, und verlangen Sie einen lokalen Maßnahmenplan statt einer unternehmensweiten Zusicherung.
- Leere Felder, die als sicher gelten. Fehlende Lieferantennachweise oder nicht verfügbare Transaktionsdaten erscheinen als null Risiko. Die Ursache ist eine Berichtsvorgabe, die fehlende Information mit fehlendem Risiko verwechselt. Legen Sie einen eigenen Datenlücken-Eintrag an, weisen Sie einen Verantwortlichen zu, und vergeben Sie keine Kontrollgutschrift ohne Beleg.
- Nach dem Wachstum eingefrorene Schwellenwerte. Das Dashboard bleibt grün, obwohl sich Volumen, Produkte und Abhängigkeiten verändert haben. Die Ursache ist eine veraltete Kalibrierung. Überprüfen Sie die Schwellenwertlogik bei der jährlichen Neubewertung und immer dann, wenn Wachstum die gemessene Gefährdung verändert.
Fehlende Nachweise sind eine Unsicherheit, die es zu steuern gilt, kein günstiges Ergebnis.
Mit dünner Datenhistorie ehrlich umgehen
Ein KMU mit wenigen erfassten Vorfällen sollte nicht so tun, als seien seine Scores statistisch präzise. Kennzeichnen Sie Schätzungen auf Basis von Einschätzungen, benennen Sie, welche Nachweise fehlen, und nutzen Sie Szenarien, um plausible Ausfälle und deren Folgen zu untersuchen.
Die Leitlinien des Basler Ausschusses zu operationellen Risiken betonen institutsspezifische Historien, Geschäftsprofile und die Beachtung schwerer Verluste. Der Bankenkontext rechtfertigt es nicht, ein komplexes Modell in ein KMU zu übertragen, stützt aber die Skepsis gegenüber Durchschnittswerten, die folgenschwere Ereignisse verbergen.
Nutzen Sie einen praxisnahen Szenario-Workshop: Fragen Sie, was passiert, wenn der zuständige Mitarbeiter ausfällt, ein Lieferant keine Nachweise mehr liefert oder eine automatisierte Prüfung unbemerkt nicht mehr läuft. Halten Sie Erkennungszeit, verfügbare Ersatzkontrollen, wahrscheinliche Störungen und die Entscheidungen fest, die das Management treffen müsste.
Diese Kennzahlen unterstützen Compliance-Entscheidungen. Sie ersetzen nicht die Beratung durch qualifizierte Rechts- oder Compliance-Fachleute, insbesondere bei der Bestimmung von Pflichten, der Bewertung eines Vorfalls oder der Entscheidung, ob eine externe Meldung erforderlich ist.
Starten Sie dieses Quartal eine Pilotrunde zur Bewertung
Beginnen Sie mit einem begrenzten Pilotprojekt statt mit einem unternehmensweiten Rollout. Wählen Sie eine Produktlinie oder einen Markt mit relevanten Pflichten, zugänglichen Unterlagen und einem Verantwortlichen, der Korrekturen freigeben kann. Der komplexeste Bereich ist nicht immer der beste Startpunkt, wenn niemand die Nachweise dazu beschaffen kann.
Ein Pilot lässt Sie sowohl die Kosten als auch den Nutzen der Methode testen. Wenn die Pflege einer Kennzahl mehr Aufwand erfordert als die Entscheidung, die sie unterstützt, vereinfachen Sie die Erhebung, bevor Sie ausweiten.
Einen vorgeschlagenen 30-Tage-Plan nutzen
Woche 1: Pflichtenregister aufbauen. Listen Sie für den Pilotumfang jedes relevante Gesetz, jede Norm und jeden Vertrag mit Verantwortlichem und Ablageort der Nachweise auf. Klären Sie Auslegungsfragen mit dem zuständigen Berater, statt Annahmen im Register festzuschreiben.
Woche 2: Prozesse durchgehen und Fehlermöglichkeiten bewerten. Sprechen Sie mit den Mitarbeitenden, die die Arbeit ausführen, und prüfen Sie die tatsächlichen Übergaben. Wenden Sie die vorgeschlagenen Skalen von 1 bis 5 für Eintrittswahrscheinlichkeit und Auswirkung an, halten Sie die Begründung fest, und lassen Sie einen weiteren Prüfer widersprüchliche Bewertungen hinterfragen.
Woche 3: Die drei wichtigsten Kontrollen testen. Wählen Sie Datensätze aus, die sowohl Routinetransaktionen als auch Ausnahmen enthalten. Dokumentieren Sie Fehler, berechnen Sie vorläufige Restrisikobewertungen, und unterscheiden Sie bestätigte Nachweise von Schätzungen des Managements.
Woche 4: Schwellenwerte und Überprüfungstermine vereinbaren. Weisen Sie jedem Indikator einen Verantwortlichen, eine Bezugsgröße, einen Eskalationsweg und einen ersten Überprüfungstermin zu. Tragen Sie ungelöste Meinungsverschiedenheiten zum Compliance-Verantwortlichen, statt sie in Tabellenkommentaren versteckt zu lassen.
Wichtige Erkenntnisse
- Ein bewertetes Register führen. Jedes Pilotrisiko braucht einen Verantwortlichen, Nachweise und eine dokumentierte Reaktion.
- Ein entscheidungsreifes Dashboard pflegen. Es enthält Schwellenwerte und Eskalationsmaßnahmen, nicht nur farbige Statusanzeigen.
- Verifizierte Schwächen priorisieren. Erstellen Sie eine kurze Liste der Kontrollen, die zuerst zu beheben sind, mit Fristen und Kriterien für den erneuten Test.
- Vor der Ausweitung prüfen. Legen Sie das Besprechungstermin zu den Pilotergebnissen mit dem Compliance-Verantwortlichen fest, und entscheiden Sie dann, ob Sie auf den nächsten Markt ausweiten.
Für die umfassendere Umsetzungsplanung hat Fabio Lauria im Februar 2026 das kostenlose Whitepaper AI for European SMEs: The 2026 Playbook veröffentlicht, das Entscheidungsrahmen, ROI-Berechnungen und Umsetzungs-Playbooks behandelt.
Compliance-Risiken zu messen heißt, erklären zu können, was ausfallen könnte, warum eine Kontrolle angerechnet wird und was das Management als Nächstes tut. Bestätigen Sie vor dem Start des Piloten den Umfang mit Ihrem Compliance-Verantwortlichen, und legen Sie den Termin für die Ergebnisbesprechung fest. Dies ist eine allgemeine Orientierung, keine Rechtsberatung; qualifizierte Rechts- oder Compliance-Fachleute sollten Ihre Pflichten bestätigen.
ELECTE bietet KI-gestützte Analysen, automatisierte Berichte und Dashboards, mit denen KMU operative Daten in Compliance-Erkenntnisse umwandeln können. Besuchen Sie ELECTE und erfahren Sie, wie Sie die Aktualisierung von Pilotregistern, die Berechnung von KRIs und monatliche Überprüfungen unterstützen können – während die Verantwortung für Compliance-Entscheidungen bei Ihrem Team bleibt.
Kommentare
Noch keine Kommentare — starten Sie die Diskussion.