Comment mesurer le risque de conformité : guide pratique de notation
Apprenez à mesurer le risque de conformité en cinq étapes, de la cartographie des obligations à la notation du risque résiduel et au suivi des contrôles. Lancez votre revue dès aujourd'hui.

Votre équipe financière affirme que les déclarations sont à jour. Les opérations assurent que les contrôles sont terminés. Le tableau de bord est au vert, et pourtant personne ne sait dire quel manquement à la conformité nuirait le plus à l'entreprise, ni si les contrôles le détecteraient avant un client ou un régulateur.
C'est le problème concret que pose la question de comment mesurer le risque de conformité. Une liste d'obligations et de tâches accomplies ne suffit pas. Il vous faut un moyen défendable de relier les défaillances potentielles, leurs conséquences pour l'entreprise, les preuves de contrôle et les actions de la direction.
Pour une PME, il n'est pas nécessaire de disposer d'un modèle de niveau bancaire. Il faut une notation cohérente, des responsables désignés, des enregistrements fiables et la volonté de remettre en question les chiffres rassurants. Un tableau de bord silencieux doit faire poser la question : les contrôles fonctionnent-ils, ou ne détectez-vous simplement pas les problèmes ?
La méthode ci-dessous transforme les obligations en un registre noté, vérifie si les contrôles réduisent réellement l'exposition et met en place une routine de suivi que votre équipe peut maintenir. Les échelles et les seuils sont des paramètres de gestion donnés à titre d'illustration, et non des exigences légales ni des références universelles. Utilisez-les pour structurer vos décisions, puis faites confirmer par un professionnel qualifié les obligations applicables à votre entreprise.
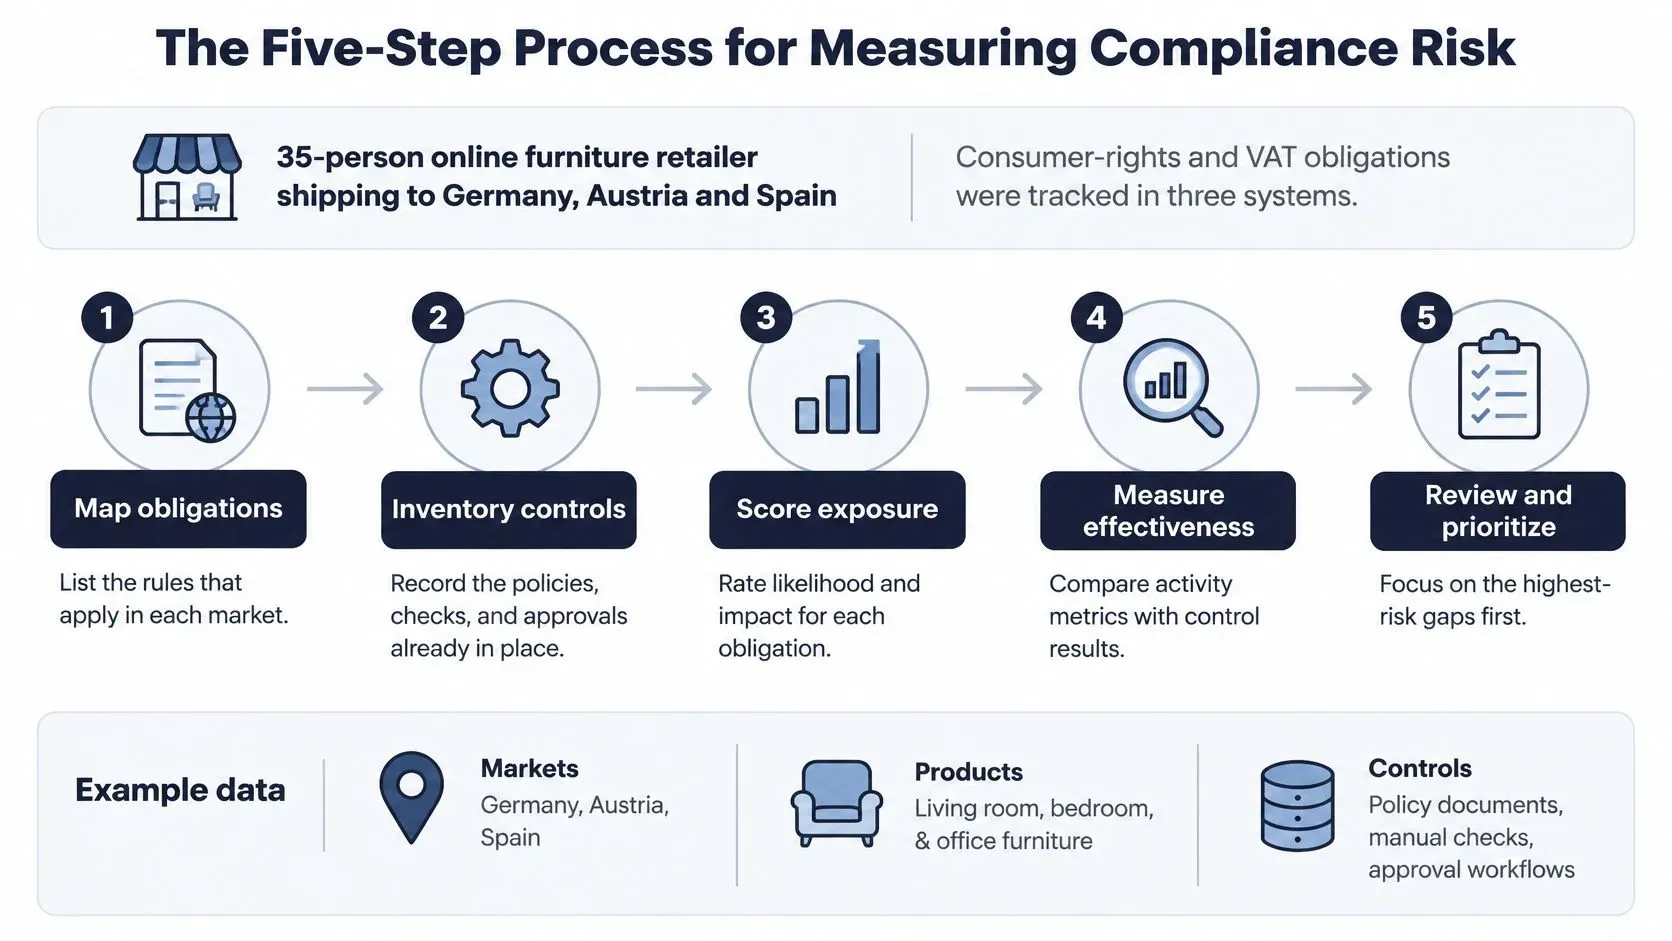
Le processus en cinq étapes pour mesurer le risque de conformité
Imaginons un détaillant de meubles en ligne de 35 personnes, qui livre en Allemagne, en Autriche et en Espagne, et qui constate que ses obligations en matière de droits des consommateurs et de TVA se trouvent dans trois tableurs distincts. La finance suit les tâches de déclaration, le service client suit les remboursements, et les opérations gèrent les exceptions de livraison. Personne n'a la vue d'ensemble.
La solution immédiate n'est pas un tableau de bord de plus. C'est un registre commun qui relie chaque obligation à un scénario de défaillance, à une personne responsable et à des preuves de l'efficacité des contrôles.
Transformer des obligations dispersées en un processus reproductible
- Cartographier les obligations et les dimensions d'exposition. Listez les lois, normes et contrats applicables à l'entreprise, avec l'aide d'un professionnel là où l'interprétation l'exige. Distinguez l'exposition par client, zone géographique, produit, canal et intermédiaire. Le résultat est un registre des obligations, et non un dossier de textes législatifs.
- Identifier où une règle pourrait ne pas être respectée. Parcourez le processus réel avec l'employé qui effectue le travail. Pour le détaillant, cela peut consister à suivre un retour depuis la demande du client jusqu'à l'approbation puis au remboursement. Produisez une liste de risques dont chaque élément a un responsable unique.
- Noter le risque inhérent. Évaluez la probabilité et l'impact avant de tenir compte des contrôles. Utilisez les échelles de probabilité et d'impact proposées ci-dessous pour produire un registre noté. Cela évite qu'une politique bien rédigée masque une exposition sous-jacente importante.
- Mesurer le risque résiduel. Évaluez ce que les contrôles existants préviennent, détectent ou corrigent. Appuyez-vous sur les résultats de tests, les exceptions et les justificatifs, plutôt que sur les déclarations de politique. Le résultat est une note résiduelle accompagnée d'une explication du crédit accordé aux contrôles.
- Surveiller et retester. Définissez des indicateurs, des règles d'escalade et des dates de revue. Réévaluez après tout changement significatif au lieu d'attendre la prochaine réunion planifiée. Le résultat est un tableau de bord associé à un calendrier de revues.
Les Recommandations du GAFI offrent un cadre utile fondé sur les risques : évaluer les facteurs pertinents, documenter les conclusions, maintenir les évaluations à jour et appliquer des mesures proportionnées. Leur contexte précis est le blanchiment de capitaux et le financement du terrorisme, et non l'ensemble des obligations d'un détaillant.
Garder un premier registre exploitable
Commencez par une vue d'une page contenant l'obligation, le scénario de défaillance, l'exposition, le responsable, la note inhérente, le contrôle, les preuves de test, la note résiduelle et la prochaine action. Conservez les preuves détaillées derrière ce résumé plutôt que d'y entasser tous les documents.
Notre processus d'évaluation des risques étape par étape propose une structure complémentaire pour organiser l'évaluation. Le test pratique est simple : un responsable peut-il expliquer la note et retrouver les preuves sans reconstituer le processus à partir de ses e-mails ?
Comment identifier et noter chaque risque de conformité
Décrivez chaque risque comme une défaillance, et non comme un sujet. « Confidentialité » est trop large pour être testé ; « l'équipe marketing ne peut pas retrouver l'enregistrement du consentement d'un client abonné » désigne un processus, un événement et une preuve que vous pouvez examiner.
Utilisez ce modèle de phrase : Pendant [processus], [défaillance] pourrait survenir en raison de [cause], entraînant [conséquence]. Un exemple en matière de TVA pourrait décrire une déclaration tardive causée par un rapprochement incomplet des transactions, dont les conséquences seraient confirmées par votre conseiller fiscal.
La documentation rend les notes vérifiables. En 2023, 79 % des répondants à l'enquête mondiale de benchmarking des risques de conformité de White & Case ont déclaré réaliser des évaluations documentées des risques de corruption. Ce constat porte sur les évaluations anticorruption, et non sur une norme de notation universelle, mais il plaide pour expliciter votre raisonnement.
Construire des échelles que différents responsables peuvent appliquer
Ce qui suit est une politique de notation donnée à titre d'illustration pour une PME. Les montants en euros sont des seuils internes proposés, et non des amendes légales ni des estimations de décisions d'application.
- Définir la probabilité avant les contrôles. Utilisez 1 pour un événement rare, moins d'une fois tous les cinq ans ; 2 pour un événement improbable, mais crédible sur plusieurs années ; 3 pour un événement possible dans des conditions d'exploitation prévisibles ; 4 pour un événement probable en exploitation normale ; et 5 pour un événement quasi certain, attendu dans l'année. Précisez l'horizon d'évaluation afin que les responsables ne confondent pas les attentes annuelles et les possibilités sur toute la durée de vie.
- Définir l'impact pour votre entreprise. Exemple d'échelle : 1 pour moins de 1 000 € ou une simple reprise de travail ; 2 pour une perte départementale gérable ; 3 pour un impact budgétaire significatif ou une remédiation importante auprès des clients ; 4 pour une perturbation substantielle ou l'attention d'un régulateur ; et 5 pour une action d'un régulateur, un risque sur la licence ou une perte supérieure à 100 000 €. Fixez des seuils monétaires explicites pour les catégories intermédiaires en fonction de vos finances, et retenez la conséquence applicable la plus élevée plutôt que de diluer par une moyenne un résultat juridique grave.
- Multiplier la probabilité par l'impact. Sur ces échelles de 1 à 5 proposées, P × I donne un score inhérent de 1 à 25. Considérez-le comme un indice de priorisation, et non comme une probabilité ou une perte prévisionnelle en euros. Des totaux identiques peuvent décrire des problèmes différents : conservez donc les deux scores composants.
- Évaluer séparément les dimensions d'exposition. Consignez l'exposition liée aux clients, aux marchés, aux produits ou transactions, aux canaux et aux intermédiaires avant de consolider la note. Gardez un marché à haut risque visible sur une ligne distincte ou avec un indicateur de forçage. Ne laissez pas des ventes à faible risque ailleurs diluer la décision.
- Consigner la base et la date. Joignez les enregistrements de processus pertinents, l'historique des incidents, les réclamations, les changements opérationnels et l'explication de l'évaluateur. Un second relecteur doit pouvoir comprendre pourquoi la note a changé.
Pour les processus dépendants de la technologie, la ressource d'IT Cloud Global, LLC sur les signes avant-coureurs de défaillance des systèmes constitue une base utile pour les échanges avec le service informatique. Traduisez chaque préoccupation pertinente en une défaillance métier précise, plutôt que d'ajouter une étiquette générique de risque technologique.
Transformer les scores en décisions
Approuvez les niveaux de réponse avant d'examiner les résultats individuels. Sinon, les managers risquent de négocier les notes pour éviter une action gênante.
Niveaux de score de risque et réponses requises
Niveau de risque | Score (P × I) | Déclencheur type | Réponse requise |
|---|---|---|---|
Faible | 1–4 | Rare, circonscrit, corrigeable en une semaine | Contrôles standard et revue annuelle |
Modéré | 5–9 | Possible, amende ou reprise de travail sans attention externe | Contrôles documentés et tests trimestriels |
Élevé | 10–15 | Probable, attention du régulateur ou perte significative | Contrôles renforcés, suivi mensuel et validation par le responsable |
Critique | 16–25 | Quasi certain, sanction ou perte majeure | Action immédiate, escalade à la direction et revue hebdomadaire |
Il s'agit de niveaux internes proposés, et non de catégories réglementaires. Certains entiers de ces plages ne peuvent pas être obtenus en multipliant les valeurs des échelles retenues ; les plages rendent la politique de réponse continue.
Règle de décision : Escaladez toute conséquence juridique potentiellement grave, même lorsque la multiplication donne un niveau inférieur.
Un responsable peut accepter un risque opérationnel documenté dans le cadre de son autorité déléguée. Il ne peut pas se servir d'un score faible pour s'affranchir d'une obligation légale.
Les indicateurs qui montrent si les contrôles fonctionnent réellement
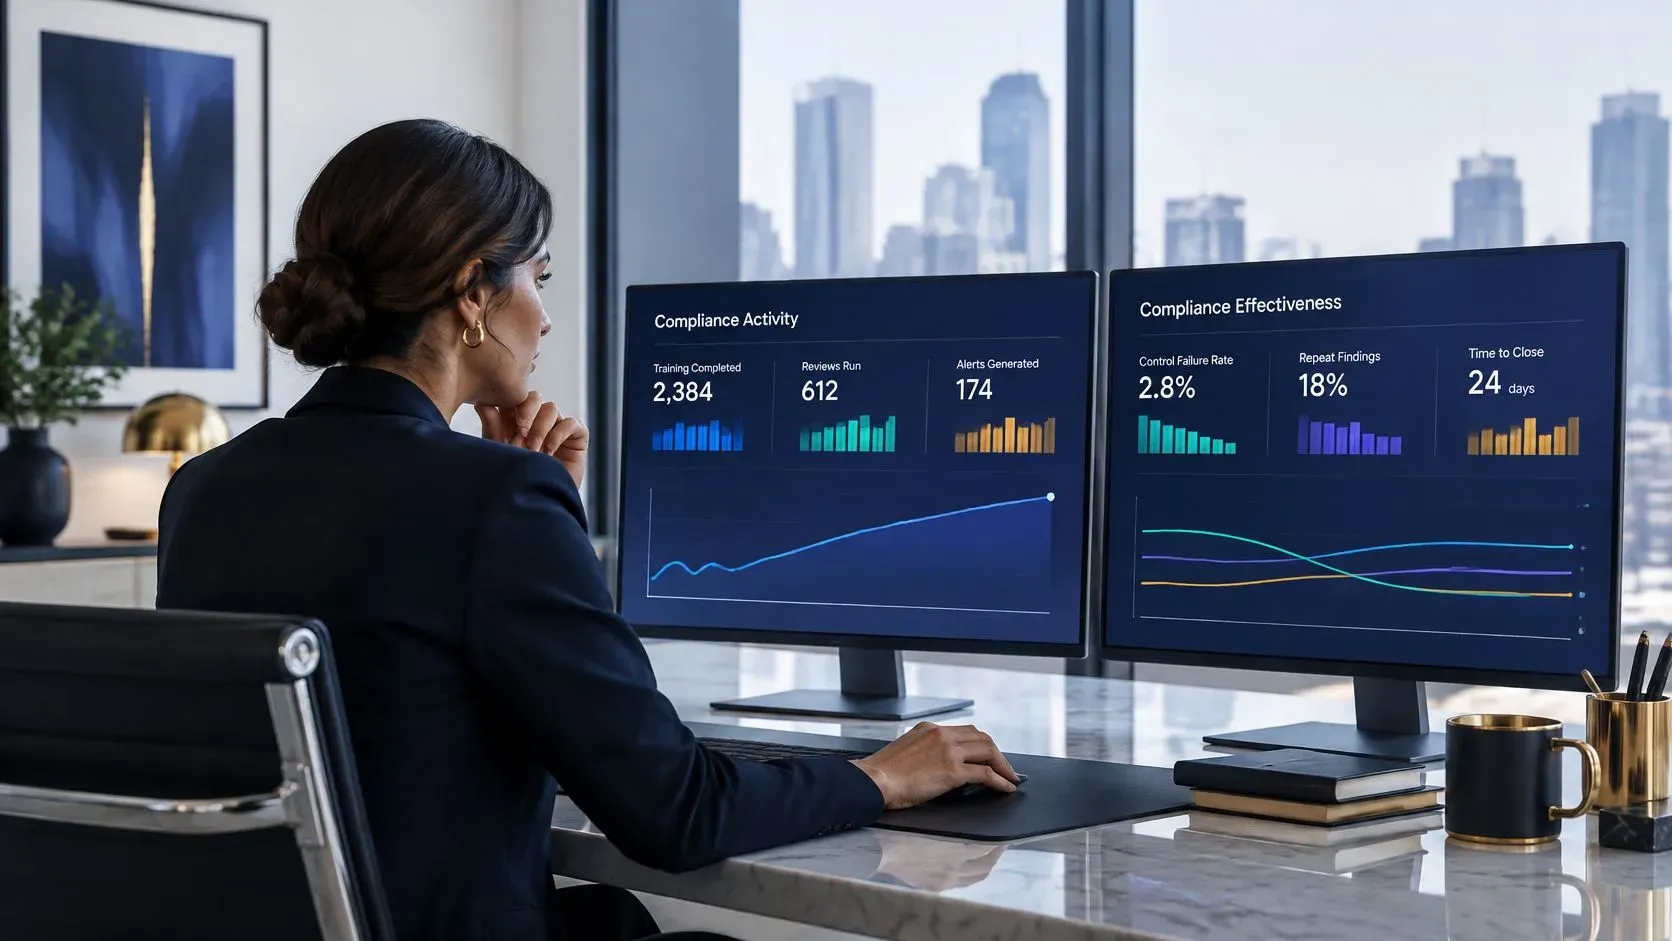
Les formations suivies, les revues réalisées et les alertes générées mesurent l'activité. Les défaillances de contrôle, les constats récurrents et les preuves de clôture justifiées permettent d'évaluer l'efficacité. Vous avez besoin des deux, mais ils répondent à des questions différentes.
Une hausse du nombre d'alertes peut refléter une dégradation des comportements, une couverture de surveillance plus large ou une règle trop sensible. Associez-la au taux de conversion des alertes en dossiers et à des enquêtes échantillonnées avant de conclure à une hausse de l'exposition.
Les lignes directrices du GAFI sur la supervision fondée sur les risques prônent une surveillance continue, une intervention rapide et le test des résultats, plutôt que de supposer qu'un dispositif fonctionne parce qu'il produit des livrables. Dans votre tableau de bord, segmentez chaque indicateur par produit, zone géographique, type de client et canal, en indiquant la taille de la population concernée.
Construire un tableau de bord avec des dénominateurs explicites
Les seuils ci-dessous sont des objectifs de départ à titre d'illustration, et non des références sectorielles sourcées. Calibrez-les à partir de votre propre situation de référence, de tests indépendants, de votre appétence au risque et des exigences applicables.
Indicateurs clés de risque, formules et fréquence de revue
Indicateur | Formule | Objectif de départ | Fréquence de revue |
|---|---|---|---|
Revues à haut risque en retard | Revues à haut risque en retard ÷ revues à haut risque à réaliser sur la période de reporting × 100 | Moins de 5 % | Mensuelle |
Taux de défaillance des contrôles clés | Tests de contrôles clés échoués ÷ tests de contrôles clés réalisés × 100 | Moins de 10 % | Trimestrielle |
Constats récurrents | Constats repris de l'audit précédent ÷ total des constats | En baisse à chaque cycle | À chaque audit |
Conversion des alertes en dossiers | Alertes escaladées en dossiers justifiés ÷ alertes évaluées × 100 | Stable ou en hausse lorsque les alertes diminuent | Mensuelle |
Délai médian de clôture d'un problème | Médiane du nombre de jours entre la détection et la clôture documentée | En baisse d'un trimestre à l'autre | Mensuelle |
Ancienneté des actions correctives | Actions correctives ouvertes au-delà de l'échéance approuvée ÷ total des actions correctives ouvertes × 100 | Moins de 10 % | Mensuelle |
Définissez les exclusions et les dates de clôture du reporting dans un dictionnaire des indicateurs. Affichez « non calculable » lorsque le dénominateur est nul, et indiquez le nombre d'éléments en retard à côté des pourcentages afin qu'une charge de travail en baisse ne masque pas le travail non résolu.
Pour la formation, l'article de VideoLearningAI sur le suivi de la conformité au-delà des taux d'achèvement est un complément utile à la grille d'évaluation. Associez les registres de présence à des évaluations par scénarios et à des contrôles vérifiant si les employés appliquent bien la procédure concernée.
Calculer le risque résiduel sans prétendre à l'exactitude
Un calcul de gestion simple est le suivant :
Indice de risque résiduel = score inhérent × (1 − part d'efficacité des contrôles démontrée).
Déterminez cette part à partir des derniers tests des contrôles concernés. Si les contrôles n'ont pas la même importance, pondérez-les avant les tests ; n'accordez pas à une vérification administrative mineure la même influence qu'à une approbation critique. Les contrôles non testés ne reçoivent aucun crédit.
Il s'agit d'un indice indicatif, et non d'un modèle de pertes calibré. Réussir des tests ne prouve pas une protection totale ; conservez donc un plancher d'incertitude documenté et exigez la révision de tout score résiduel qui paraît négligeable.
Un contrôle mérite du crédit pour les preuves de réduction de l'exposition, pas pour son numéro de politique.
Confrontez les évaluations passées aux incidents et quasi-accidents observés au cours de la dernière année. Examinez les risques fortement notés sans incident, comme les risques faiblement notés avec des incidents graves ; chacun de ces cas peut refléter une bonne prévention, un nombre limité d'observations ou un mauvais calibrage.
Lisez les taux d'échec en parallèle des constats récurrents. Des échecs stables avec une récurrence croissante suggèrent que les équipes clôturent les cas individuellement sans corriger la cause.
Lorsque vous automatisez le reporting de conformité pour les PME, conservez les enregistrements sources, les définitions de calcul, les dates de test et les explications de la direction. C'est ainsi que l'on mesure le risque de conformité sans transformer un tableau de bord pratique en assurance non fondée.
Comment mettre en place un suivi continu et une réévaluation
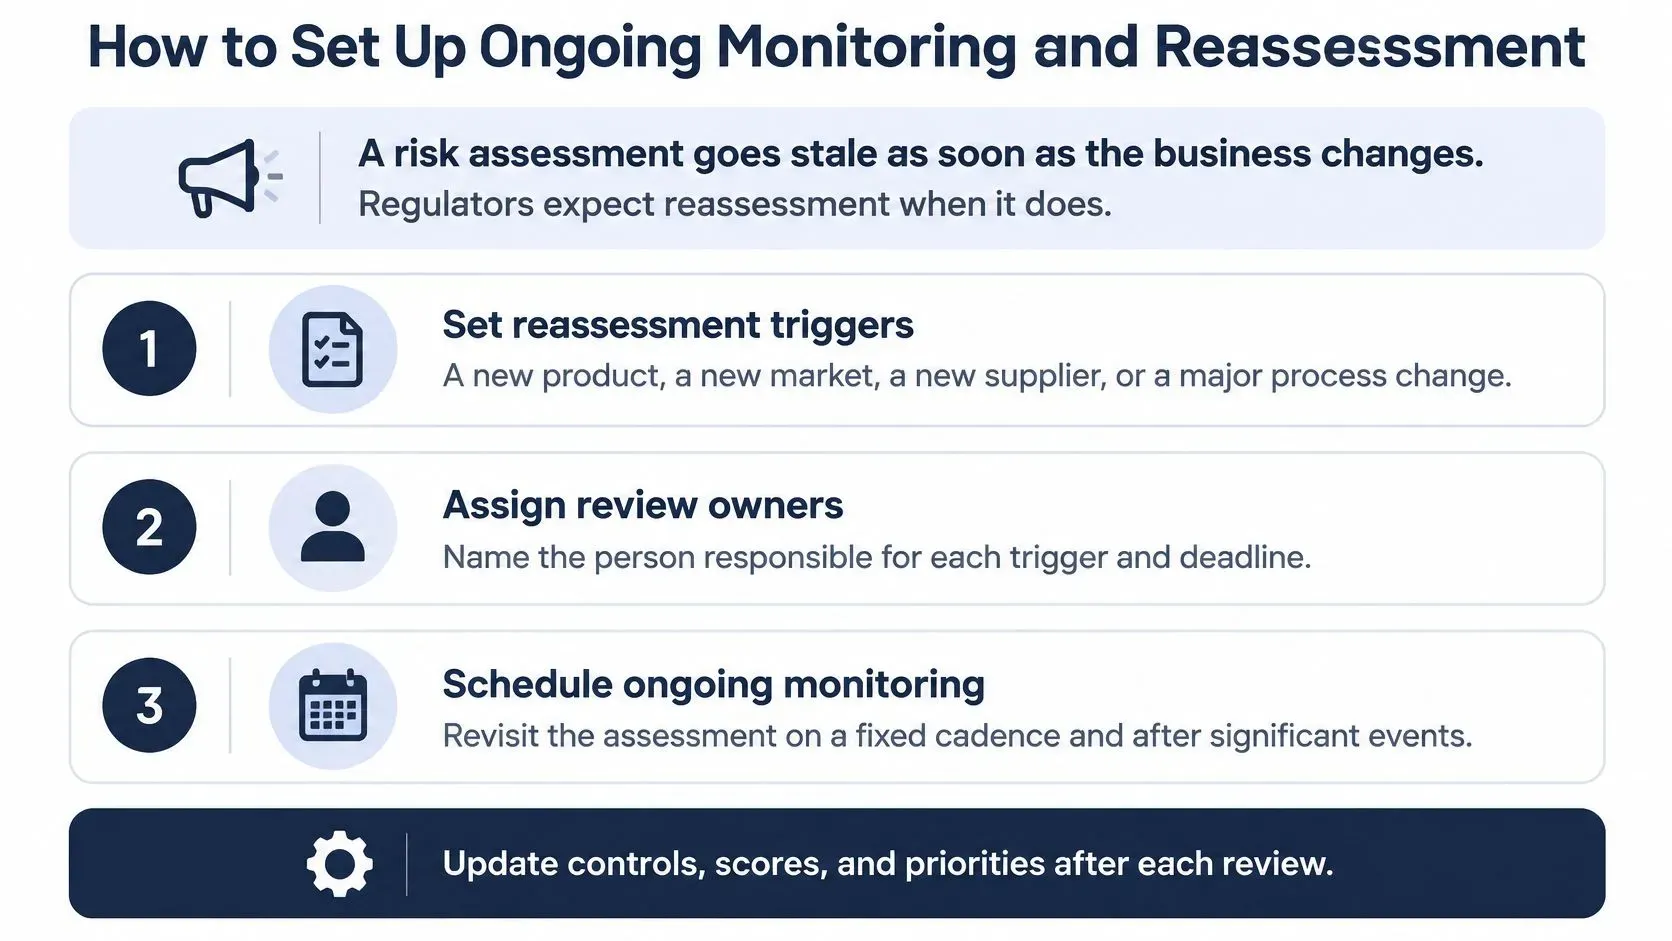
Une évaluation des risques devient obsolète dès que l'entreprise change. Un nouveau canal de vente peut modifier les flux de transactions, un changement de fournisseur peut compliquer l'accès aux preuves, et un produit révisé peut introduire des obligations que l'ancien registre ne recense pas.
L'Evaluation of Corporate Compliance Programs du Département de la Justice des États-Unis demande si les critères d'évaluation sont mis à jour périodiquement, si les revues s'appuient sur un accès continu aux données opérationnelles et si les constats entraînent des modifications des politiques, procédures et contrôles. Ce sont des questions de conception utiles, et non l'affirmation que toutes les PME sont soumises aux mêmes exigences.
Distinguer le rôle des événements et celui des revues calendaires
Une revue calendaire vérifie si quelque chose a changé. Un déclencheur identifie un événement précis qui exige une décision hors cycle. Maintenez les deux, en vous appuyant sur la routine opérationnelle proposée ci-dessous.
- Définissez des déclencheurs de réévaluation. Incluez un nouveau produit, marché, canal, fournisseur, un changement réglementaire ou un incident confirmé. Désignez une personne chargée de signaler chaque événement et celle qui décide du périmètre de la réévaluation.
- Appliquez des règles de surveillance là où les données le permettent. Signalez automatiquement, dans la mesure du possible, les revues en retard, les transactions inhabituelles, les approbations manquantes et les preuves expirées. Orientez les exceptions vers une file d'attente dotée d'un responsable nommé plutôt que vers une boîte partagée non surveillée.
- Passez en revue le tableau de bord chaque mois avec les responsables des risques. Discutez des dépassements de seuils, des changements d'exposition et des actions en retard. Consignez la décision, le responsable et l'échéance, y compris le raisonnement lorsque la direction accepte une exception.
- Retestez les contrôles clés chaque trimestre. Échantillonnez des enregistrements réels dans les marchés, canaux, équipes et circuits d'exception concernés. Vérifiez à la fois la conception, c'est-à-dire si le contrôle pouvait traiter la défaillance, et le fonctionnement, c'est-à-dire si les employés l'ont exécuté correctement.
- Réévaluez chaque année et après un déclencheur. Comparez les scores actuels et précédents, expliquez les écarts et approuvez les priorités modifiées. Évitez de réécrire l'historique en écrasant l'évaluation précédente.
Pour les services financiers, la conformité fondée sur les risques pour les équipes financières fournit un exemple ciblé d'adaptation de l'intensité de la surveillance à l'exposition. Appliquez la même rigueur aux fournisseurs et aux dépendances liées à l'IA : identifiez le responsable du système, les flux de données concernés, les changements de sous-traitants et le circuit d'escalade des incidents.
Suivre la couverture autant que la rapidité
Les résultats 2025 de l'Agence de protection de l'environnement des États-Unis en matière d'assurance de la conformité font état de plus de 14 000 activités de contrôle de conformité et de 85 % des rapports d'inspection remis dans les délais. Ce sont des mesures opérationnelles d'une agence, et non des objectifs de performance pour les PME ; leur intérêt tient à l'association de la couverture et du respect des délais.
Pour votre entreprise, une file d'enquêtes rapide ne signifie pas grand-chose si les transactions importantes n'y entrent jamais. Rapprochez la population surveillée du système source et examinez les enregistrements manquants avant de vous féliciter d'une clôture plus rapide.
Notre étude de cas 2025 décrit une entreprise fintech qui utilise ELECTE, une plateforme d'analyse de données basée sur l'IA pour les PME, afin d'automatiser le reporting financier et d'assurer la conformité réglementaire en temps réel. L'enseignement de gestion est de relier le reporting aux décisions opérationnelles, tout en conservant une revue humaine responsable.
Limitez les informations personnelles dans les tableaux de bord à ce dont le relecteur a besoin. Appliquez un accès par rôle, une conservation appropriée et un stockage restreint des preuves plutôt que de diffuser des dossiers de clients ou d'employés dans des présentations exportées.
Erreurs de mesure courantes et comment les corriger
« Aucun incident signalé » est une conclusion tentante à présenter comme « risque faible ». Cela peut aussi signifier que les employés ne signalent pas leurs préoccupations, que la surveillance ne détecte pas certaines activités ou que personne ne rapproche le registre des incidents des enregistrements opérationnels.
La distinction compte surtout lorsque des chiffres rassurants influencent les effectifs ou les budgets de contrôle. Remettez en question le processus de mesure avant de réduire la supervision.
Diagnostiquer le symptôme avant de modifier le score
- Registre d'incidents silencieux. Le symptôme : peu de manquements signalés malgré une exposition réelle. La cause peut être une détection faible ou un signalement difficile. Testez la détection à l'aide de cas synthétiques ou injectés approuvés, dans un environnement contrôlé, et vérifiez que les équipes les reconnaissent, les font remonter et les documentent sans causer de préjudice réel à un client.
- Tableau de bord d'achèvement au vert, problèmes non résolus. Les tâches de formation et de revue sont terminées dans les délais, mais les mêmes faiblesses reviennent. La cause : on mesure la clôture des tâches plutôt que les actions correctives. Présentez séparément les constats récurrents et exigez la preuve que le processus sous-jacent a changé.
- Moyenne d'entreprise confortable, marché en difficulté. Le résultat global paraît acceptable alors que les réclamations ou les exceptions se concentrent dans un lieu précis. L'agrégation masque la décision à prendre. Donnez au responsable concerné une vue propre à son marché et exigez un plan d'action local plutôt qu'une déclaration d'assurance à l'échelle de l'entreprise.
- Champs vides considérés comme sûrs. Les preuves fournisseurs manquantes ou les registres de transactions indisponibles apparaissent comme une exposition nulle. La cause : une valeur par défaut qui confond absence d'information et absence de risque. Créez un point distinct « lacune de données », désignez un responsable et refusez tout crédit de contrôle non étayé.
- Seuils figés après la croissance. Le tableau de bord reste vert alors que les volumes, les produits et les dépendances ont changé. La cause : un calibrage dépassé. Réexaminez la logique des seuils lors de la réévaluation annuelle et chaque fois que la croissance modifie l'exposition mesurée.
Une preuve manquante est une incertitude à gérer, pas un résultat favorable.
Traiter honnêtement un historique clairsemé
Une PME qui a enregistré peu d'incidents ne doit pas prétendre que ses scores sont statistiquement précis. Signalez les estimations fondées sur le jugement, indiquez quelles preuves manquent et utilisez des scénarios pour examiner les défaillances plausibles et leurs conséquences.
Les orientations du Comité de Bâle sur le risque opérationnel insistent sur les historiques propres à chaque établissement, les profils d'activité et l'attention portée aux pertes sévères. Leur contexte bancaire ne justifie pas d'importer un modèle complexe dans une PME, mais elles appuient l'idée de se méfier des moyennes qui masquent les événements lourds de conséquences.
Organisez un atelier de scénarios pratique : que se passe-t-il si l'employé responsable est absent, si un fournisseur cesse de fournir ses registres ou si un contrôle automatisé s'arrête sans prévenir ? Consignez le délai de détection, les contrôles de repli disponibles, la perturbation probable et les décisions que la direction devrait prendre.
Ces mesures soutiennent les décisions de conformité. Elles ne remplacent pas l'avis d'un juriste ou d'un professionnel de la conformité qualifié, notamment pour déterminer des obligations, interpréter un incident ou décider si une déclaration externe est requise.
Lancer un cycle de notation pilote ce trimestre
Commencez par un pilote limité plutôt que par un déploiement à l'échelle de l'entreprise. Choisissez une ligne de produits ou un marché avec des obligations significatives, des registres accessibles et un responsable capable d'autoriser les corrections. Le domaine le plus complexe n'est pas toujours le meilleur point de départ si personne ne peut en retrouver les preuves.
Un pilote permet de tester le coût de la méthode autant que son utilité. Si maintenir un indicateur demande plus d'efforts que de prendre la décision qu'il éclaire, simplifiez la méthode de collecte avant d'étendre.
Suivre un plan proposé sur 30 jours
Semaine 1, constituer le registre des obligations. Listez chaque loi, norme et contrat pertinent pour le périmètre du pilote, avec un responsable et l'emplacement des preuves. Réglez les questions d'interprétation avec le conseiller compétent plutôt que d'intégrer des hypothèses dans le registre.
Semaine 2, parcourir les processus et noter les défaillances. Parlez aux employés qui effectuent le travail et examinez les transmissions réelles. Appliquez les échelles proposées de probabilité et d'impact de 1 à 5, consignez la justification et demandez à un autre évaluateur de contester les notes incohérentes.
Semaine 3, tester les trois contrôles les plus importants. Sélectionnez des enregistrements incluant des transactions courantes et des exceptions. Documentez les échecs, calculez des notes de risque résiduel provisoires et distinguez les preuves confirmées des estimations de la direction.
Semaine 4, convenir des seuils et des dates de revue. Attribuez à chaque indicateur un responsable, un dénominateur, un circuit d'escalade et une première date de revue. Portez les désaccords non résolus devant le responsable conformité au lieu de les laisser enfouis dans les commentaires d'un tableur.
Points clés à retenir
- Tenez un registre noté. Chaque risque du pilote exige un responsable, des preuves et une réponse documentée.
- Maintenez un tableau de bord prêt pour la décision. Incluez des seuils et des actions d'escalade, pas seulement des indicateurs de statut colorés.
- Priorisez les faiblesses vérifiées. Établissez une courte liste des contrôles à corriger en premier, avec échéances et critères de nouveau test.
- Faites le point avant d'étendre. Planifiez la réunion de résultats du pilote avec le responsable conformité, puis décidez d'étendre ou non au marché suivant.
Pour une planification de mise en œuvre plus large, Fabio Lauria a publié en février 2026 le livre blanc gratuit AI for European SMEs: The 2026 Playbook, qui couvre les cadres de décision, les calculs de ROI et les guides de mise en œuvre.
Savoir mesurer le risque de conformité, c'est pouvoir expliquer ce qui pourrait défaillir, pourquoi un contrôle mérite d'être crédité et ce que la direction fera ensuite. Avant de lancer le pilote, confirmez son périmètre avec votre responsable conformité et planifiez la revue des résultats. Ces conseils sont d'ordre général et ne constituent pas un avis juridique ; des professionnels du droit ou de la conformité qualifiés doivent confirmer vos obligations.
ELECTE propose des analyses basées sur l'IA, des rapports automatisés et des tableaux de bord pour aider les PME à transformer leurs enregistrements opérationnels en enseignements de conformité. Rendez-vous sur ELECTE pour voir comment soutenir la mise à jour des registres pilotes, le calcul des KRI et les revues mensuelles, tout en laissant à votre équipe la responsabilité des décisions de conformité.
Commentaires
Aucun commentaire pour l'instant — lancez la conversation.