O Que É Avaliação de Risco e Por Que Importa em 2026
Descubra o que é avaliação de risco, como funciona passo a passo, e por que a monitorização orientada por IA está a transformar a forma como as PME gerem o risco financeiro e operacional em 2026.

A avaliação de risco é um processo estruturado que identifica ameaças potenciais, estima a sua probabilidade e impacto, e orienta as decisões de tratamento para que possa agir com base em evidências e não em instinto. Em termos formais, tornou-se uma disciplina repetível para transformar incerteza em prioridades, e não um julgamento pontual.
Provavelmente já está a fazer uma versão disto quando aprova um fornecedor, lança uma campanha, ou assina um novo sistema. A diferença está em saber se está a confiar num pressentimento ou a usar um processo que lhe permite comparar riscos, documentar o raciocínio, e reavaliar a decisão quando as condições mudam.
Uma Definição Prática Que Pode Usar Hoje
Um gestor de operações de uma pequena empresa escolheu uma vez um fornecedor porque o nome lhe era familiar e o discurso de venda parecia sólido. Seis meses depois, a falta de uma declaração financeira apontava para problemas que poderiam ter sido detetados mais cedo, antes de o contrato ser assinado e o trabalho já estar em curso.
Essa é a lacuna que o que é avaliação de risco pretende colmatar. Uma avaliação formal pergunta o que pode correr mal, qual a probabilidade, qual seria a gravidade do efeito, e o que se deve fazer sobre isso, razão pela qual começa com a identificação, passa para a análise e avaliação, e termina em decisões de tratamento.
As quatro partes que a tornam utilizável
A identificação nomeia a ameaça. A análise estima como poderia acontecer e qual poderia ser a dimensão do efeito. A avaliação compara esse resultado com os seus critérios ou apetite de risco. O tratamento decide se se deve evitar, reduzir, transferir, ou aceitar o risco.
Essa estrutura é importante porque impede as equipas de confundir uma preocupação vaga com uma decisão. A mesma lógica funciona quer esteja a analisar um fornecedor de software, a abrir um novo canal de vendas, ou a verificar um parceiro de marketing. Um recurso prático como a gestão de risco de condutores de frotas no Reino Unido mostra a mesma ideia num contexto diferente, onde a tarefa é identificar a exposição antes de esta se transformar numa perda evitável.
Regra prática: se não conseguir explicar a ameaça, a probabilidade, o impacto, e a ação em linguagem simples, ainda não tem uma avaliação completa.
Para equipas que precisam de um fluxo de trabalho repetível, a página avaliação de risco da ELECTE reflete a mesma lógica num contexto empresarial. O objetivo não é fazer com que o risco pareça complicado. É tornar a decisão defensável.
Como a Avaliação de Risco Se Tornou uma Disciplina Formal
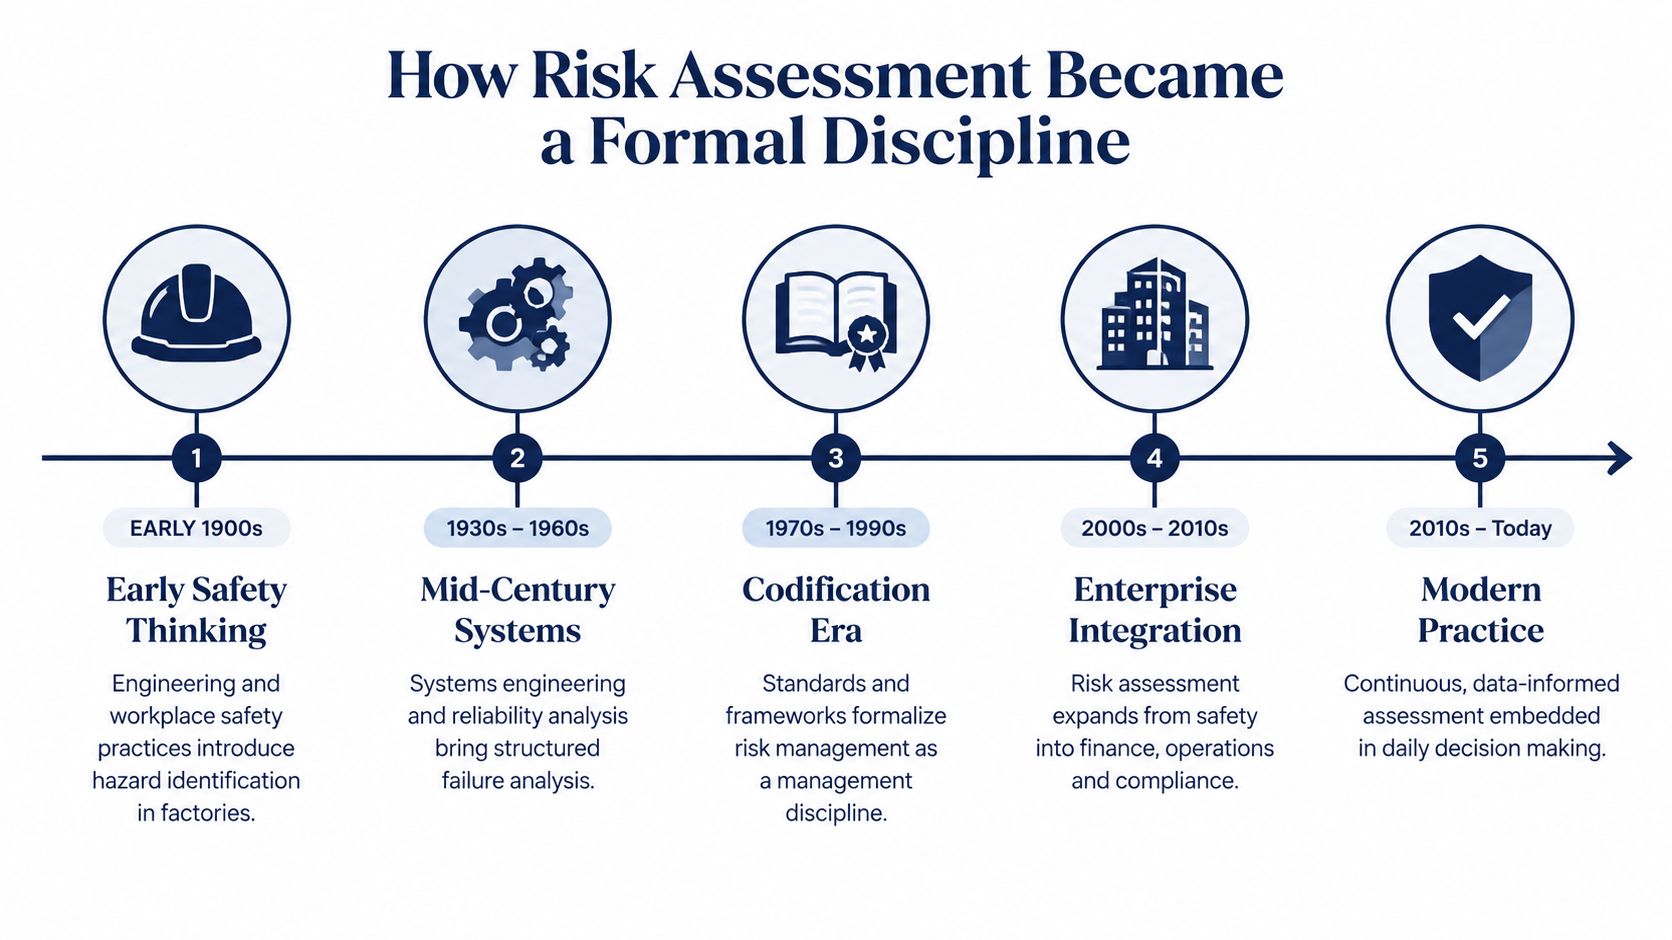
Uma avaliação prática não começou nas salas de conselho de administração. Começou onde a falha tinha consequências visíveis, na segurança, engenharia, e saúde pública, e depois expandiu-se para as políticas, finanças, e operações à medida que as organizações precisavam de uma forma repetível de comparar um risco com outro.
Um ponto de viragem importante foi o relatório do National Research Council de 1983, Risk Assessment in the Federal Government: Managing the Process, frequentemente designado por Red Book. Ajudou a definir os passos que ainda moldam a prática moderna resumo da PubMed sobre o papel histórico do Red Book. Na saúde ocupacional, a ISO 1999 mostrou também como o campo evoluiu para métodos mais estruturados e quantitativos para estimar a perda auditiva relacionada com o ruído a partir de dados de exposição. Mais tarde, o NIOSH publicou orientações formais, NIOSH Practices in Occupational Risk Assessment, que mostraram que o método se tinha tornado estabelecido em vez de improvisado.
Por que essa mudança importa para as empresas
As orientações modernas descrevem a avaliação de risco como um processo sistemático que identifica fontes de risco, ameaças, perigos, e oportunidades, estima como poderiam ocorrer, e avalia a sua significância face a critérios relevantes princípios fundamentais da SRA. Isso transforma o trabalho de risco num fluxo de trabalho, e não numa verificação instintiva.
Os mesmos princípios colocam também a avaliação dentro de um ciclo mais amplo de definição de contexto, identificação, análise, planeamento de resposta, e monitorização. Tratam os métodos estatísticos e bayesianos como ferramentas normais nesse processo. Para as empresas, o ponto prático é simples. Não está a perguntar se todos se sentem confortáveis com a decisão. Está a perguntar que evidências a sustentam, e o que fará mudar a sua opinião quando surgirem novas evidências.
A avaliação de risco não é o mesmo que a análise de lacunas. A análise de lacunas pergunta onde o desempenho atual fica abaixo de um objetivo. A avaliação de risco pergunta o que poderia acontecer, qual a probabilidade, e qual seria a dimensão do impacto caso aconteça. Um retalhista pode ter uma lacuna clara entre a comunicação de dados atual e a desejada, enquanto o risco real pode residir na fraude de pagamentos, na concentração de fornecedores, ou na fuga de dados de clientes.
Essa diferença torna-se mais importante à medida que a monitorização se torna contínua. As avaliações anuais podem parecer uma fotografia instantânea. A monitorização orientada por IA transforma o processo em sinais em tempo real, o que se adequa à forma como as PME operam, com fornecedores em constante mudança, procura variável, e decisões mais rápidas. A linha temporal abaixo mostra como a disciplina evoluiu desde os primeiros trabalhos formais até aos dias de hoje Um gráfico de linha temporal mostrando a evolução da avaliação de risco como disciplina formal desde a década de 1900 até hoje.
Os Três Passos Essenciais em Cada Avaliação
Um retalhista de média dimensão que planeia um novo canal de vendas online é um exemplo prático. A equipa começa pelas exposições que poderiam afetar o lançamento e depois analisa-as por ordem.
Passo um, identificação
O retalhista lista fontes específicas de exposição, como concentração de fornecedores, fraude de pagamento, exposição cambial, alterações regulatórias e fuga de dados de clientes. Essa lista é o inventário de risco, não a conclusão.
A ISO 31000 trata isto como a primeira etapa da avaliação de risco, depois de a organização definir o âmbito, o contexto e os critérios ISO 31000 framework overview. Se um risco material nunca entrar na lista, a análise posterior torna-se apenas mais rápida na direção errada.
Passo dois, análise e avaliação
Depois de os riscos serem identificados, a equipa estima como cada um poderia ocorrer e quanto poderia custar. As orientações baseadas na ISO 31000 indicam que a análise deve considerar a origem do risco, a área de impacto, o evento, as suas causas e consequências, se a origem é interna ou externa, a probabilidade e os controlos já existentes ISO 31000 risk management basics.
A avaliação vem depois disso. A equipa compara os resultados com critérios formais, incluindo requisitos legais e regulatórios, para poder decidir quais os riscos que precisam de tratamento e quais podem ser aceites ISO 31000 framework overview.
Uma forma simples de manter a sequência clara é esta:
- Identificar as exposições associadas ao novo canal.
- Analisar qual a probabilidade de cada uma ocorrer e quão grave seria o resultado.
- Avaliar o resultado em relação ao apetite ao risco, às necessidades de conformidade e às prioridades do negócio.
Essa ordem importa porque separa a descoberta do julgamento. Um registo de riscos não é uma lista de tarefas. É um mapa de decisão, enquanto a análise de lacunas coloca uma questão totalmente diferente: onde o desempenho atual fica abaixo de um objetivo.
Transformar o Risco Numa Pontuação Sobre a Qual Pode Agir
Uma pontuação é útil quando ajuda a comparar uma exposição com outra. É por isso que muitas equipas usam uma matriz que combina probabilidade e consequência numa classificação simples.
Como a pontuação funciona na prática
A ideia é direta. Num eixo, classifica-se a probabilidade de o evento ocorrer. No outro, classifica-se a gravidade da consequência. As matrizes de risco práticas usam frequentemente escalas de 4 ou 5 pontos, e convertem a combinação numa pontuação classificada que apoia a priorização FMEA-based risk assessment overview.
Por exemplo, um e-mail de phishing que chega a um funcionário de contas a pagar pode ficar numa faixa de prioridade mais alta do que uma inundação na sala dos servidores, se os controlos contra inundações já forem fortes e o caminho do phishing estiver mal controlado. A pontuação não é o veredicto, é o sinal que ajuda a decidir onde agir primeiro.
Probabilidade | Consequência | Pontuação Combinada | Nível de Controlo Necessário |
|---|---|---|---|
Baixa | Baixa | Baixa | Monitorizar e rever |
Baixa | Alta | Média | Reforçar controlos sempre que viável |
Alta | Média | Alta | Adicionar controlos direcionados prontamente |
Alta | Alta | Crítica | Tratar imediatamente com o controlo mais forte viável |
Por que a pontuação leva à escolha do controlo
A segurança no trabalho usa uma hierarquia de controle que classifica as respostas desde eliminação e substituição até controles de engenharia, avisos, controles administrativos e EPI resumo da hierarquia ASSP e CCOHS. Essa ordem importa porque o controle mais seguro é geralmente aquele que elimina o perigo na origem.
Primeiro avalie o risco, depois pergunte qual nível de controle corresponde a ele. Não comece pelo controle que você já possui.
Para equipes que querem entender a mecânica por trás da pontuação baseada em cenários, como funciona a simulação de Monte Carlo é um próximo passo útil, pois mostra como o pensamento probabilístico pode apoiar decisões mais detalhadas. Na maioria das PMEs, porém, uma matriz simples já é suficiente para separar exposições urgentes das gerenciáveis.
Avaliação de Risco Versus Análise de Lacunas
Muita confusão começa quando as pessoas usam avaliação de risco e análise de lacunas como se significassem a mesma coisa. Não significam.
Um exemplo do GDPR deixa a diferença clara. A avaliação de risco começa com os dados que você possui e pergunta o que poderia dar errado, qual a probabilidade e qual seria a gravidade do impacto. Isso gera uma lista priorizada, talvez uma violação no banco de dados de clientes, talvez um laptop não criptografado perdido, talvez um processador terceirizado vulnerável.
Mesmo cenário, pergunta diferente
A análise de lacunas começa com os requisitos do GDPR e pergunta quais controles você já tem em relação ao que está faltando. O resultado é diferente. Em vez de uma lista de ameaças, você obtém uma lista de correções, como a ausência de um DPO nomeado ou a falta de uma política de retenção.
É por isso que programas maduros usam ambos. A avaliação de risco é voltada para o futuro e orientada por ameaças. A análise de lacunas é orientada por normas e voltada para o passado. Uma mostra onde está a exposição. A outra mostra onde seus controles são insuficientes.
Use a avaliação de risco quando precisar decidir o que é mais importante. Use a análise de lacunas quando precisar comprovar o que está faltando.
Se você não tiver certeza de por onde começar, use esta regra: avalie o risco primeiro, depois teste as lacunas de controle mais relevantes. Essa sequência evita que você perca tempo fechando lacunas de baixa prioridade enquanto uma exposição de alto impacto continua ativa.
Avaliação de Risco em Finanças e Varejo
A mesma lógica funciona seja você emprestando dinheiro ou vendendo roupas. Os detalhes mudam, mas a estrutura não.
O setor financeiro aplica o método à exposição de crédito
Uma cooperativa de crédito regional analisa sua carteira de consumo e percebe um aumento na probabilidade de inadimplência entre tomadores autônomos após uma mudança nos sinais macroeconômicos. A equipe aperta os critérios de concessão de crédito e revisa os limites de exposição, porque a avaliação forneceu um sinal claro antes que as perdas se tornassem evidentes.
A avaliação formal se justifica ao obrigar a equipe de crédito a nomear a exposição, classificá-la em relação à tolerância e atribuir uma ação com um responsável e uma data de revisão. Sem essa estrutura, a discussão permanece vaga e a resposta chega tarde demais.
O varejo usa a mesma lógica para estoque e promoções
Uma varejista independente de moda aplica a mesma abordagem a estoque e promoções. Ela identifica o risco de ruptura e de excesso de estoque em linhas sazonais, analisa os dados de vendas do ano anterior e os prazos de entrega dos fornecedores, e então avalia quais SKUs merecem estoque de segurança maior e quais precisam de descontos mais profundos.
O resultado é prático. A equipe usa a mesma estrutura de decisão em um ambiente operacional diferente, e é exatamente por isso que a avaliação de risco se aplica tão bem entre diferentes funções.
O fio condutor é simples:
- Nomeie o risco antes de o debater.
- Avalie a probabilidade e o impacto antes de debater a solução.
- Atribua o tratamento antes de a questão desaparecer na próxima reunião.
Como a IA Está a Reformular a Monitorização de Riscos
As avaliações tradicionais funcionam frequentemente num ciclo trimestral ou anual. Isso resulta bem em ambientes estáveis, mas cria lacunas quando as transações, fornecedores, clientes e sistemas mudam todos os dias. A IA e a automação reduzem essa lacuna, transformando a avaliação de risco num sinal contínuo em vez de uma revisão periódica.
O que muda quando os dados fluem constantemente
Com a ingestão de dados em tempo real, a deteção de padrões e a sinalização de anomalias, uma equipa pode monitorizar transações, exposições de crédito, desempenho de fornecedores e comportamento de clientes à medida que acontecem. As folhas de cálculo estáticas perdem sinal quando o volume aumenta, porque uma pessoa não consegue verificar continuamente cada linha com rapidez suficiente para detetar a mudança de padrão.
É também aí que a revisão humana continua a ser importante. A IA pode classificar alertas e destacar atividade fora do comum, mas alguém tem de validar o alerta, interpretar o contexto e decidir se a questão representa um risco real ou apenas ruído. Para uma análise mais profunda sobre questões de modelos e utilização, o artigo sobre risco de LLM em analítica é uma leitura útil, pois mostra por que razão a supervisão continua a fazer parte do processo.
O que as PME precisam das ferramentas
As PME normalmente não precisam de um departamento de risco pesado. Precisam de uma camada que se ligue aos sistemas de contabilidade ou de PDV existentes, apresente sinais classificados e documente o que mudou, para que a revisão não se perca no e-mail. Nesse sentido, a ELECTE pode integrar-se junto de outras ferramentas de monitorização como uma opção para transformar dados operacionais em relatórios automatizados, alertas de anomalias e sinais de risco recorrentes, especialmente quando uma equipa quer manter o processo leve.
Para os leitores que queiram uma visão prática dessa ideia, o guia de identificação de erros e oportunidades mostra como a deteção de anomalias pode apoiar uma revisão mais rápida. O ponto mais importante é que a IA não substitui a avaliação de risco. Ela mantém a avaliação viva entre as reuniões formais.
Principais Conclusões e Próximos Passos
O que é a avaliação de risco em termos simples? É uma forma estruturada de identificar ameaças, estimar a probabilidade e o impacto, classificá-las de acordo com os seus critérios e escolher o tratamento certo. É isso que transforma uma preocupação vaga numa decisão que pode defender.
A segunda grande mudança é operacional. A IA torna agora possível passar de revisões pontuais para monitorização em tempo real, para que a avaliação de risco possa acompanhar o ritmo das PME que não operam segundo um calendário anual bem definido. A terceira distinção é igualmente importante: a avaliação de risco pergunta o que pode correr mal, enquanto a análise de lacunas pergunta o que está em falta em relação à norma.
Eis cinco ações que pode tomar esta semana:
- Liste os seus dez principais riscos. Mantenha-o concreto, sem categorias sem exemplos.
- Avalie três deles com uma matriz simples 4x4. Use a probabilidade e a consequência e depois compare o resultado.
- Escreva uma medida de mitigação para cada item de risco elevado. Se não conseguir nomear o tratamento, a avaliação não está concluída.
- Atribua um responsável e uma data de revisão. O risco sem responsabilização torna-se ruído de fundo.
- Verifique o potencial de monitorização das suas ferramentas existentes. Procure dados de contabilidade, PDV, CRM ou fluxos de trabalho que já esteja a recolher.
A melhor primeira avaliação é aquela que a sua equipa vai realmente atualizar.
Se ainda está a fazer isto manualmente, esse é um bom sinal de que o processo está pronto para a automação. Comece com os dados que já tem e depois procure formas de os transformar numa visão de risco em tempo real, em vez de uma folha de cálculo estática.
A ELECTE ajuda as PME a transformar dados de negócio em sinais classificados, relatórios automatizados e monitorização contínua, sem impor um programa de risco pesado. Se quer um caminho mais rápido da avaliação manual para a supervisão em tempo real, visite ELECTE e veja como se adapta ao seu fluxo de trabalho.
Comentários
Ainda não há comentários — comece a conversa.