如何衡量合規風險:實用評分指南
了解如何透過五個步驟衡量合規風險,從梳理合規義務,到評估剩餘風險、追蹤控制措施。立即開始檢視。

財務團隊說申報都已更新,營運團隊說檢查都已完成,儀表板一片綠燈。然而沒有人說得清楚,哪一種合規失誤對業務傷害最大,也沒有人能確定,控制措施是否能在客戶或監管機關發現之前先攔截問題。
這正是如何衡量合規風險背後的實務問題。光有一份義務清單和已完成的任務並不夠,你需要一套站得住腳的方法,把潛在失誤、業務後果、控制措施的佐證資料與管理層的行動串連起來。
對中小企業而言,這並不需要銀行等級的模型,而是需要一致的評分方式、明確的負責人、可靠的紀錄,以及質疑「令人安心的數字」的意願。儀表板一片平靜時,更應該自問:是控制措施真的有效,還是你根本沒有偵測到問題?
以下方法會把合規義務轉化為附有評分的登記冊,測試控制措施是否真正降低風險敞口,並建立一套團隊能持續執行的監控機制。文中的評分量表與門檻僅為說明用的管理設定,並非法律要求或通用基準。請用它們來建立決策架構,再請合格的專業人士確認適用於貴公司的義務。
衡量合規風險的五個步驟
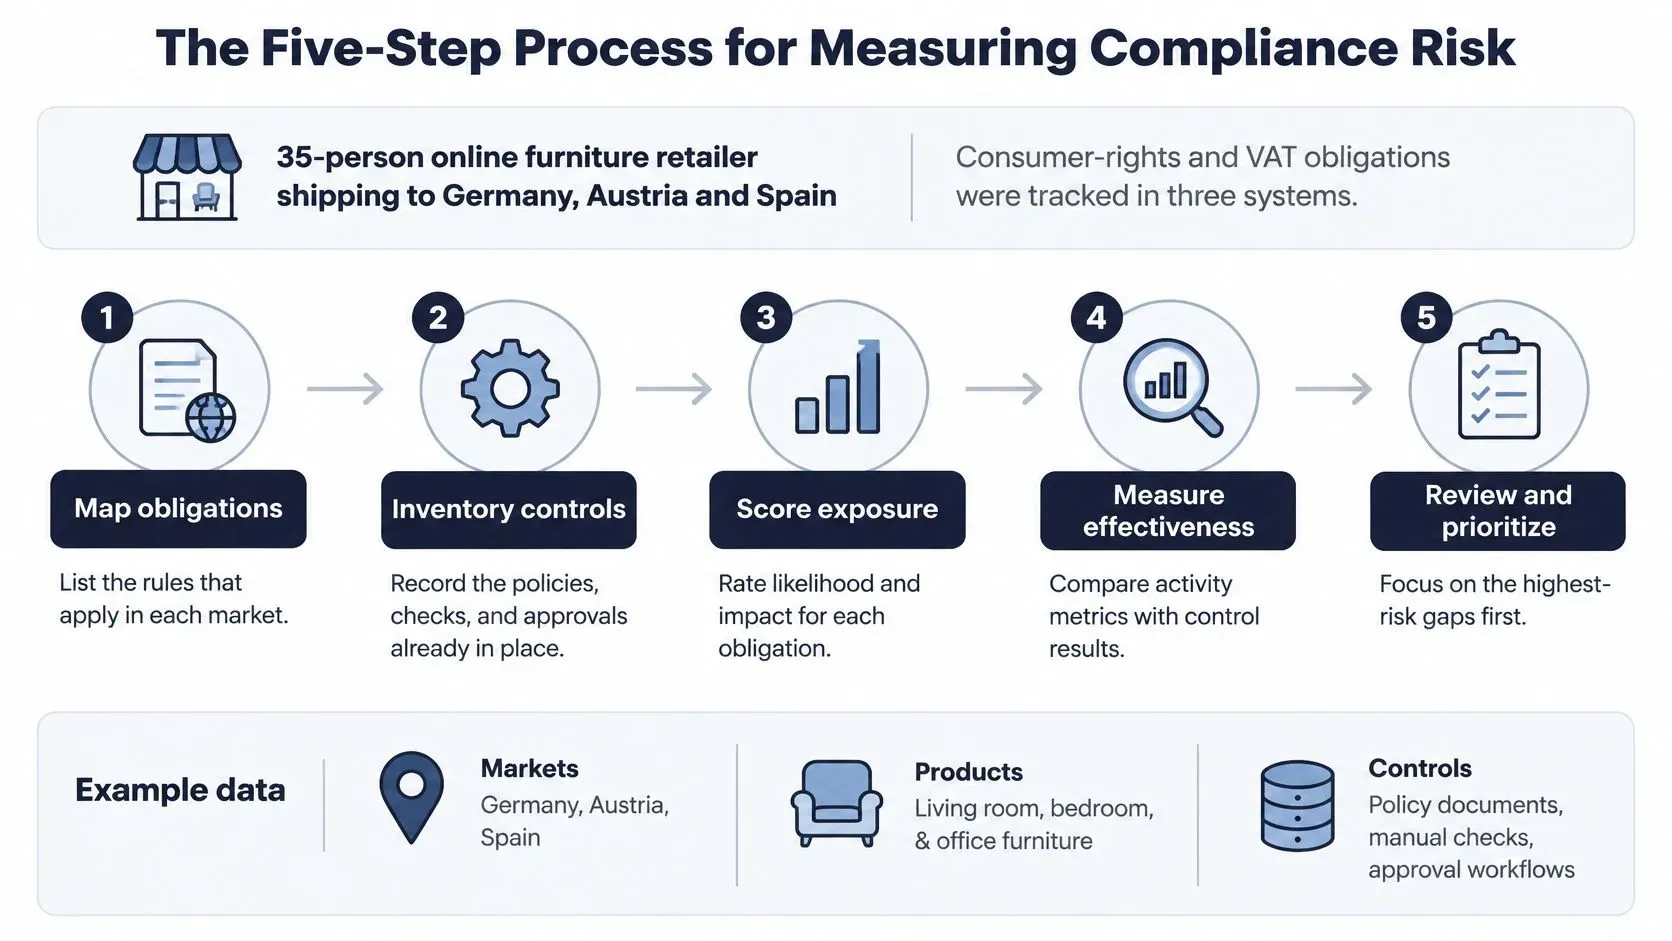
假設一家有 35 名員工、向德國、奧地利和西班牙出貨的線上家具零售商發現,其消費者權益與增值稅(VAT)義務分散在三份試算表中:財務團隊追蹤申報任務,客服團隊追蹤退款,營運團隊則管理配送異常。沒有人掌握整體狀況。
當務之急不是再做一個儀表板,而是建立一份共用的登記冊,把每項義務連結到失誤情境、負責人,以及控制措施運作的佐證資料。
將分散的義務轉化為可重複執行的流程
- 梳理合規義務與風險暴露維度。列出與業務相關的法律、標準與合約,需要解讀時請專業人士協助。按客戶、地區、產品、通路與中介機構劃分風險暴露。產出的是一份義務登記冊,而不是一個堆滿法規的資料夾。
- 找出規則可能失效之處。與實際執行工作的員工一起走一遍真實流程。以零售商為例,可以從客戶提出退貨申請開始,經過審批,直到退款完成。產出一份風險清單,每個項目指定一位負責人。
- 評估固有風險。在計入控制措施之前,先評估發生可能性與影響程度。使用下方建議的可能性與影響程度量表,建立評分後的登記冊。這樣可以避免一份寫得很好的政策掩蓋重大的潛在風險。
- 衡量剩餘風險。評估現有檢查能預防、偵測或糾正哪些問題。依據測試結果、例外情況與佐證紀錄,而非政策聲明。產出的是剩餘風險評級,並說明所採信的控制成效。
- 監控與重新測試。指定監測指標、升級規則與覆核日期。發生重大變動後立即重新評估,不必等到下一次例行會議。產出的是搭配覆核日曆的儀表板。
FATF 建議提供了一個實用的風險為本框架:評估相關因素、記錄結論、持續更新評估,並採取相稱的措施。不過,它針對的特定範疇是洗錢與恐怖分子資金籌集,而非零售商面對的所有義務。
讓第一份登記冊保持好用
先從一頁式總覽開始,內容包括:義務、失效情境、風險暴露、負責人、固有風險評級、控制措施、測試證據、剩餘風險評級與下一步行動。詳細證據放在這份摘要之後,不要把所有文件都塞進去。
我們的風險評估分步流程為組織評估工作提供了更多結構。實際的檢驗標準很簡單:負責人能否解釋評級的依據並調出證據,而不必翻查電郵重建整個流程?
如何識別每項合規風險並評分
把每項風險描述為一次失效,而不是一個主題。「私隱」範圍太廣,無法測試;而「行銷團隊無法調出已訂閱客戶的同意紀錄」則指出了流程、事件,以及可以查驗的證據。
可採用這個句式:在【流程】中,可能因【原因】而發生【失效】,導致【後果】。以增值稅為例,可以寫成:因交易對帳不完整而導致申報逾期,其後果由您的稅務顧問確認。
文件記錄讓評級可供覆核。2023 年,White & Case 全球合規風險基準調查中有 79% 的受訪者表示曾進行有文件記錄的反貪腐風險評估。這項結果針對的是反貪腐評估,並非通用的評分標準,但它支持將你的判斷依據明確寫出來。
建立不同負責人都能套用的評分量表
以下是為中小企業擬定的評分政策示例。其中的歐元金額是建議的內部門檻,並非法定罰款,也不是對執法結果的估算。
- 先定義可能性,再考慮控制措施。1 代表罕見,五年內不到一次;2 代表不太可能,但在數年內仍有可能發生;3 代表在可預見的營運條件下有可能發生;4 代表在正常營運期間很可能發生;5 代表幾乎確定,預期一年內會發生。請明確評估期間,避免負責人把年度預期與終身可能性混為一談。
- 依貴公司情況定義影響程度。量表示例如下:1 代表低於 €1,000 或僅需返工;2 代表部門層級可承受的損失;3 代表對預算有重大影響或需大規模補救客戶;4 代表嚴重營運中斷或引起監管機構關注;5 代表監管機構採取行動、牌照風險,或損失超過 €100,000。請根據貴公司財務狀況,為中間等級設定明確的金額界線,並採用適用的最高後果等級,而不是以平均值淡化嚴重的法律後果。
- 將可能性乘以影響程度。在這些建議的 1–5 量表上,L × I 會得出 1 至 25 的固有風險分數。請將其視為排定優先次序的指標,而非機率或預測的歐元損失。相同的總分可能代表不同的問題,因此請保留兩項組成分數。
- 分別評估各項風險暴露維度。在合併評級之前,先記錄客戶、市場、產品或交易、渠道及中介機構的風險暴露。高風險市場應以獨立的一列或強制提升標記保持可見,不要讓其他地區的低風險銷售稀釋決策。
- 記錄依據和日期。附上相關流程記錄、事件歷史、投訴、營運變更,以及評分者的說明。第二位覆核人員應能理解評級為何改變。
對於依賴技術的流程,IT Cloud Global, LLC 的資源系統故障前的警訊可作為與 IT 部門討論的實用參考。請把任何相關疑慮轉化為具體的業務故障,而不是加上籠統的技術風險標籤。
將分數轉化為決策
請在檢視個別結果之前,先核准各分數區間對應的應對措施。否則,管理人員可能會為了避免不便的行動而協商調整評級。
風險分數區間與所需應對措施
風險等級 | 分數(可能性 × 影響) | 典型觸發情境 | 必要應對措施 |
|---|---|---|---|
低 | 1–4 | 罕見、影響可控,一週內即可修正 | 標準控制措施及年度審查 |
中 | 5–9 | 有可能發生,罰款或返工,但不會受到外界關注 | 有文件記錄的控制措施及每季測試 |
高 | 10–15 | 很可能發生,引起監管機構關注或造成重大損失 | 強化控制措施、每月監控及負責人簽核 |
嚴重 | 16–25 | 幾乎必然發生,面臨執法處分或重大損失 | 立即採取行動、上報高層及每週審查 |
以下為建議的內部分級區間,並非監管類別。區間內部分整數無法由所選量表數值相乘得出;設定這些區間,是為了讓回應政策保持連續。
決策規則:即使相乘結果落在較低的區間,只要可能產生嚴重的法律後果,仍須上報。
風險負責人可在授權範圍內接受已記錄的營運風險,但不得以低分為由豁免法律義務。
用指標檢驗控制措施是否真正有效
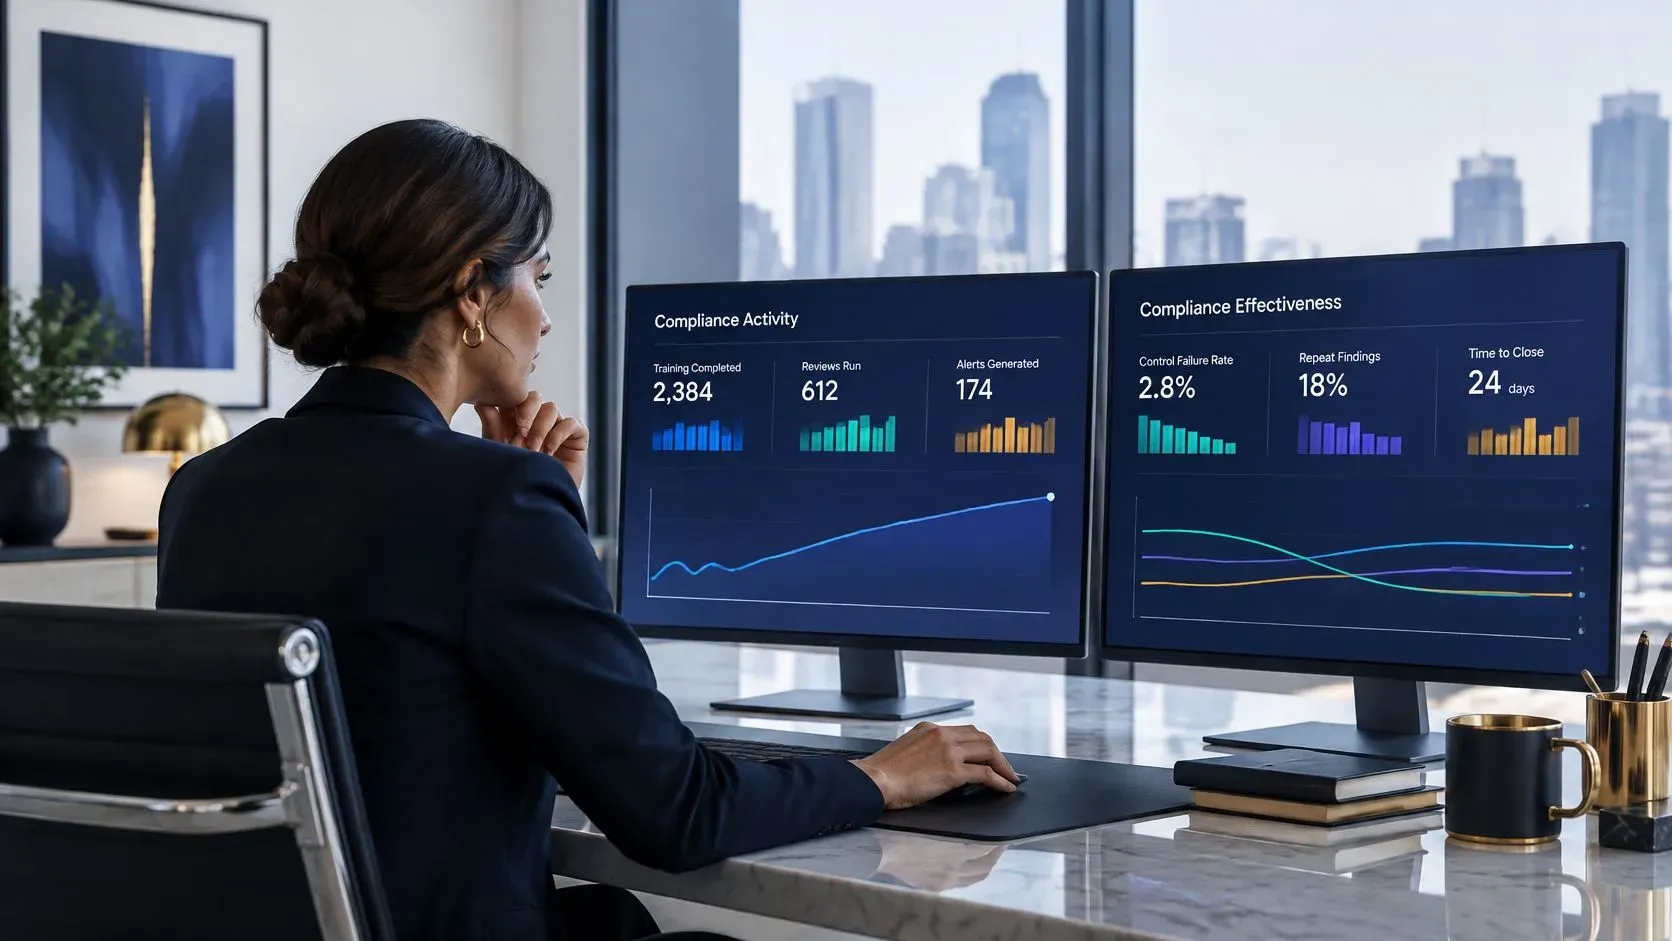
已完成的培訓、已執行的審查和已產生的警示,衡量的是活動量。控制失效、重複出現的缺失,以及有憑據支持的結案證據,則有助於評估有效性。兩者都需要,但回答的是不同的問題。
警示數量上升,可能反映行為惡化、監控覆蓋範圍擴大,或規則過於敏感。在判斷風險暴露是否增加之前,請搭配警示轉案件率和抽樣調查一起評估。
FATF 風險為本監管指引支持持續監控、及時介入,並測試實際成效,而不是因為框架有產出就假定它有效。在您的儀表板上,請按產品、地區、客戶類型和管道細分每項指標,並同時列出相應的母體規模。
建立分母明確的評分卡
以下門檻為示範性的起始目標,並非有來源依據的行業基準。請根據您自身的基線、獨立測試、風險胃納及任何適用要求進行校準。
關鍵風險指標、公式與審查頻率
指標 | 公式 | 起始目標 | 檢視頻率 |
|---|---|---|---|
逾期的高風險審查 | 逾期的高風險審查數 ÷ 報告期內應完成的高風險審查數 × 100 | 低於 5% | 每月 |
關鍵控制失效率 | 未通過的關鍵控制測試數 ÷ 已完成的關鍵控制測試數 × 100 | 低於 10% | 每季 |
重複發現事項 | 與上次稽核重複的發現事項數 ÷ 發現事項總數 | 每個週期遞減 | 每次稽核 |
警示轉案件率 | 升級為經證實案件的警示數 ÷ 已評估的警示數 × 100 | 在警示減少時保持穩定或上升 | 每月 |
問題結案時間中位數 | 從發現到有文件記錄的結案之間的天數中位數 | 逐季下降 | 每月 |
整改事項帳齡 | 超過核准期限的未結整改事項數 ÷ 所有未結整改事項數 × 100 | 低於 10% | 每月 |
請在指標字典中定義排除項目與報告截止規則。當分母為零時,顯示「無法計算」;並在百分比旁同時列出逾期項目數量,避免工作量減少而掩蓋尚未解決的事項。
在培訓方面,VideoLearningAI 關於超越完成率來追蹤合規情況的討論,可作為這份計分卡的實用參考。請將出席記錄與情境評估結合,並檢查員工是否確實運用相關程序。
計算剩餘風險,但不要假裝精確
一個簡單的管理計算方式如下:
剩餘風險指數 = 固有風險分數 × (1 − 已證實的控制有效性占比)。
該占比應根據相關控制措施的最新測試結果確定。若各項控制措施的重要性不同,請在測試前先進行加權;不要讓次要的行政檢查與關鍵審批擁有相同影響力。未經測試的控制措施不得計入任何效力。
這是一個方向性指標,而非經過校準的損失模型。通過測試並不代表已獲得完全保護,因此請保留有文件記錄的不確定性下限,並要求覆核任何看似可忽略不計的剩餘風險分數。
控制措施值得獲得認可,是因為有證據顯示風險暴露已降低,而不是因為有一個政策編號。
請以過去一年觀察到的事件與險失事件,對先前的評級進行回溯測試。無論是高評級但未發生事件的風險,還是低評級卻發生嚴重事件的風險,都應深入調查;這兩種情況可能反映預防成效、觀察樣本有限,或校準不佳。
請將失敗率與重複發現的問題一併檢視。若失敗率穩定但再發次數增加,表示團隊只是逐案結案,並未解決根本原因。
在為中小企業自動化合規報告時,請保留來源記錄、計算定義、測試日期及管理層的說明。這樣才能衡量合規風險,而不會讓一個方便的儀表板變成缺乏依據的保證。
如何建立持續監控與重新評估機制
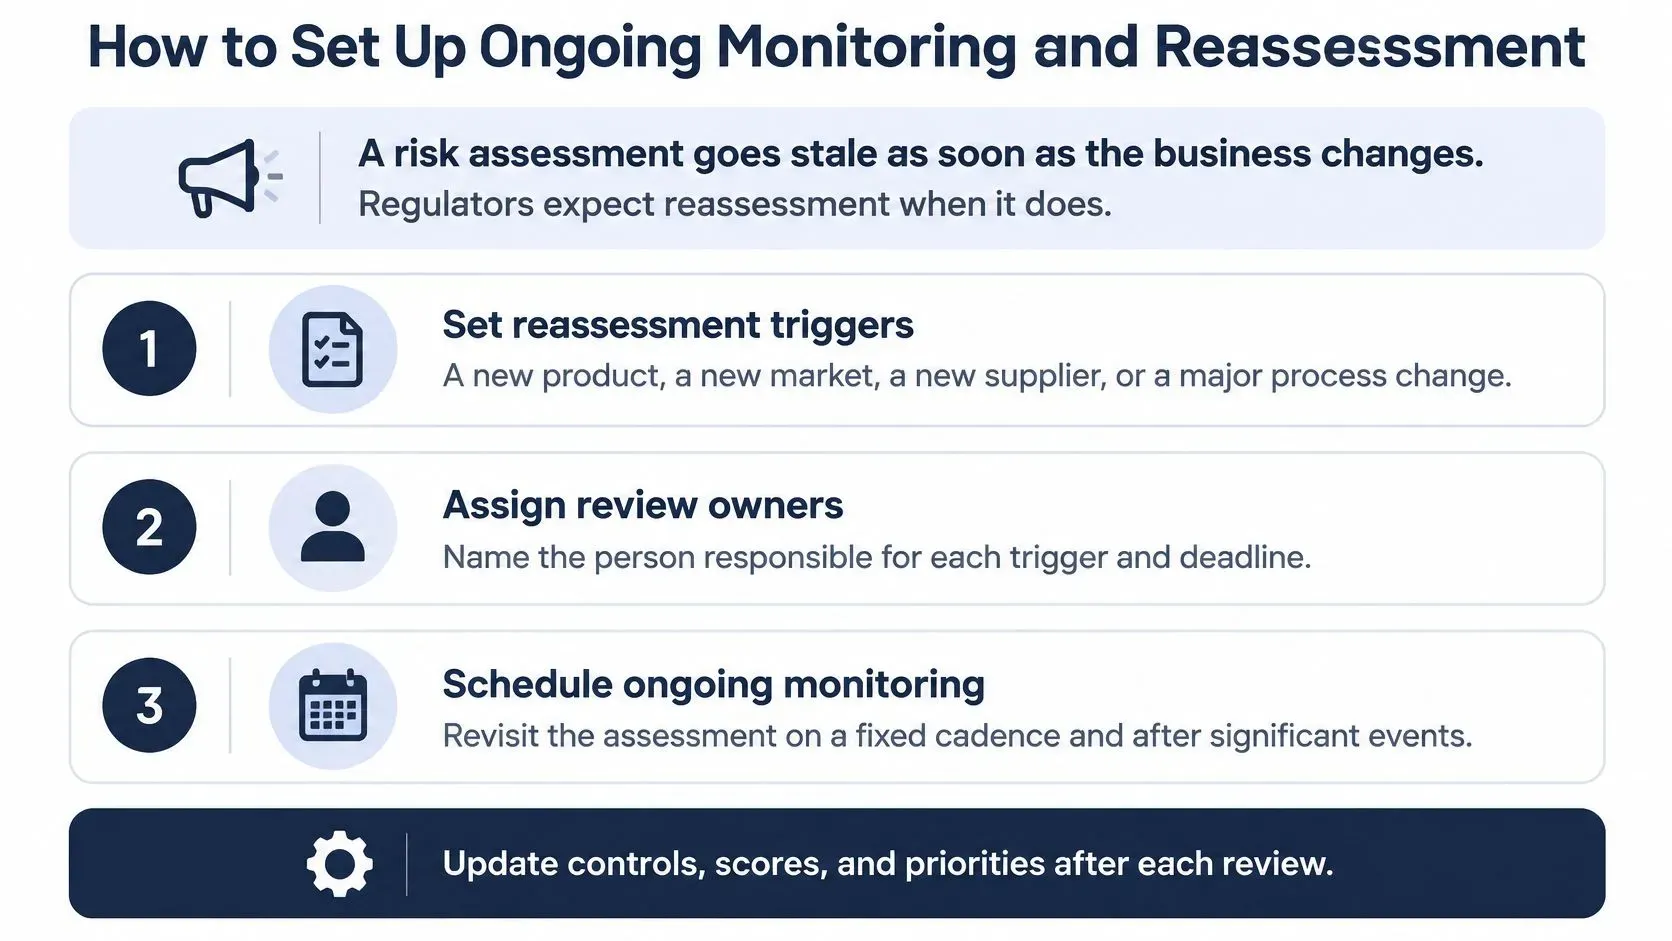
當業務發生變化時,風險評估就會過時。新的銷售管道可能改變交易流程,供應商更換可能削弱取得證據的能力,產品修訂也可能帶來舊風險登記冊未涵蓋的義務。
美國司法部《企業合規計畫評估》會詢問:評估標準是否定期更新、審查是否持續取用營運數據,以及調查結果是否促成政策、程序與控制措施的調整。這些是實用的設計問題,並不表示每家中小企業都面臨相同的要求。
讓事件觸發與定期審查各司其職
定期檢視用來確認是否有任何變化。觸發條件則針對需要在週期之外做出決定的特定事件。兩者都要維持運作,並可參考以下建議的作業流程。
- 設定重新評估的觸發條件。包括新產品、新市場、新通路、新供應商、法規變動或已確認的事件。指派專人回報各項事件,並明確由誰決定重新評估的範圍。
- 在記錄足以支持的情況下執行監控規則。盡可能自動標示逾期的審查、異常交易、缺少的核准以及已過期的佐證資料。將例外事項交給指定的佇列負責人,而不是無人處理的共用信箱。
- 每月與風險負責人一起檢視儀表板。討論門檻被突破的情況、風險暴露的變化以及逾期的行動項目。記錄決定、負責人與期限;若管理層接受例外,也要記錄理由。
- 每季重新測試關鍵控制措施。針對相關市場、通路、員工及例外處理流程,抽樣檢查實際記錄。同時驗證設計(該項檢查是否能應對失誤)與運作(員工是否正確執行)。
- 每年以及在觸發事件發生後重新評估。比較目前與先前的評分,說明變動原因,並核准調整後的優先順序。避免覆寫先前的評估而改寫歷史。
在金融服務業,財務團隊的風險導向合規提供了一個聚焦的範例,說明如何讓監控強度與風險暴露相匹配。對供應商和 AI 依賴關係也應採用同樣的紀律:確認系統負責人、相關資料流、分包商變動以及事件升級途徑。
除了速度,也要追蹤涵蓋範圍
美國環境保護署 2025 財政年度合規保證成果顯示,共進行逾 14,000 項合規監控活動,且85% 的檢查報告準時發出。這些是該機構的營運指標,並非中小企業的績效目標;其參考價值在於同時衡量涵蓋範圍與時效。
對貴公司而言,如果重要交易根本沒有進入調查佇列,那麼佇列處理得再快也沒有意義。請先將受監控的對象與來源系統核對,找出並調查遺漏的記錄,再為結案速度提升而慶祝。
我們的 2025 年案例研究介紹了一家金融科技公司如何使用 ELECTE(一個為中小企業打造的 AI 數據分析平台)來自動化財務報告,並確保即時符合法規要求。管理上的啟示是:將報告與營運決策連結起來,同時保留由專人負責的人工審查。
儀表板中的個人資料,僅限於審閱者所需的範圍。請採用角色型存取控制、適當的保存期限及受限的證據儲存方式,而非在匯出的簡報中流傳客戶或員工記錄。
常見的衡量錯誤與修正方法
「沒有通報事件」很容易被當成「風險低」來呈現。但它也可能意味著員工不通報疑慮、監控遺漏了相關活動,或是沒有人將事件記錄與營運記錄進行核對。
當令人安心的數字會影響人力配置或控制措施預算時,這種區別最為重要。在減少監督之前,請先質疑衡量流程本身。
先診斷徵兆,再調整分數
- 事件記錄過於平靜。徵兆是,儘管風險暴露程度可觀,通報的不當行為卻很少。原因可能是偵測能力薄弱,或通報管道不易使用。請在受控環境中使用經核准的合成或預置案例測試偵測能力,並確認員工能夠辨識、上報並記錄這些案例,同時不對真實客戶造成傷害。
- 完成率儀表板一片綠燈,問題卻未解決。培訓與審閱任務按時完成,但熟悉的弱點反覆出現。原因是衡量的是任務結案,而非矯正行動。請將重複出現的發現單獨呈報,並要求提供底層流程已改變的證據。
- 公司平均值看似理想,某個市場卻出了問題。整體結果看起來可以接受,但投訴或例外情況集中在特定地點。彙總掩蓋了需要決策的事項。請為受影響的負責人提供該市場專屬的檢視,並要求提出在地行動計畫,而非全公司層級的保證聲明。
- 空白欄位被視為安全。缺少的供應商證據或無法取得的交易記錄,被顯示為零風險暴露。原因是報告的預設值把資訊缺失與風險不存在混為一談。請建立獨立的資料缺口項目、指派負責人,並且不為缺乏佐證的控制措施計入成效。
- 業務成長後門檻仍未調整。即使業務量、產品與相依關係已經改變,儀表板仍然維持綠燈。原因是校準已經過時。請在年度重新評估時,以及每當成長改變了所衡量的風險暴露時,檢視門檻邏輯。
缺少證據是需要管理的不確定性,而不是有利的結果。
誠實面對歷史資料稀少的情況
記錄事件很少的中小企業,不應假裝其分數具有統計上的精確度。請標明以判斷為基礎的估計值,說明缺少哪些證據,並運用情境來檢視可能發生的失誤及其後果。
巴塞爾委員會的操作風險指引強調機構自身的歷史紀錄、業務特性,以及對嚴重損失的關注。該指引針對銀行業,並不代表中小企業就該引進複雜模型,但它支持我們不要被會掩蓋重大事件的平均值所蒙蔽。
不妨舉辦一場實務情境工作坊,討論以下問題:負責的員工缺席時會怎樣?供應商停止提供紀錄時會怎樣?自動化檢查在無通知的情況下停止運作時又會怎樣?請記錄發現問題所需的時間、現有的備援控制措施、可能造成的中斷,以及管理層需要做出的決策。
這些指標用於輔助合規決策,不能取代合資格法律或合規專業人士的意見,尤其是在判斷義務、解讀事件,或決定是否需要對外通報時。
本季就展開一輪試行評分
先從範圍明確的試行開始,而不是一開始就全公司推行。請選擇一個義務明確、紀錄容易取得,且負責人有權批准修正的產品線或市場。如果沒有人能調出相關證據,最複雜的領域未必是最佳的起點。
試行不僅能檢驗方法是否有用,也能檢驗其成本。如果維護某項指標所花的功夫比該指標所支持的決策還多,請先簡化收集方式,再考慮擴大範圍。
採用建議的 30 天計畫
第 1 週,建立義務登記冊。列出試行範圍內所有相關的法律、標準和合約,並註明負責人及證據存放位置。遇到解釋上的疑問,請諮詢適當的顧問,不要把假設直接寫進登記冊。
第 2 週,走查流程並為失效情況評分。與實際執行工作的員工交談,並檢視真實的交接環節。套用建議的 1–5 級可能性與影響評分量表,記錄評分理由,並請另一位審閱者質疑前後不一致的評級。
第 3 週,測試最重要的三項控制措施。選取同時包含日常交易與例外情況的紀錄。記錄失效之處,計算暫定的剩餘風險評級,並區分已確認的證據與管理層的估計。
第 4 週,議定門檻與檢討日期。為每項指標指定負責人、分母、升級處理途徑和首次檢討日期。尚未解決的分歧應交由合規負責人處理,不要任其埋沒在試算表的註解中。
關鍵要點
- 建立評分登記冊。每項試點風險都需要有負責人、佐證資料,以及書面記錄的應對措施。
- 維護可供決策的儀表板。除了彩色狀態指示燈,還要包含門檻值和升級處理行動。
- 優先處理已驗證的弱點。列出一份簡短的優先修正控制措施清單,並附上期限和複測標準。
- 擴展前先檢討。與合規負責人安排試點成果會議,再決定是否擴展到下一個市場。
如需更全面的導入規劃,Fabio Lauria 已於 2026 年 2 月發布免費白皮書《AI for European SMEs: The 2026 Playbook》,內容涵蓋決策框架、投資報酬率計算及導入實戰指南。
懂得如何衡量合規風險,意味著能夠說明哪些環節可能出錯、為何某項控制措施值得計入成效,以及管理層接下來會採取什麼行動。在啟動試點之前,請與合規負責人確認試點範圍,並安排成果檢討會議。本文僅為一般性指引,並非法律意見;您的義務仍應由合資格的法律或合規專業人士確認。
ELECTE 提供 AI 驅動的分析、自動化報告和儀表板,協助中小企業將營運紀錄轉化為合規洞察。歡迎瀏覽 ELECTE,了解如何支援試點登記冊更新、關鍵風險指標(KRI)計算和每月檢討,同時由您的團隊繼續負責合規決策。
留言
尚無留言——開始討論吧。