Come misurare il rischio di compliance: una guida pratica al punteggio
Scopri come misurare il rischio di compliance in cinque passaggi, dalla mappatura degli obblighi alla valutazione del rischio residuo e al monitoraggio dei controlli. Avvia oggi la tua revisione.

Il team finance dice che le dichiarazioni sono in regola. Le operations dicono che i controlli sono completi. La dashboard è verde, eppure nessuno sa spiegare quale violazione della compliance danneggerebbe di più l'azienda, né se i controlli la intercetterebbero prima di un cliente o di un'autorità di vigilanza.
È questo il problema pratico che sta dietro a come misurare il rischio di compliance. Non basta un elenco di obblighi e di attività completate. Serve un modo difendibile per collegare possibili violazioni, conseguenze per il business, evidenze dei controlli e azioni del management.
Per una PMI non serve un modello da banca. Servono punteggi coerenti, responsabili nominati, registrazioni affidabili e la disponibilità a mettere in discussione i numeri rassicuranti. Una dashboard silenziosa dovrebbe far nascere una domanda: i controlli funzionano, o semplicemente non stiamo rilevando i problemi?
Il metodo qui sotto trasforma gli obblighi in un registro con punteggi, verifica se i controlli riducono davvero l'esposizione e definisce una routine di monitoraggio che il tuo team può mantenere. Le scale e le soglie sono impostazioni gestionali a titolo illustrativo, non requisiti di legge né benchmark universali. Usale per strutturare le decisioni, poi chiedi a un professionista qualificato di confermare gli obblighi che si applicano alla tua attività.
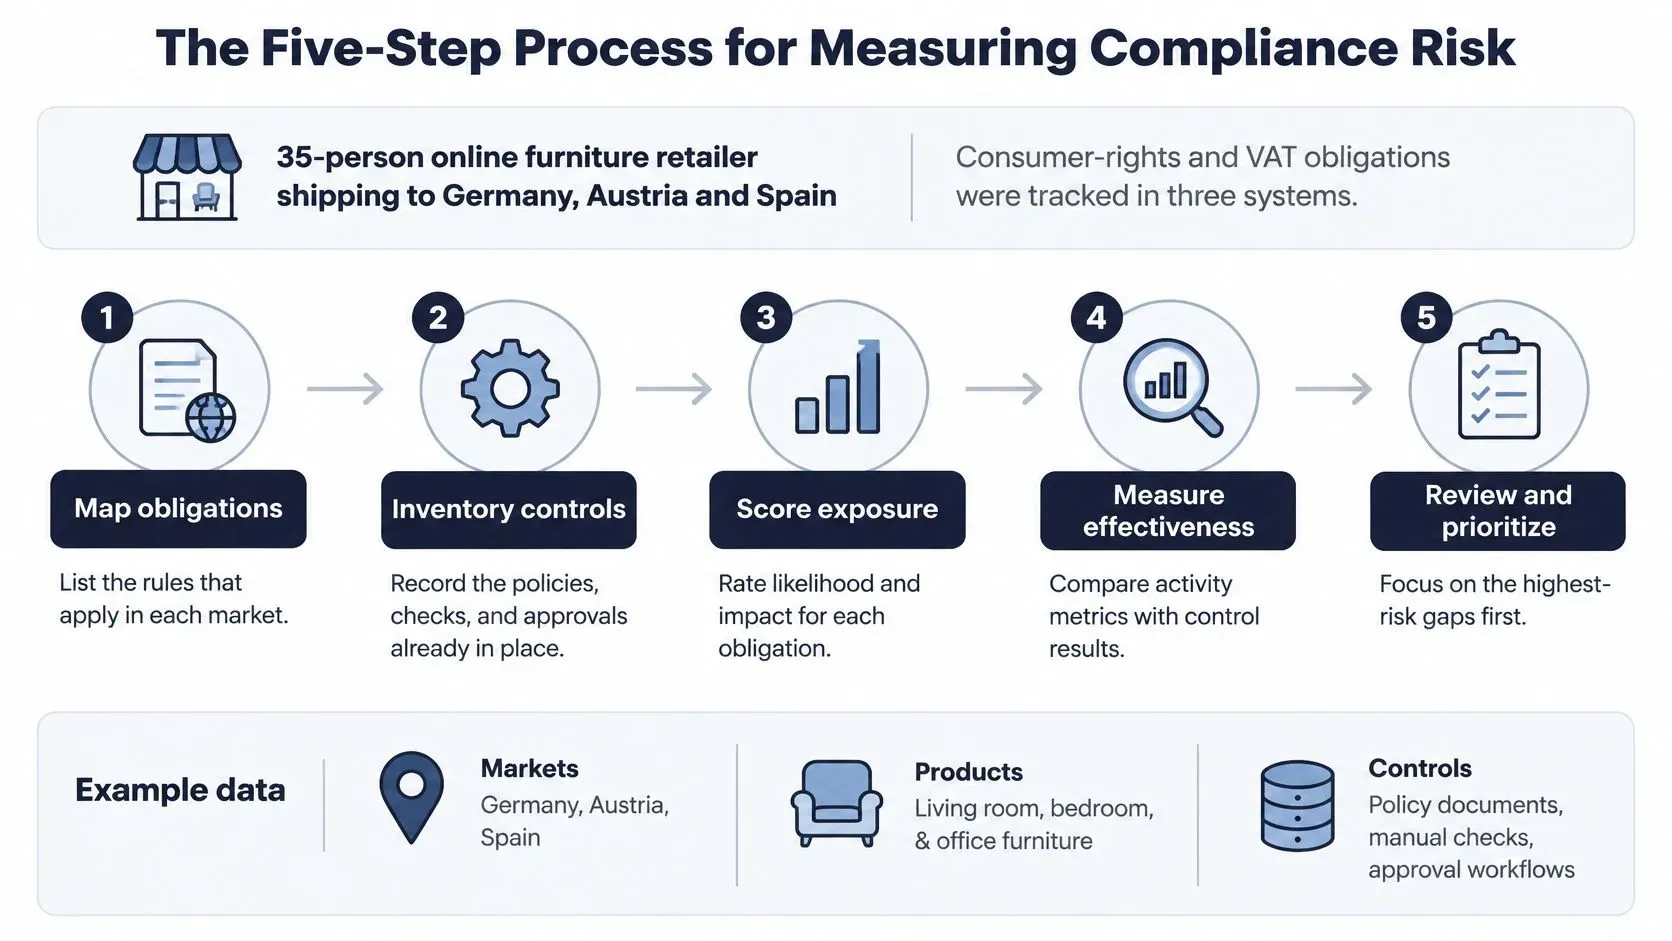
Il processo in cinque passaggi per misurare il rischio di compliance
Immagina un rivenditore online di mobili con 35 dipendenti, che spedisce in Germania, Austria e Spagna e scopre che i suoi obblighi in materia di diritti dei consumatori e IVA sono distribuiti in tre fogli di calcolo diversi. Il finance monitora le scadenze di presentazione, il servizio clienti i rimborsi, le operations le eccezioni di consegna. Nessuno ha la visione d'insieme.
La soluzione immediata non è un'altra dashboard. È un registro comune che colleghi ogni obbligo a uno scenario di violazione, a una persona responsabile e all'evidenza che il controllo funziona.
Trasforma obblighi sparsi in un processo ripetibile
- Mappa obblighi e dimensioni di esposizione. Elenca le leggi, gli standard e i contratti rilevanti per l'azienda, con il supporto di un professionista dove serve interpretazione. Separa l'esposizione per cliente, area geografica, prodotto, canale e intermediario. Il risultato è un registro degli obblighi, non una cartella di normative.
- Individua dove una regola potrebbe essere violata. Ripercorri il processo reale insieme al dipendente che svolge il lavoro. Per il rivenditore, significa seguire un reso dalla richiesta del cliente fino all'approvazione e al rimborso. Produci un elenco dei rischi con un unico responsabile per ciascuna voce.
- Assegna un punteggio al rischio inerente. Valuta probabilità e impatto prima di riconoscere il beneficio dei controlli. Usa le scale di probabilità e impatto proposte più avanti per ottenere un registro con punteggi. Così una policy ben scritta non maschera un'esposizione di fondo significativa.
- Misura il rischio residuo. Valuta cosa i controlli esistenti prevengono, rilevano o correggono. Basati su risultati dei test, eccezioni e registrazioni di supporto, non su dichiarazioni di policy. Il risultato è una valutazione residua con la spiegazione del beneficio riconosciuto ai controlli.
- Monitora e ripeti i test. Assegna indicatori, regole di escalation e date di revisione. Rivaluta dopo ogni cambiamento rilevante, senza aspettare la prossima riunione in calendario. Il risultato è una dashboard abbinata a un calendario delle revisioni.
Le Raccomandazioni FATF offrono un utile quadro basato sul rischio: valutare i fattori rilevanti, documentare le conclusioni, mantenere aggiornate le valutazioni e applicare misure proporzionate. Il loro contesto specifico è il riciclaggio di denaro e il finanziamento del terrorismo, non ogni obbligo che riguarda un rivenditore.
Mantieni utilizzabile il primo registro
Parti da una vista di una pagina con obbligo, scenario di violazione, esposizione, responsabile, valutazione inerente, controllo, evidenza dei test, valutazione residua e prossima azione. Tieni le evidenze dettagliate dietro questa sintesi, senza stipare in essa ogni documento.
Il nostro processo di valutazione del rischio passo dopo passo offre ulteriore struttura per organizzare l'analisi. Il test pratico è semplice: un responsabile sa spiegare la valutazione e recuperare le evidenze senza dover ricostruire il processo dalle email?
Come individuare e valutare ogni rischio di compliance
Descrivi ogni rischio come una violazione, non come un tema. “Privacy” è troppo generico per essere verificato; “il team marketing non riesce a recuperare la prova del consenso di un cliente iscritto” indica un processo, un evento e un'evidenza che puoi ispezionare.
Usa questo schema di frase: Durante [processo], potrebbe verificarsi [violazione] a causa di [causa], con la conseguenza di [conseguenza]. Un esempio sull'IVA potrebbe individuare una dichiarazione tardiva causata da una riconciliazione incompleta delle transazioni, con le conseguenze da far confermare al tuo consulente fiscale.
La documentazione rende le valutazioni verificabili. Nel 2023, il 79% dei rispondenti all'indagine di benchmarking globale di White & Case sul rischio di compliance ha dichiarato di condurre valutazioni documentate del rischio di corruzione. Il dato riguarda le valutazioni anticorruzione, non è uno standard universale di scoring, ma conferma l'utilità di esplicitare il proprio ragionamento.
Costruisci scale che responsabili diversi possano applicare
Quella che segue è una policy di scoring a titolo illustrativo per una PMI. Gli importi in euro sono soglie interne proposte, non sanzioni previste dalla legge né stime di esiti sanzionatori.
- Definire la probabilità prima dei controlli. Usate 1 per rara, meno di una volta in cinque anni; 2 per improbabile, ma plausibile nell'arco di diversi anni; 3 per possibile in condizioni operative prevedibili; 4 per probabile durante le normali attività; e 5 per quasi certa, prevista entro un anno. Chiarite l'orizzonte di valutazione, così i responsabili non confonderanno le aspettative annuali con le possibilità su tutto l'arco di vita.
- Definire l'impatto per la vostra attività. Una scala di esempio: 1 per meno di 1.000 € o solo rilavorazioni; 2 per una perdita dipartimentale gestibile; 3 per un impatto rilevante sul budget o un significativo intervento di rimedio verso i clienti; 4 per una grave interruzione o l'attenzione di un'autorità di vigilanza; e 5 per un'azione dell'autorità, il rischio per la licenza o una perdita superiore a 100.000 €. Fissate soglie monetarie esplicite per le categorie intermedie in base alla vostra situazione finanziaria e usate la conseguenza più grave applicabile, anziché mediare un grave esito legale fino a farlo scomparire.
- Moltiplicare probabilità per impatto. Con queste scale proposte da 1 a 5, P × I produce un punteggio inerente da 1 a 25. Consideratelo un indice di prioritizzazione, non una probabilità né una perdita prevista in euro. Totali identici possono descrivere problemi diversi, quindi conservate entrambi i punteggi componenti.
- Valutare separatamente le dimensioni di esposizione. Registrate l'esposizione per cliente, mercato, prodotto o transazione, canale e intermediario prima di consolidare la valutazione. Mantenete un mercato ad alto rischio visibile come riga a sé o con un indicatore di override. Non lasciate che vendite a basso rischio altrove diluiscano la decisione.
- Registrare la base e la data. Allegate i registri di processo pertinenti, lo storico degli incidenti, i reclami, le modifiche operative e la spiegazione di chi ha assegnato il punteggio. Un secondo revisore dovrebbe poter capire perché la valutazione è cambiata.
Per i processi che dipendono dalla tecnologia, la risorsa di IT Cloud Global, LLC sui segnali di allarme prima del guasto dei sistemi offre uno spunto utile per il confronto con l'IT. Traducete ogni criticità rilevante in uno specifico malfunzionamento di business, anziché aggiungere un'etichetta generica di rischio tecnologico.
Trasformare i punteggi in decisioni
Approvate le fasce di risposta prima di esaminare i singoli risultati. Altrimenti i manager potrebbero negoziare le valutazioni per evitare un'azione scomoda.
Fasce del punteggio di rischio e risposte richieste
Fascia di rischio | Punteggio (P × I) | Fattore tipico | Risposta richiesta |
|---|---|---|---|
Basso | 1–4 | Raro, circoscritto, risolvibile entro una settimana | Controlli standard e revisione annuale |
Moderato | 5–9 | Possibile, sanzione o rilavorazione senza attenzione esterna | Controlli documentati e verifiche trimestrali |
Alto | 10–15 | Probabile, attenzione dell'autorità di vigilanza o perdita rilevante | Controlli rafforzati, monitoraggio mensile e approvazione del responsabile |
Critico | 16–25 | Quasi certo, provvedimenti sanzionatori o perdita grave | Azione immediata, escalation al vertice e revisione settimanale |
Si tratta di fasce interne proposte, non di categorie normative. Alcuni numeri interi al loro interno non si ottengono moltiplicando i valori della scala scelta; gli intervalli rendono continua la policy di risposta.
Regola decisionale: Fate scattare l'escalation per una conseguenza legale potenzialmente grave anche quando la moltiplicazione produce una fascia più bassa.
Un responsabile può accettare un rischio operativo documentato entro i poteri delegati. Non può usare un punteggio basso per derogare a un obbligo di legge.
Le metriche che mostrano se i controlli funzionano davvero
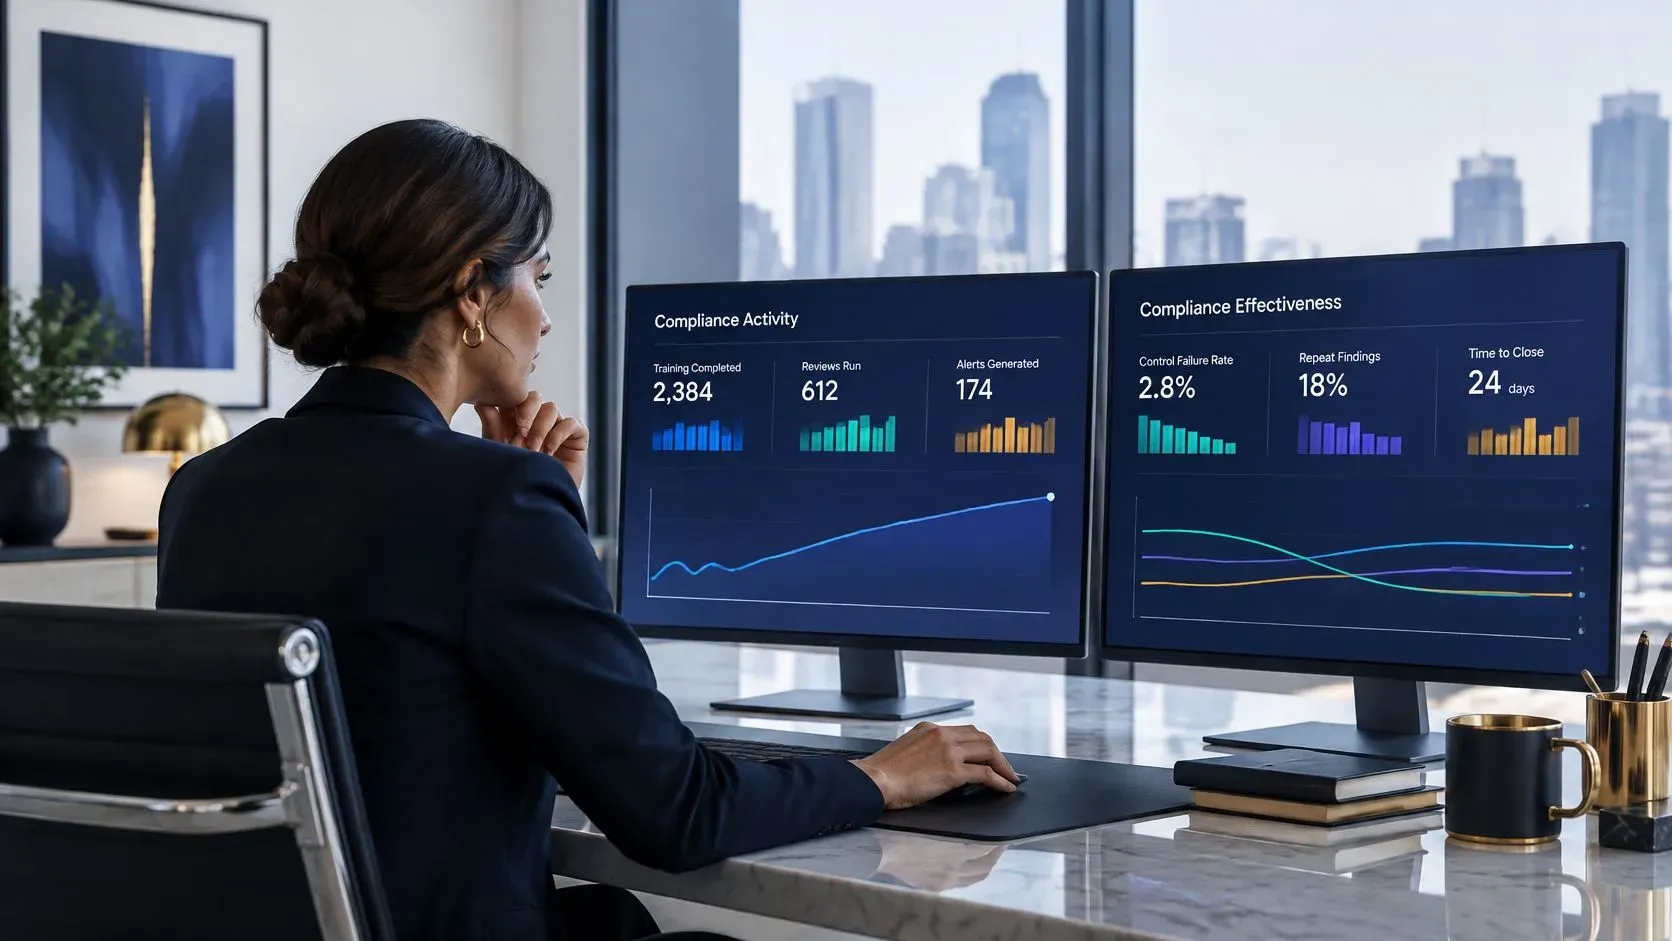
Formazione completata, verifiche eseguite e alert generati misurano l'attività. Fallimenti dei controlli, rilievi ricorrenti ed evidenze di chiusura comprovate aiutano a valutarne l'efficacia. Servono entrambe, ma rispondono a domande diverse.
Un aumento del numero di alert può derivare da un peggioramento dei comportamenti, da una copertura più ampia del monitoraggio o da una regola troppo sensibile. Abbinatelo al tasso di conversione da alert a caso e a indagini campionate prima di stabilire se l'esposizione sia aumentata.
Le linee guida del FATF sulla vigilanza basata sul rischio promuovono il monitoraggio continuo, l'intervento tempestivo e la verifica dei risultati, invece di dare per scontato che un framework funzioni solo perché produce output. Nella vostra dashboard, segmentate ogni indicatore per prodotto, area geografica, tipologia di cliente e canale, affiancando la dimensione della popolazione di riferimento.
Costruire uno scorecard con denominatori espliciti
Le soglie riportate di seguito sono obiettivi di partenza indicativi, non benchmark di settore documentati. Calibratele sulla vostra baseline, sui test indipendenti, sulla propensione al rischio e sui requisiti applicabili.
Indicatori chiave di rischio, formule e frequenza di revisione
Indicatore | Formula | Obiettivo di partenza | Frequenza di revisione |
|---|---|---|---|
Revisioni ad alto rischio scadute | Revisioni ad alto rischio scadute ÷ revisioni ad alto rischio da completare nel periodo di riferimento × 100 | Meno del 5% | Mensile |
Tasso di fallimento dei controlli chiave | Test dei controlli chiave falliti ÷ test dei controlli chiave completati × 100 | Meno del 10% | Trimestrale |
Rilievi ricorrenti | Rilievi ripetuti rispetto all'audit precedente ÷ totale dei rilievi | In calo a ogni ciclo | A ogni audit |
Conversione da alert a caso | Alert escalati in casi comprovati ÷ alert valutati × 100 | Stabile o in crescita al diminuire degli alert | Mensile |
Tempo mediano di chiusura di un problema | Mediana dei giorni dal rilevamento alla chiusura documentata | In calo di trimestre in trimestre | Mensile |
Anzianità delle azioni correttive | Azioni correttive aperte oltre la scadenza approvata ÷ totale delle azioni correttive aperte × 100 | Meno del 10% | Mensile |
Definite esclusioni e date di cut-off dei report in un dizionario delle metriche. Mostrate «non calcolabile» quando il denominatore è vuoto e affiancate ai valori percentuali il numero di elementi scaduti, così che un carico di lavoro in calo non nasconda le attività ancora irrisolte.
Per la formazione, l'approfondimento di VideoLearningAI su come monitorare la conformità oltre i tassi di completamento è un utile complemento allo scorecard. Abbinate i registri delle presenze a valutazioni basate su scenari e a verifiche sull'effettiva applicazione della procedura pertinente da parte dei dipendenti.
Calcolare il rischio residuo senza fingere che sia esatto
Un semplice calcolo gestionale è:
Indice di rischio residuo = punteggio intrinseco × (1 − quota di efficacia dei controlli dimostrata).
Ricavate questa quota dagli ultimi test sui controlli pertinenti. Se i controlli hanno importanza diversa, ponderateli prima del test: non date a un controllo amministrativo minore la stessa influenza di un'approvazione critica. I controlli non testati non ricevono alcun credito.
Questo è un indice direzionale, non un modello di perdita calibrato. Superare i test non dimostra una protezione completa: mantenete quindi una soglia minima di incertezza documentata e richiedete la revisione di qualsiasi punteggio residuo apparentemente trascurabile.
Un controllo merita credito per le prove di una minore esposizione, non per avere un numero di policy.
Verificate a posteriori le valutazioni precedenti confrontandole con gli incidenti e i quasi-incidenti osservati nell'ultimo anno. Analizzate sia i rischi valutati come alti senza incidenti, sia i rischi valutati come bassi con incidenti gravi: entrambi gli scenari possono indicare prevenzione efficace, osservazioni limitate o una calibrazione carente.
Leggete i tassi di fallimento insieme ai rilievi ripetuti. Fallimenti stabili con una ricorrenza in aumento suggeriscono che i team chiudono i singoli casi senza rimuovere la causa.
Quando automatizzate il reporting di conformità per le PMI, conservate i registri di origine, le definizioni di calcolo, le date dei test e le spiegazioni della direzione. È così che si misura il rischio di conformità senza trasformare una comoda dashboard in una garanzia priva di fondamento.
Come impostare il monitoraggio continuo e la rivalutazione
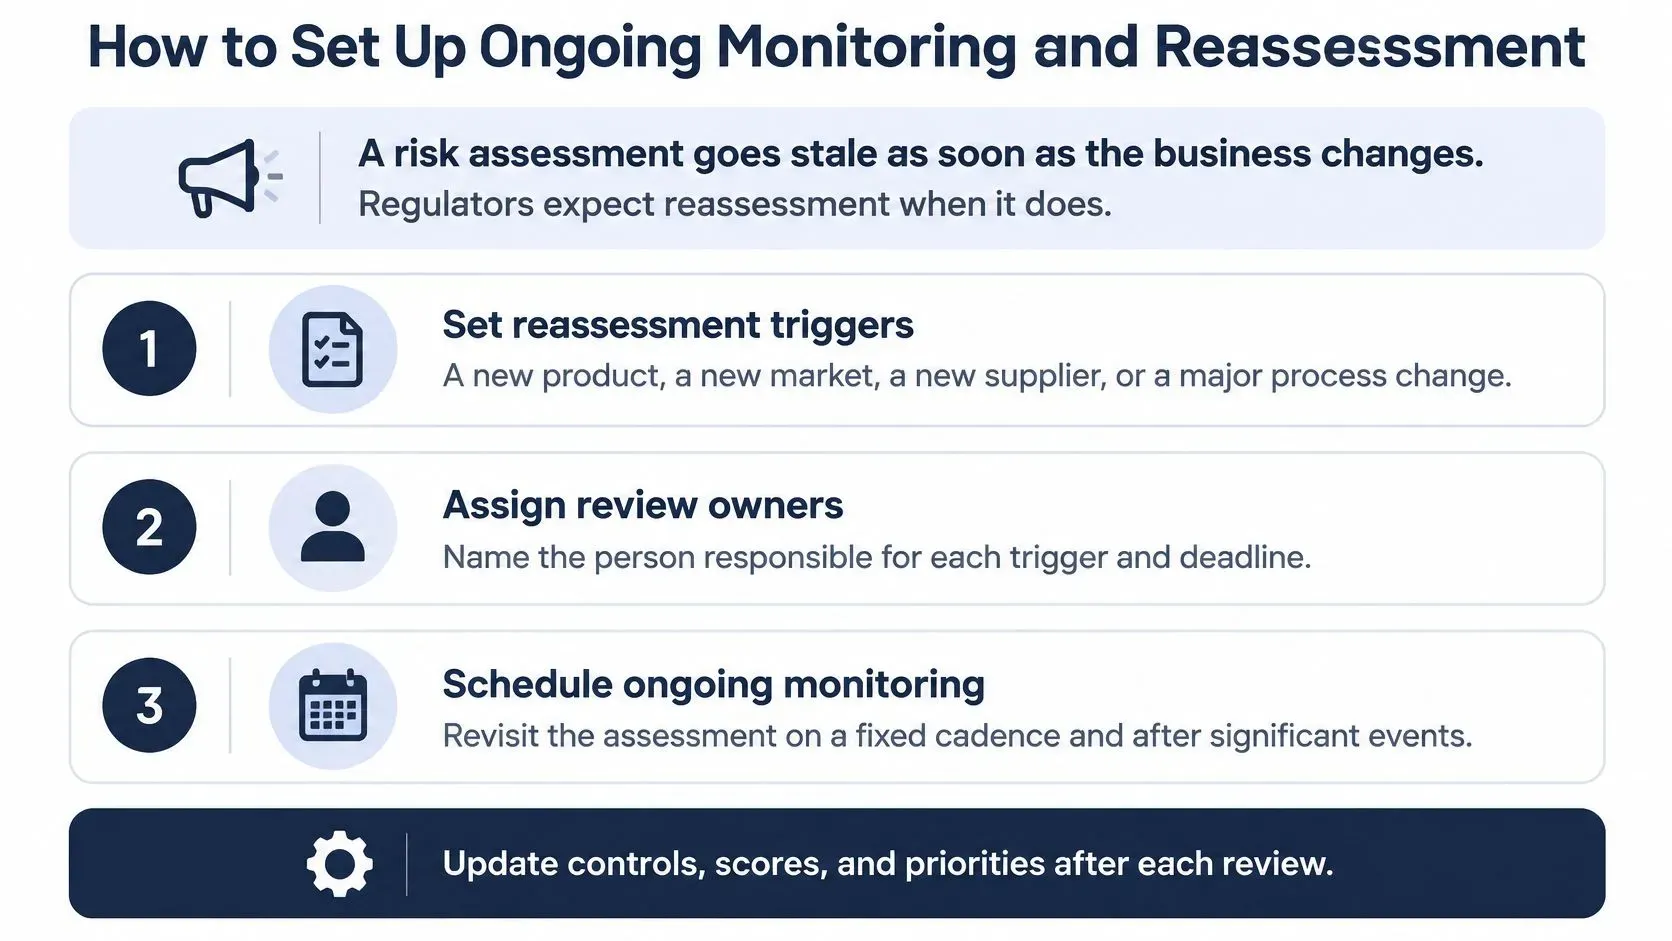
Una valutazione del rischio diventa obsoleta quando l'azienda cambia. Un nuovo canale di vendita può modificare i flussi di transazioni, un cambio di fornitore può ridurre l'accesso alle evidenze e un prodotto rivisto può introdurre obblighi che il vecchio registro non contempla.
La Evaluation of Corporate Compliance Programs del Dipartimento di Giustizia degli Stati Uniti chiede se i criteri di valutazione vengano aggiornati periodicamente, se le revisioni utilizzino un accesso continuo ai dati operativi e se i risultati portino a modifiche di policy, procedure e controlli. Sono domande utili per la progettazione, non l'affermazione che ogni PMI sia soggetta a requisiti identici.
Assegnare compiti diversi a eventi e revisioni a calendario
Una revisione a calendario chiede se qualcosa è cambiato. Un trigger individua un evento specifico che richiede una decisione fuori ciclo. Mantenete entrambi, usando quanto segue come routine operativa proposta.
- Definite i trigger di rivalutazione. Includete un nuovo prodotto, mercato, canale, fornitore, una modifica normativa o un incidente confermato. Assegnate a una persona il compito di segnalare ogni evento e individuate chi decide l'ambito della rivalutazione.
- Applicate regole di monitoraggio dove i registri lo consentono. Segnalate automaticamente, quando possibile, revisioni scadute, transazioni anomale, approvazioni mancanti ed evidenze scadute. Inviate le eccezioni a una coda con un responsabile designato, non a una casella condivisa non presidiata.
- Esaminate la dashboard ogni mese con i responsabili del rischio. Discutete i superamenti di soglia, le variazioni di esposizione e le azioni in ritardo. Registrate la decisione, il responsabile e la scadenza, incluse le motivazioni quando la direzione accetta un'eccezione.
- Ripetete i test sui controlli chiave ogni trimestre. Campionate i registri reali tra mercati, canali, personale e percorsi di eccezione pertinenti. Verificate sia la progettazione, cioè se il controllo potrebbe intercettare il guasto, sia il funzionamento, cioè se i dipendenti lo hanno eseguito correttamente.
- Rivalutate ogni anno e dopo ogni trigger. Confrontate i punteggi attuali e precedenti, spiegate le variazioni e approvate le nuove priorità. Evitate di riscrivere la storia sovrascrivendo la valutazione precedente.
Per i servizi finanziari, la conformità basata sul rischio per i team finanziari offre un esempio mirato su come calibrare l'intensità del monitoraggio sull'esposizione. Applicate la stessa disciplina alle dipendenze da fornitori e dall'IA: individuate il responsabile del sistema, i flussi di dati rilevanti, le modifiche dei subappaltatori e il percorso di escalation degli incidenti.
Monitorare la copertura oltre alla velocità
I risultati di compliance assurance dell'Agenzia per la protezione ambientale degli Stati Uniti per l'anno fiscale 2025 riportano oltre 14.000 attività di monitoraggio della conformità e l'85% dei rapporti di ispezione emessi nei tempi previsti. Sono misure operative di un'agenzia, non obiettivi di performance per le PMI; la loro rilevanza sta nell'abbinare copertura e tempestività.
Per la vostra azienda, una coda di indagini rapida significa poco se le transazioni importanti non vi entrano mai. Riconciliate la popolazione monitorata con il sistema di origine e indagate sui record mancanti prima di festeggiare chiusure più rapide.
Il nostro caso di studio 2025 descrive una società fintech che usa ELECTE, una piattaforma di analisi dei dati basata sull'IA per le PMI, per automatizzare il reporting finanziario e garantire la conformità normativa in tempo reale. L'insegnamento per il management è collegare il reporting alle decisioni operative, mantenendo una revisione umana responsabile.
Limitate le informazioni personali nelle dashboard a ciò che serve al revisore. Applicate accessi basati sui ruoli, una conservazione adeguata e un archivio delle evidenze ad accesso ristretto, invece di far circolare dati di clienti o dipendenti in presentazioni esportate.
Errori di misurazione comuni e come correggerli
«Nessun incidente segnalato» è una conclusione che si tende a presentare come «rischio basso». Potrebbe invece significare che i dipendenti non segnalano i problemi, che il monitoraggio non coglie le attività rilevanti o che nessuno riconcilia il registro degli incidenti con i registri operativi.
La distinzione conta soprattutto quando numeri rassicuranti influenzano l'organico o i budget dei controlli. Metti in discussione il processo di misurazione prima di ridurre la supervisione.
Diagnostica il sintomo prima di cambiare il punteggio
- Registro degli incidenti silenzioso. Il sintomo è la scarsità di condotte scorrette segnalate nonostante un'esposizione significativa. La causa può essere un rilevamento debole o una segnalazione difficile. Verifica il rilevamento con casi sintetici o predisposti e approvati, in un ambiente controllato, e controlla che il personale li riconosca, li escalati e li documenti senza causare danni reali ai clienti.
- Dashboard di completamento tutta verde, con problemi irrisolti. Le attività di formazione e revisione si chiudono nei tempi, ma le stesse debolezze continuano a ripresentarsi. La causa è che si misura la chiusura dell'attività e non l'azione correttiva. Riporta separatamente i rilievi ricorrenti e richiedi evidenze che il processo sottostante sia cambiato.
- Media aziendale rassicurante, mercato in difficoltà. Il risultato complessivo sembra accettabile mentre reclami o eccezioni si concentrano in una sede specifica. L'aggregazione nasconde la decisione. Dai al responsabile interessato una vista specifica per mercato e richiedi un piano d'azione locale invece di una dichiarazione di garanzia valida per tutta l'azienda.
- Campi vuoti trattati come sicuri. Evidenze mancanti dei fornitori o registri di transazione non disponibili compaiono come esposizione pari a zero. La causa è un'impostazione predefinita di reporting che confonde l'assenza di informazioni con l'assenza di rischio. Crea una voce separata per la lacuna di dati, assegna un responsabile e non riconoscere credito di controllo privo di evidenze.
- Soglie ferme dopo la crescita. La dashboard resta verde anche se volumi, prodotti e dipendenze sono cambiati. La causa è una calibrazione obsoleta. Rivedi la logica delle soglie durante la rivalutazione annuale e ogni volta che la crescita modifica l'esposizione misurata.
Un'evidenza mancante è un'incertezza da gestire, non un risultato favorevole.
Gestisci con onestà uno storico scarso
Una PMI con pochi incidenti registrati non dovrebbe far finta che i suoi punteggi siano statisticamente precisi. Indica quali stime si basano sul giudizio, dichiara quali evidenze mancano e usa scenari per esaminare guasti plausibili e relative conseguenze.
Le linee guida del Comitato di Basilea sul rischio operativo sottolineano l'importanza degli storici specifici di ogni istituzione, dei profili di business e dell'attenzione alle perdite gravi. Il contesto bancario non giustifica l'importazione di un modello complesso in una PMI, ma sostiene la scelta di diffidare di medie che nascondono eventi rilevanti.
Usa un workshop pratico sugli scenari: chiedi cosa succede se il dipendente responsabile è assente, se un fornitore smette di fornire i registri o se un controllo automatico si ferma senza preavviso. Registra tempi di rilevamento, controlli alternativi disponibili, probabili interruzioni e decisioni che il management dovrebbe prendere.
Queste misure supportano le decisioni di conformità. Non sostituiscono la consulenza di un professionista legale o della compliance qualificato, soprattutto per determinare gli obblighi, interpretare un incidente o decidere se sia necessaria una segnalazione esterna.
Avvia un ciclo di scoring pilota in questo trimestre
Parti da un pilota circoscritto, non da un rollout aziendale. Scegli una linea di prodotto o un mercato con obblighi significativi, registri accessibili e un responsabile in grado di autorizzare le correzioni. L'area più complessa non è sempre il miglior punto di partenza se nessuno riesce a recuperarne le evidenze.
Un pilota permette di verificare sia il costo del metodo sia la sua utilità. Se mantenere una metrica richiede più impegno della decisione che supporta, semplifica il metodo di raccolta prima di estenderlo.
Usa un piano proposto di 30 giorni
Settimana 1, costruisci il registro degli obblighi. Elenca ogni legge, standard e contratto rilevante per il perimetro del pilota, con un responsabile e il luogo delle evidenze. Risolvi i dubbi interpretativi con il consulente appropriato invece di inserire supposizioni nel registro.
Settimana 2, ripercorri i processi e assegna i punteggi ai guasti. Parla con i dipendenti che svolgono il lavoro e ispeziona i passaggi di consegne reali. Applica le scale proposte da 1 a 5 per probabilità e impatto, registra la motivazione e chiedi a un altro revisore di contestare le valutazioni incoerenti.
Settimana 3, testa i tre controlli più importanti. Seleziona registri che includano sia transazioni ordinarie sia eccezioni. Documenta i fallimenti, calcola valutazioni residue provvisorie e distingui le evidenze confermate dalle stime del management.
Settimana 4, concordate soglie e date di revisione. Assegna a ogni indicatore un responsabile, un denominatore, un percorso di escalation e una prima data di revisione. Porta i disaccordi irrisolti al responsabile della compliance invece di lasciarli nascosti nei commenti del foglio di calcolo.
Punti chiave
- Tieni un registro con punteggi. Ogni rischio del pilota richiede un responsabile, evidenze e una risposta documentata.
- Mantieni una dashboard pronta per decidere. Includi soglie e azioni di escalation, non solo indicatori di stato colorati.
- Dai priorità alle debolezze verificate. Produci un breve elenco di controlli da correggere per primi, con scadenze e criteri di nuovo test.
- Rivedi prima di estendere. Fissa la riunione sui risultati del pilota con il responsabile della compliance, poi decidi se estenderlo al mercato successivo.
Per una pianificazione più ampia dell'implementazione, Fabio Lauria ha pubblicato a febbraio 2026 il whitepaper gratuito AI for European SMEs: The 2026 Playbook, che copre framework decisionali, calcoli del ROI e playbook di implementazione.
Saper misurare il rischio di conformità significa saper spiegare che cosa potrebbe fallire, perché un controllo meriti credito e che cosa farà il management dopo. Prima di avviare il pilota, conferma il perimetro con il responsabile della compliance e pianifica la revisione dei risultati. Questa è una guida generale, non una consulenza legale; professionisti legali o della compliance qualificati dovrebbero confermare i tuoi obblighi.
ELECTE offre analisi basate su AI, report automatici e dashboard per aiutare le PMI a trasformare i registri operativi in informazioni utili sulla conformità. Visita ELECTE per scoprire come puoi supportare l'aggiornamento dei registri pilota, il calcolo dei KRI e le revisioni mensili, lasciando al tuo team la responsabilità delle decisioni in materia di conformità.
Commenti
Ancora nessun commento — inizia tu la conversazione.