Uyumluluk Riski Nasıl Ölçülür: Uygulamalı Bir Puanlama Rehberi
Uyumluluk riskini beş adımda nasıl ölçeceğinizi öğrenin: yükümlülükleri haritalamaktan artık riski puanlamaya ve kontrolleri izlemeye kadar. Değerlendirmenize bugün başlayın.

Finans ekibiniz beyannamelerin güncel olduğunu söylüyor. Operasyon ekibi kontrollerin tamamlandığını belirtiyor. Gösterge paneli yeşil, ancak hangi uyumluluk ihlalinin işletmeye en çok zarar vereceğini ya da kontrollerin bunu bir müşteri veya düzenleyici fark etmeden yakalayıp yakalayamayacağını kimse açıklayamıyor.
İşte uyumluluk riskinin nasıl ölçüleceği sorusunun arkasındaki pratik sorun bu. Yükümlülüklerin bir listesinden ve tamamlanmış görevlerden fazlasına ihtiyacınız var. Olası ihlalleri, iş sonuçlarını, kontrol kanıtlarını ve yönetim aksiyonunu birbirine bağlayan savunulabilir bir yönteme ihtiyacınız var.
KOBİ'ler için bu, bankacılık düzeyinde bir model gerektirmez. Tutarlı puanlama, adı belli sorumlular, güvenilir kayıtlar ve güven veren rakamları sorgulama istekliliği gerekir. Sessiz bir gösterge paneli bir soruyu tetiklemelidir: kontroller çalışıyor mu, yoksa sorunları mı tespit edemiyorsunuz?
Aşağıdaki yöntem yükümlülükleri puanlanmış bir kayda dönüştürür, kontrollerin maruziyeti gerçekten azaltıp azaltmadığını test eder ve ekibinizin sürdürebileceği bir izleme rutini oluşturur. Ölçekler ve eşikler örnek niteliğinde yönetim ayarlarıdır; yasal gereklilik ya da evrensel kıyas değerleri değildir. Kararlarınızı yapılandırmak için kullanın, ardından işletmeniz için geçerli yükümlülükleri nitelikli bir uzmanla doğrulayın.
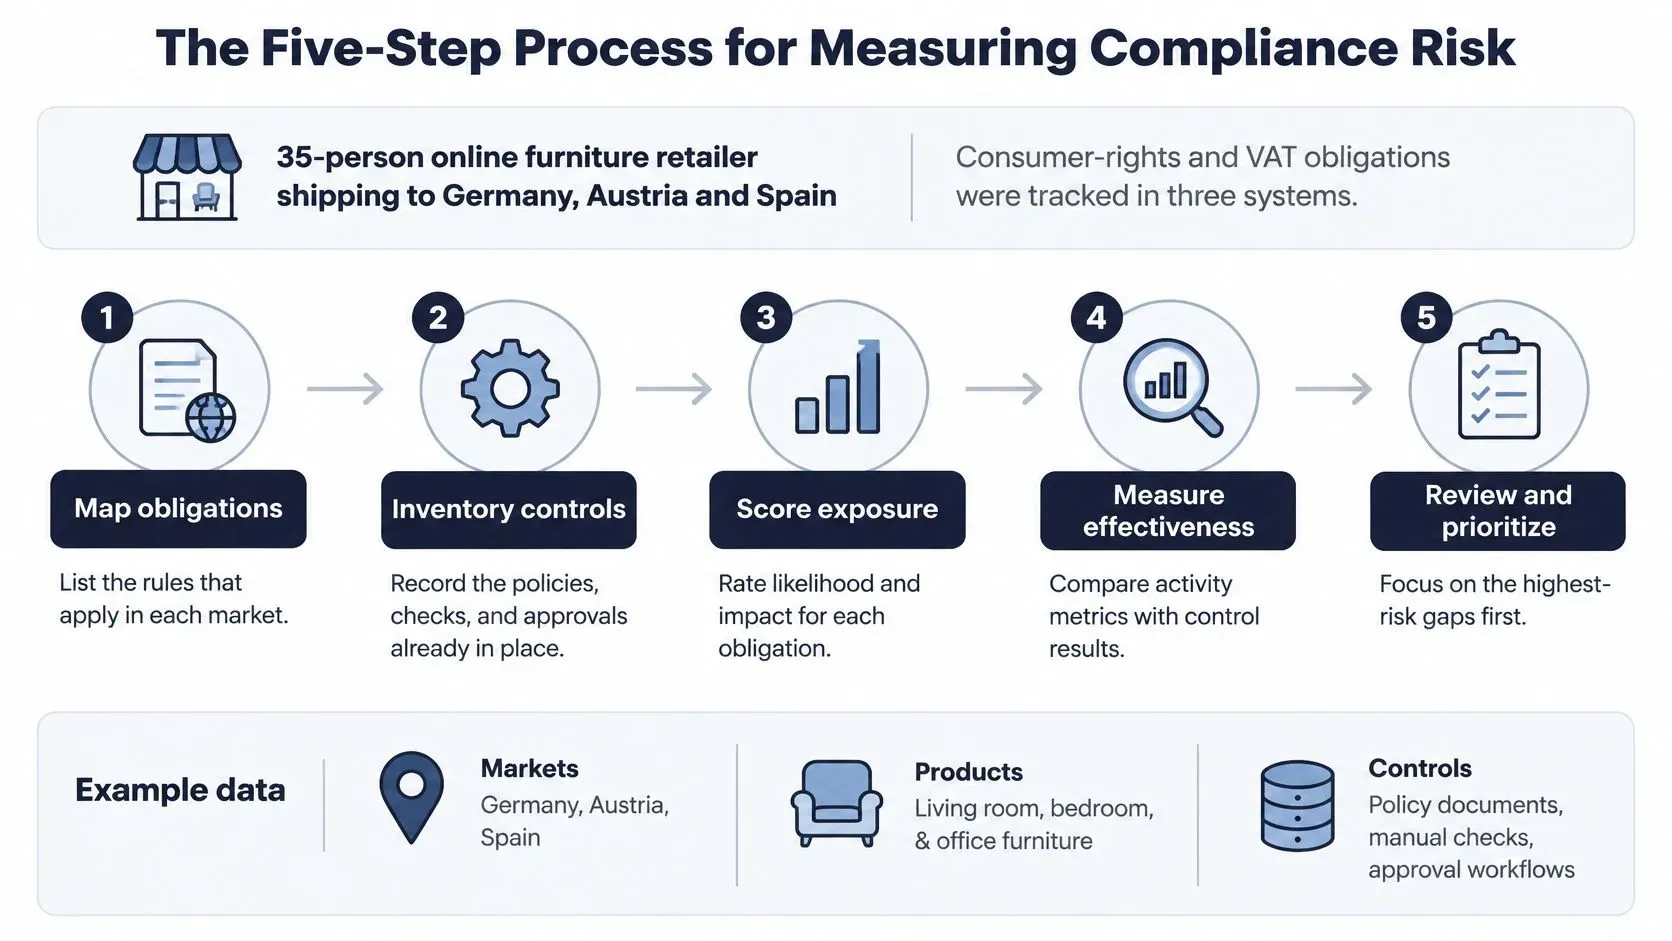
Uyumluluk Riskini Ölçmek İçin Beş Adımlı Süreç
Almanya, Avusturya ve İspanya'ya satış yapan 35 kişilik bir çevrimiçi mobilya perakendecisi düşünün. Tüketici hakları ve KDV yükümlülüklerinin üç ayrı elektronik tabloda tutulduğunu fark ediyor. Finans beyanname görevlerini, müşteri hizmetleri iadeleri, operasyon ise teslimat istisnalarını takip ediyor. Bütünü kimse sahiplenmiyor.
Acil çözüm yeni bir gösterge paneli değil. Her yükümlülüğü bir ihlal senaryosuna, sorumlu bir kişiye ve kontrol performansının kanıtına bağlayan ortak bir kayıt.
Dağınık yükümlülükleri tekrarlanabilir bir sürece dönüştürün
- Yükümlülükleri ve maruziyet boyutlarını haritalayın. İşletmeyle ilgili yasaları, standartları ve sözleşmeleri listeleyin; yorum gereken yerlerde profesyonel destek alın. Maruziyeti müşteri, coğrafya, ürün, kanal ve aracı bazında ayırın. Çıktı, mevzuat dolu bir klasör değil, bir yükümlülük kaydıdır.
- Bir kuralın nerede ihlal edilebileceğini belirleyin. İşi yapan çalışanla birlikte gerçek süreci adım adım inceleyin. Perakendeci için bu, bir iadeyi müşterinin talebinden onaya ve geri ödemeye kadar takip etmek anlamına gelebilir. Her maddenin tek bir sorumlusu olduğu bir risk listesi oluşturun.
- Doğal riski puanlayın. Kontrollere kredi vermeden önce olasılığı ve etkiyi değerlendirin. Puanlanmış bir kayıt oluşturmak için aşağıdaki önerilen olasılık ve etki ölçeklerini kullanın. Bu, iyi yazılmış bir politikanın önemli bir temel maruziyeti gizlemesini önler.
- Artık riski ölçün. Mevcut kontrollerin neyi önlediğini, tespit ettiğini veya düzelttiğini değerlendirin. Politika beyanları yerine test sonuçlarını, istisnaları ve destekleyici kayıtları kullanın. Çıktı, verilen kontrol kredisinin açıklamasını içeren bir artık risk derecesidir.
- İzleyin ve yeniden test edin. Göstergeler, eskalasyon kuralları ve gözden geçirme tarihleri belirleyin. Bir sonraki planlı toplantıyı beklemek yerine önemli değişikliklerden sonra yeniden değerlendirin. Çıktı, bir gözden geçirme takvimiyle eşleştirilmiş bir gösterge panelidir.
FATF Tavsiyeleri, risk temelli yararlı bir çerçeve sunar: ilgili faktörleri değerlendirin, sonuçları belgeleyin, değerlendirmeleri güncel tutun ve orantılı önlemler uygulayın. Bunların özel bağlamı kara para aklama ve terörün finansmanıdır; bir perakendecinin karşılaştığı her yükümlülük değildir.
İlk kaydı kullanışlı tutun
Yükümlülük, ihlal senaryosu, maruziyet, sorumlu, doğal derece, kontrol, test kanıtı, artık derece ve sonraki aksiyonu içeren tek sayfalık bir görünümle başlayın. Ayrıntılı kanıtları bu özetin arkasında tutun; her belgeyi özete sığdırmaya çalışmayın.
Adım adım risk değerlendirme sürecimiz, değerlendirmeyi düzenlemek için ek yapı sağlar. Pratik test basit: bir sorumlu, süreci e-postalardan yeniden kurmadan derecelendirmeyi açıklayıp kanıta ulaşabiliyor mu?
Her Uyumluluk Riski Nasıl Belirlenir ve Puanlanır
Her riski bir konu olarak değil, bir ihlal olarak tanımlayın. “Gizlilik” test edilemeyecek kadar geniştir; “pazarlama ekibi abone olmuş bir müşterinin onay kaydını getiremiyor” ise bir süreci, bir olayı ve inceleyebileceğiniz kanıtı ortaya koyar.
Şu cümle kalıbını kullanın: [Süreç] sırasında, [neden] nedeniyle [ihlal] meydana gelebilir ve bu da [sonuç] doğurabilir. Bir KDV örneğinde, eksik işlem mutabakatından kaynaklanan gecikmiş bir beyanname belirtilebilir; sonuçlar vergi danışmanınızla doğrulanır.
Belgeleme, dereceleri gözden geçirilebilir kılar. 2023'te White & Case'in küresel uyumluluk riski kıyaslama anketine katılanların %79'u belgelenmiş yolsuzlukla mücadele risk değerlendirmeleri yürüttüğünü bildirdi. Bu bulgu yolsuzlukla mücadele değerlendirmeleriyle ilgilidir, evrensel bir puanlama standardı değildir; ancak gerekçenizi açıkça ortaya koymayı destekler.
Farklı sorumluların uygulayabileceği ölçekler oluşturun
Aşağıdaki, bir KOBİ için örnek niteliğinde bir puanlama politikasıdır. Euro tutarları önerilen iç eşiklerdir; yasal cezalar veya yaptırım sonuçlarına ilişkin tahminler değildir.
- Kontrollerden önce olasılığı tanımlayın. 1: nadir, beş yılda bir defadan az; 2: düşük ihtimalli ama birkaç yıl içinde gerçekçi; 3: öngörülebilir işletme koşullarında mümkün; 4: normal operasyonlar sırasında olası; 5: neredeyse kesin, bir yıl içinde beklenen. Değerlendirme ufkunu netleştirin; böylece risk sahipleri yıllık beklentilerle ömür boyu olasılıkları birbirine karıştırmaz.
- Etkiyi kendi işletmeniz için tanımlayın. Örnek bir ölçek şöyledir: 1: 1.000 €'nun altı veya yalnızca yeniden çalışma; 2: yönetilebilir departman kaybı; 3: önemli bütçe etkisi veya kayda değer müşteri telafisi; 4: ciddi aksama veya düzenleyici kurumun ilgisi; 5: düzenleyici kurum işlemi, lisans riski veya 100.000 €'nun üzerinde kayıp. Orta kategoriler için kendi mali durumunuza göre net parasal sınırlar belirleyin; ciddi bir hukuki sonucu ortalamayla gölgelemek yerine geçerli en yüksek sonucu esas alın.
- Olasılığı etkiyle çarpın. Önerilen bu 1–5 ölçeklerinde O × E, 1 ile 25 arasında bir doğal skor üretir. Bunu bir olasılık ya da öngörülen euro cinsinden kayıp olarak değil, önceliklendirme endeksi olarak ele alın. Aynı toplamlar farklı sorunları ifade edebilir; bu yüzden iki bileşen skorunu da saklayın.
- Maruziyet boyutlarını ayrı ayrı değerlendirin. Derecelendirmeyi birleştirmeden önce müşteri, pazar, ürün veya işlem, kanal ve aracı maruziyetini kaydedin. Yüksek riskli bir pazarı ayrı bir satır veya geçersiz kılma işareti olarak görünür tutun. Başka yerlerdeki düşük riskli satışların kararı sulandırmasına izin vermeyin.
- Dayanağı ve tarihi kaydedin. İlgili süreç kayıtlarını, olay geçmişini, şikâyetleri, operasyonel değişiklikleri ve skoru veren kişinin açıklamasını ekleyin. İkinci bir gözden geçiren, derecelendirmenin neden değiştiğini anlayabilmelidir.
Teknolojiye bağımlı süreçlerde, IT Cloud Global, LLC'nin sistemler çökmeden önceki uyarı işaretleri hakkındaki kaynağı, BT ekibiyle yapılacak görüşmeler için faydalı bir başlangıç noktası sunar. İlgili her endişeyi, genel bir teknoloji riski etiketi eklemek yerine somut bir iş aksaklığına çevirin.
Skorları kararlara dönüştürün
Tekil sonuçları incelemeden önce yanıt bantlarını onaylayın. Aksi halde yöneticiler, can sıkıcı bir eylemden kaçınmak için derecelendirmeleri pazarlığa açabilir.
Risk skoru bantları ve gerekli yanıtlar
Risk bandı | Skor (O × E) | Tipik tetikleyici | Gerekli yanıt |
|---|---|---|---|
Düşük | 1–4 | Nadir, sınırlı, bir hafta içinde düzeltilebilir | Standart kontroller ve yıllık gözden geçirme |
Orta | 5–9 | Mümkün; dış ilgi çekmeyen para cezası veya yeniden çalışma | Belgelenmiş kontroller ve üç ayda bir test |
Yüksek | 10–15 | Olası; düzenleyici kurumun ilgisi veya önemli kayıp | Güçlendirilmiş kontroller, aylık izleme ve risk sahibi onayı |
Kritik | 16–25 | Neredeyse kesin; yaptırım veya büyük kayıp | Derhal eylem, üst yönetime bildirim ve haftalık gözden geçirme |
Bunlar önerilen dahili bantlardır, düzenleyici kategoriler değildir. Bu bantlardaki bazı tam sayılar, seçilen ölçek değerleri çarpılarak elde edilemez; aralıklar, yanıt politikasını kesintisiz kılar.
Karar kuralı: Çarpım daha düşük bir bant üretse bile, potansiyel olarak ağır bir hukuki sonucu üst makama bildirin.
Risk sahibi, devredilmiş yetkisi dahilinde belgelenmiş bir operasyonel riski kabul edebilir. Ancak düşük bir skoru, yasal bir yükümlülükten feragat etmek için kullanamaz.
Kontrollerin Gerçekten Çalışıp Çalışmadığını Gösteren Metrikler
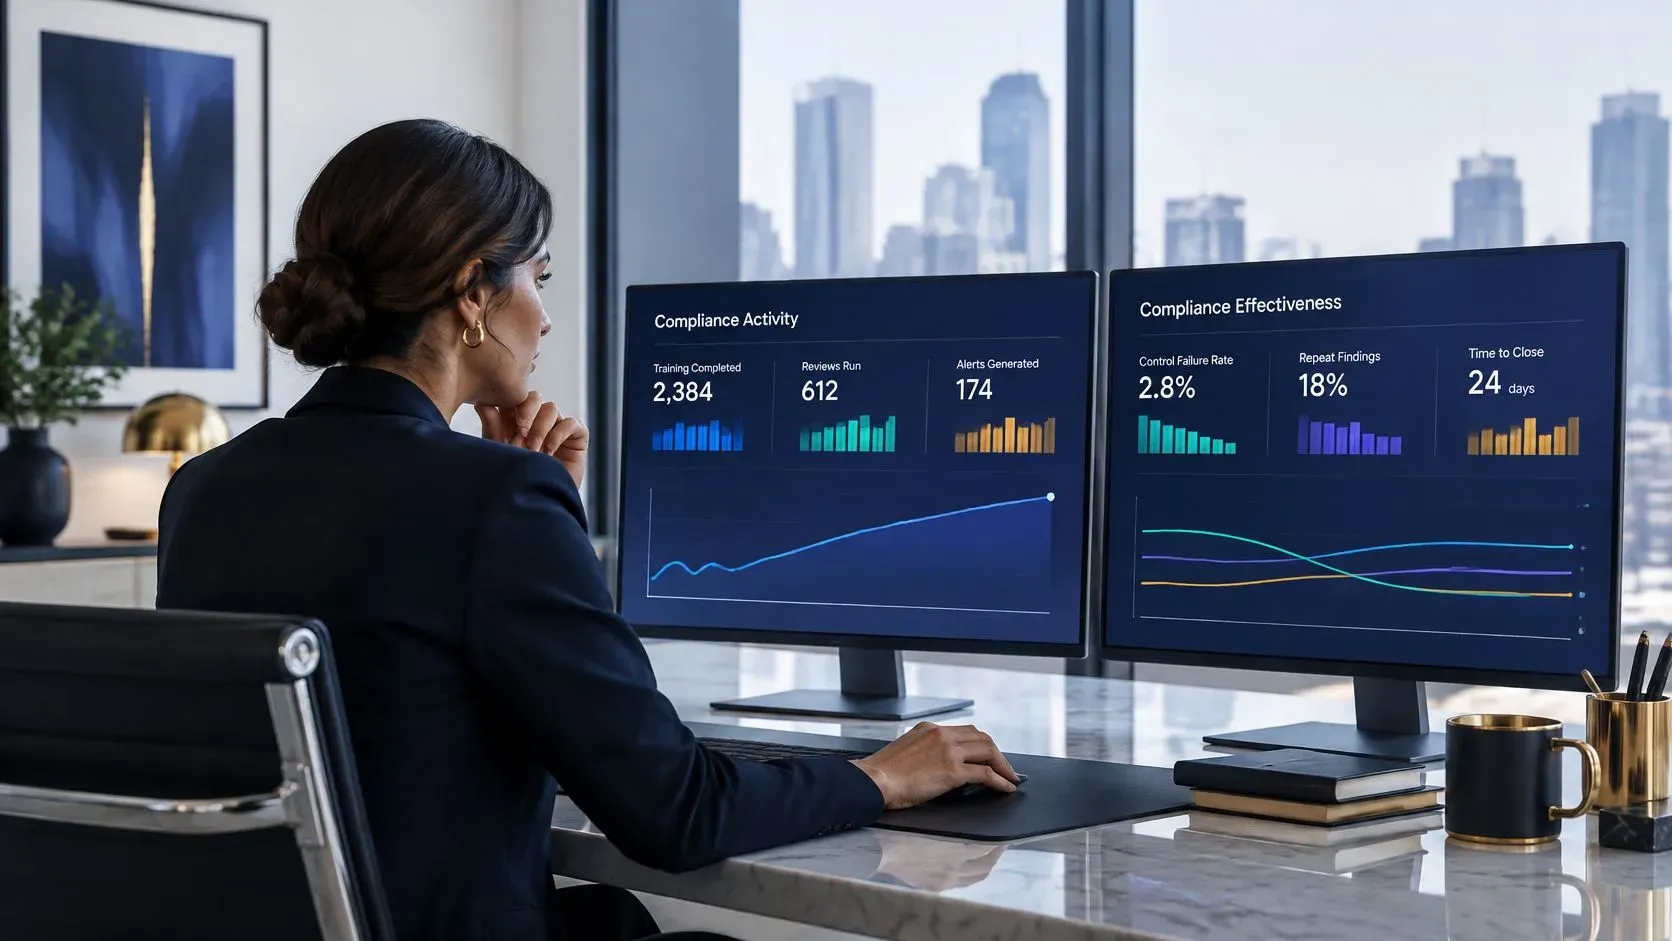
Tamamlanan eğitimler, yapılan incelemeler ve üretilen uyarılar faaliyeti ölçer. Kontrol hataları, tekrarlayan bulgular ve kanıtlanmış kapanış kanıtları ise etkinliği değerlendirmeye yardımcı olur. İkisine de ihtiyacınız var, ancak farklı soruları yanıtlarlar.
Artan bir uyarı sayısı; kötüleşen davranışı, genişleyen izleme kapsamını ya da aşırı hassas bir kuralı yansıtıyor olabilir. Riskin arttığına karar vermeden önce bunu, uyarıdan vakaya dönüşüm oranı ve örnekleme yoluyla seçilen soruşturmalarla birlikte değerlendirin.
FATF'nin risk bazlı denetim rehberi, sürekli izlemeyi, zamanında müdahaleyi ve bir çerçevenin çıktı ürettiği için çalıştığını varsaymak yerine sonuçların test edilmesini destekler. Panonuz için her göstergeyi ürün, coğrafya, müşteri türü ve kanal bazında bölümlendirin ve ilgili popülasyon büyüklüğünü yanına ekleyin.
Açık paydalarla bir skor kartı oluşturun
Aşağıdaki eşikler örnek başlangıç hedefleridir; kaynağı belirli sektör kıyas değerleri değildir. Bunları kendi başlangıç düzeyinize, bağımsız testlere, risk iştahınıza ve geçerli gerekliliklere göre kalibre edin.
Temel risk göstergeleri, formüller ve gözden geçirme sıklığı
Gösterge | Formül | Başlangıç hedefi | Gözden geçirme sıklığı |
|---|---|---|---|
Gecikmiş yüksek riskli incelemeler | Gecikmiş yüksek riskli incelemeler ÷ raporlama döneminde yapılması gereken yüksek riskli incelemeler × 100 | %5'in altında | Aylık |
Temel kontrol hata oranı | Başarısız temel kontrol testleri ÷ tamamlanan temel kontrol testleri × 100 | %10'un altında | Üç aylık |
Tekrarlayan bulgular | Önceki denetimden tekrarlanan bulgular ÷ toplam bulgular | Her döngüde azalan | Her denetimde |
Uyarıdan vakaya dönüşüm | Kanıtlanmış vakalara yükseltilen uyarılar ÷ değerlendirilen uyarılar × 100 | Uyarılar azalırken sabit veya artan | Aylık |
Bir sorunu kapatmak için medyan süre | Tespitten belgelenmiş kapanışa kadar geçen medyan gün sayısı | Çeyrekten çeyreğe azalan | Aylık |
İyileştirme yaşlanması | Onaylanan son tarihini aşan açık iyileştirme kalemleri ÷ tüm açık iyileştirme kalemleri × 100 | %10'un altında | Aylık |
Hariç tutulanları ve raporlama kesim tarihlerini bir metrik sözlüğünde tanımlayın. Payda boş olduğunda “hesaplanamaz” gösterin ve azalan iş yükü çözülmemiş işleri gizlemesin diye yüzdelerin yanında gecikmiş kalem sayılarını da gösterin.
Eğitim konusunda, VideoLearningAI'nin uyumu tamamlanma oranlarının ötesinde izleme üzerine tartışması, skor kartına yararlı bir tamamlayıcı sunar. Katılım kayıtlarını senaryo değerlendirmeleriyle ve çalışanların ilgili prosedürü uygulayıp uygulamadığına dair kontrollerle birlikte kullanın.
Kalıntı riski kesinmiş gibi davranmadan hesaplayın
Basit bir yönetim hesaplaması şöyledir:
Kalıntı risk endeksi = içsel skor × (1 − kanıtlanmış kontrol etkinliği payı).
Bu payı, ilgili kontrollerin en son testlerinden belirleyin. Kontrollerin önemi farklıysa, test etmeden önce ağırlıklandırın; küçük bir idari kontrole, kritik bir onayla aynı etkiyi vermeyin. Test edilmemiş kontroller hiçbir puan almaz.
Bu, kalibre edilmiş bir kayıp modeli değil, yön gösteren bir endekstir. Testleri geçmek tam koruma sağlandığını kanıtlamaz; bu nedenle belgelenmiş bir belirsizlik tabanı bırakın ve ihmal edilebilir görünen her kalıntı skorunun gözden geçirilmesini zorunlu kılın.
Bir kontrol, bir politika numarasına sahip olduğu için değil, maruziyeti azalttığine dair kanıt sunduğu için puan hak eder.
Önceki derecelendirmeleri, son bir yılda gözlemlenen olaylar ve ramak kala vakalarla geriye dönük test edin. Olay yaşanmamış yüksek dereceli riskleri de, ciddi olay yaşanmış düşük dereceli riskleri de inceleyin; her iki örüntü de önlemeyi, sınırlı gözlemi veya hatalı kalibrasyonu yansıtıyor olabilir.
Başarısızlık oranlarını tekrarlayan bulgularla birlikte okuyun. Sabit kalan başarısızlıklar ve artan tekrar, ekiplerin nedeni gidermeden tekil vakaları kapattığını gösterir.
KOBİ'ler için uyum raporlamasını otomatikleştirirken kaynak kayıtları, hesaplama tanımlarını, test tarihlerini ve yönetim açıklamalarını saklayın. Kullanışlı bir panoyu desteksiz bir güvenceye dönüştürmeden uyum riskini ölçmenin yolu budur.
Sürekli İzleme ve Yeniden Değerlendirme Nasıl Kurulur
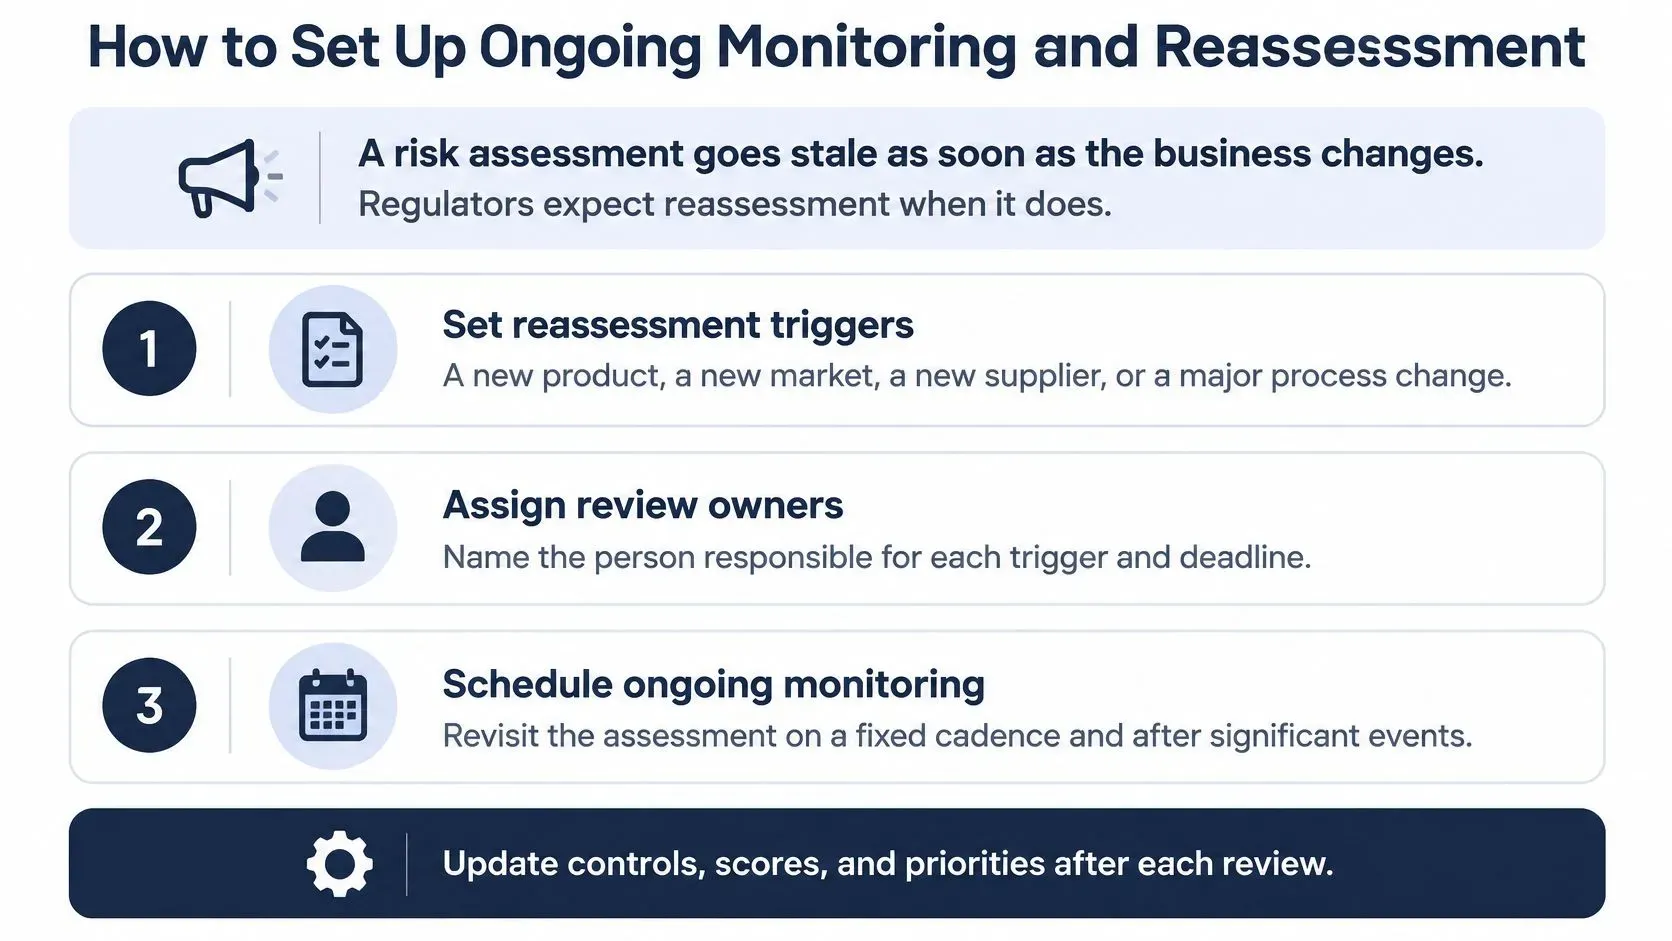
İş değiştiğinde risk değerlendirmesi eskir. Yeni bir satış kanalı işlem akışlarını değiştirebilir, bir tedarikçi değişikliği kanıta erişimi zayıflatabilir, revize edilmiş bir ürün eski kaydın kapsamadığı yükümlülükler doğurabilir.
ABD Adalet Bakanlığı'nın Kurumsal Uyum Programlarının Değerlendirilmesi belgesi; değerlendirme ölçütlerinin düzenli olarak güncellenip güncellenmediğini, incelemelerin operasyonel verilere sürekli erişim kullanıp kullanmadığını ve bulguların politika, prosedür ve kontrollerde değişiklik doğurup doğurmadığını sorar. Bunlar yararlı tasarım soruları olup her KOBİ'nin aynı gereklilikleri taşıdığı anlamına gelmez.
Olaylara ve takvim incelemelerine farklı görevler verin
Takvim incelemesi, bir şeyin değişip değişmediğini sorar. Tetikleyici ise takvim dışı bir karar gerektiren belirli bir olayı tanımlar. İkisini de sürdürün; aşağıdakini önerilen bir işleyiş rutini olarak kullanın.
- Yeniden değerlendirme tetikleyicilerini belirleyin. Yeni bir ürünü, pazarı, kanalı, tedarikçiyi, mevzuat değişikliğini veya doğrulanmış bir olayı dahil edin. Her olayı bildirecek kişiyi ve yeniden değerlendirmenin kapsamına kimin karar vereceğini belirleyin.
- Kayıtların desteklediği yerlerde izleme kuralları çalıştırın. Gecikmiş incelemeleri, olağandışı işlemleri, eksik onayları ve süresi dolmuş kanıtları mümkün olduğunda otomatik olarak işaretleyin. İstisnaları, kimsenin bakmadığı ortak bir gelen kutusuna değil, adı belli bir kuyruk sahibine yönlendirin.
- Panoyu risk sahipleriyle aylık inceleyin. Eşik aşımlarını, değişen maruziyeti ve geciken aksiyonları tartışın. Kararı, sorumlu kişiyi ve son tarihi kaydedin; yönetim bir istisnayı kabul ederse gerekçesini de ekleyin.
- Kilit kontrolleri üç ayda bir yeniden test edin. İlgili pazarlardan, kanallardan, personelden ve istisna yollarından gerçek kayıtlardan örneklem alın. Hem tasarımı (kontrol başarısızlığı önleyebilir mi), hem de işleyişi (çalışanlar doğru uyguladı mı) doğrulayın.
- Yılda bir kez ve bir tetikleyiciden sonra yeniden değerlendirin. Mevcut ve önceki skorları karşılaştırın, değişimleri açıklayın ve değişen öncelikleri onaylayın. Önceki değerlendirmenin üzerine yazarak geçmişi yeniden yazmaktan kaçının.
Finansal hizmetler için finans ekipleri için risk temelli uyum, izleme yoğunluğunu maruziyetle eşleştirmeye odaklı bir örnek sunar. Aynı disiplini tedarikçi ve yapay zeka bağımlılıklarına da uygulayın: sistem sahibini, ilgili veri akışlarını, alt yüklenici değişikliklerini ve olay yükseltme yolunu belirleyin.
Hızın yanı sıra kapsamı da izleyin
ABD Çevre Koruma Ajansı'nın 2025 mali yılı uyum güvencesi sonuçları, 14.000'den fazla uyum izleme faaliyetini ve denetim raporlarının %85'inin zamanında yayımlandığını bildiriyor. Bunlar ajansın operasyonel ölçütleridir, KOBİ performans hedefleri değildir; önemleri, kapsamın zamanlılıkla birlikte ele alınmasıdır.
İşletmeniz için, önemli işlemler kuyruğa hiç girmiyorsa hızlı bir soruşturma kuyruğunun pek anlamı yoktur. İzlenen popülasyonu kaynak sistemle mutabık hale getirin ve daha hızlı kapanışı kutlamadan önce eksik kayıtları inceleyin.
2025 vaka çalışmamız, KOBİ'ler için yapay zeka destekli bir veri analitiği platformu olan Electe'yi kullanarak finansal raporlamayı otomatikleştiren ve gerçek zamanlı mevzuat uyumunu sağlayan bir Finans şirketini anlatıyor. Yönetim dersi, raporlamayı operasyonel kararlara bağlarken sorumlu insan incelemesini korumaktır.
Panolardaki kişisel bilgileri, inceleyicinin ihtiyaç duyduğu kadarla sınırlayın. Müşteri veya çalışan kayıtlarını dışa aktarılan sunumlarda dolaştırmak yerine rol tabanlı erişim, uygun saklama süreleri ve kısıtlı kanıt depolama uygulayın.
Yaygın Ölçüm Hataları ve Nasıl Düzeltilir
“Bildirilen olay yok” sonucunu “düşük risk” olarak sunmak cazip gelir. Oysa bu, çalışanların endişelerini bildirmediği, izlemenin ilgili faaliyeti kaçırdığı veya kimsenin olay kaydını operasyonel kayıtlarla mutabık hale getirmediği anlamına da gelebilir.
Bu ayrım, güven verici sayılar kadro planlamasını veya kontrol bütçelerini etkilediğinde en çok önem kazanır. Gözetimi azaltmadan önce ölçüm sürecini sorgulayın.
Skoru değiştirmeden önce belirtiyi teşhis edin
- Sessiz olay kaydı. Belirti, kayda değer bir risk maruziyetine rağmen çok az usulsüzlük bildirilmesidir. Neden, zayıf tespit ya da zor bildirim olabilir. Tespiti, kontrollü bir ortamda onaylı sentetik veya önceden hazırlanmış vakalarla test edin; çalışanların bunları tanıdığını, yükselttiğini ve belgelediğini, canlı müşteri zararı oluşturmadan doğrulayın.
- Çözülmemiş sorunlara rağmen yeşil tamamlama panosu. Eğitim ve inceleme görevleri zamanında tamamlanıyor, ancak bilinen zayıflıklar tekrar ortaya çıkıyor. Neden, düzeltici eylem yerine görev kapanışının ölçülmesidir. Tekrarlayan bulguları ayrı raporlayın ve altta yatan sürecin değiştiğine dair kanıt isteyin.
- Rahatlatıcı şirket ortalaması, sorunlu bir pazar. Genel sonuç kabul edilebilir görünürken şikâyetler veya istisnalar belirli bir lokasyonda yoğunlaşıyor. Toplulaştırma, karar verilmesi gereken noktayı gizliyor. İlgili sorumluya pazara özel bir görünüm sunun ve şirket genelinde bir güvence beyanı yerine yerel bir eylem planı isteyin.
- Güvenli sayılan boş alanlar. Eksik tedarikçi kanıtı veya erişilemeyen işlem kayıtları sıfır maruziyet olarak görünüyor. Neden, bilgi yokluğunu risk yokluğuyla karıştıran bir raporlama varsayılanıdır. Ayrı bir veri boşluğu kalemi oluşturun, bir sorumlu atayın ve desteklenmeyen kontrol puanını vermeyin.
- Büyümeden sonra dondurulmuş eşikler. Hacimler, ürünler ve bağımlılıklar değişmiş olsa da pano yeşil kalıyor. Neden, eskimiş bir kalibrasyondur. Eşik mantığını yıllık yeniden değerlendirmede ve büyüme ölçülen maruziyeti değiştirdiğinde gözden geçirin.
Eksik kanıt, yönetilmesi gereken bir belirsizliktir; olumlu bir sonuç değildir.
Sınırlı geçmişi dürüstçe ele alın
Kayıtlı olay sayısı az olan bir KOBİ, skorlarının istatistiksel olarak kesin olduğunu varsaymamalıdır. Yargıya dayalı tahminleri etiketleyin, hangi kanıtın eksik olduğunu belirtin ve makul arızaları ile sonuçlarını incelemek için senaryolar kullanın.
Basel Komitesi'nin operasyonel risk rehberi, kuruma özgü geçmişlere, iş profillerine ve ciddi kayıplara dikkat edilmesine vurgu yapar. Bankacılık bağlamı, karmaşık bir modelin bir KOBİ'ye aktarılmasını haklı çıkarmaz; ancak önemli olayları gizleyen ortalamalara karşı çıkmayı destekler.
Pratik bir senaryo çalıştayı yapın: sorumlu çalışan yoksa, bir tedarikçi kayıt sağlamayı bırakırsa veya otomatik bir kontrol haber verilmeden çalışmayı durdurursa ne olacağını sorun. Tespit süresini, mevcut yedek kontrolleri, olası aksamayı ve yönetimin vermesi gereken kararları kaydedin.
Bu ölçümler uyum kararlarını destekler. Nitelikli bir hukuk veya uyum uzmanının tavsiyesinin yerini tutmaz; özellikle yükümlülükleri belirlerken, bir olayı yorumlarken veya dış raporlama gerekip gerekmediğine karar verirken.
Bu Çeyrekte Pilot Bir Skorlama Turu Yapın
Şirket genelinde bir yaygınlaştırma yerine sınırlı bir pilotla başlayın. Anlamlı yükümlülükleri olan, kayıtlarına erişilebilen ve düzeltmeleri onaylayabilecek bir sorumlusu bulunan bir ürün hattı veya pazar seçin. Kimse kanıtlarına ulaşamıyorsa, en karmaşık alan her zaman en iyi başlangıç noktası değildir.
Pilot, yöntemin yalnızca faydasını değil maliyetini de test etmenizi sağlar. Bir metriği sürdürmek, desteklediği kararı vermekten daha fazla çaba gerektiriyorsa, genişletmeden önce veri toplama yöntemini basitleştirin.
Önerilen 30 günlük planı kullanın
1. Hafta, yükümlülük kaydını oluşturun. Pilot kapsamındaki ilgili her kanunu, standardı ve sözleşmeyi bir sorumlu ve kanıt konumuyla listeleyin. Yorum sorularını, varsayımları kayda gömmek yerine uygun danışmanla çözün.
2. Hafta, süreçleri gezin ve arızaları skorlayın. İşi yapan çalışanlarla konuşun ve gerçek devir teslimleri inceleyin. Önerilen 1–5 olasılık ve etki ölçeklerini uygulayın, gerekçeyi kaydedin ve başka bir gözden geçirenden tutarsız derecelendirmeleri sorgulamasını isteyin.
3. Hafta, en önemli üç kontrolü test edin. Rutin işlemleri ve istisnaları içeren kayıtlar seçin. Başarısızlıkları belgeleyin, geçici artık risk derecelerini hesaplayın ve doğrulanmış kanıtı yönetim tahminlerinden ayırın.
4. Hafta, eşikler ve gözden geçirme tarihlerinde uzlaşın. Her göstergeye bir sorumlu, payda, yükseltme yolu ve ilk gözden geçirme tarihi verin. Çözülmemiş anlaşmazlıkları, e-tablo yorumlarında gizli bırakmak yerine uyum sorumlusuna götürün.
Önemli Noktalar
- Skorlanmış bir kayıt tutun. Pilottaki her riskin bir sorumlusu, kanıtı ve belgelenmiş bir yanıtı olmalıdır.
- Karara hazır bir pano sürdürün. Yalnızca renkli durum göstergeleri değil, eşikleri ve yükseltme eylemlerini de ekleyin.
- Doğrulanmış zayıflıklara öncelik verin. Önce düzeltilecek kontrollerin, son tarihleri ve yeniden test kriterleriyle kısa bir listesini hazırlayın.
- Genişletmeden önce gözden geçirin. Uyum sorumlusuyla pilot sonuçları toplantısını planlayın, ardından bir sonraki pazara genişletip genişletmeyeceğinize karar verin.
Daha kapsamlı uygulama planlaması için Fabio Lauria, Şubat 2026'da karar çerçeveleri, ROI hesaplamaları ve uygulama kılavuzlarını kapsayan ücretsiz AI for European SMEs: The 2026 Playbook teknik incelemesini yayımladı.
Uyum riskini nasıl ölçeceğinizi bilmek; neyin başarısız olabileceğini, bir kontrolün neden puan hak ettiğini ve yönetimin bundan sonra ne yapacağını açıklayabilmek demektir. Pilotu başlatmadan önce kapsamını uyum sorumlunuzla doğrulayın ve sonuç gözden geçirmesini takvime ekleyin. Bu içerik genel bir rehberdir, hukuki tavsiye değildir; yükümlülüklerinizi nitelikli hukuk veya uyum uzmanlarının teyit etmesi gerekir.
ELECTE, KOBİ'lerin operasyonel kayıtlarını uyum içgörülerine dönüştürmesine yardımcı olmak için yapay zekâ destekli analizler, otomatik raporlar ve panolar sunar. Pilot sicil güncellemelerini, KRI hesaplamalarını ve aylık incelemeleri nasıl destekleyebileceğinizi görmek için ELECTE sayfasını ziyaret edin; uyum kararlarının sorumluluğu ise ekibinizde kalsın.
Yorumlar
Henüz yorum yok — konuşmayı başlatın.