Qu'est-ce que l'évaluation des risques et pourquoi c'est essentiel en 2026
Découvrez ce qu'est l'évaluation des risques, comment elle fonctionne étape par étape, et pourquoi la surveillance pilotée par l'IA transforme la gestion des risques financiers et opérationnels des PME en 2026.

L'évaluation des risques est un processus structuré qui identifie les menaces potentielles, estime leur probabilité et leur impact, et guide les décisions de traitement afin que vous agissiez sur la base de preuves plutôt que d'instinct. En termes formels, elle est devenue une discipline reproductible pour transformer l'incertitude en priorités, et non un simple jugement ponctuel.
Vous en pratiquez peut-être déjà une version lorsque vous validez un fournisseur, lancez une campagne ou approuvez un nouveau système. La différence tient à ce que vous vous fiiez à votre intuition ou que vous utilisiez un processus permettant de comparer les risques, de documenter le raisonnement, et de revoir la décision lorsque les conditions changent.
Une définition concrète que vous pouvez utiliser dès aujourd'hui
Un responsable des opérations d'une petite entreprise a un jour choisi un fournisseur parce que le nom lui était familier et que le discours commercial semblait solide. Six mois plus tard, un dépôt financier manquant a révélé des problèmes qui auraient pu être détectés plus tôt, avant la signature du contrat et le début des travaux.
C'est cet écart que l'évaluation des risques est censée combler. Une évaluation formelle demande ce qui pourrait mal tourner, à quel point c'est probable, quelle serait la gravité de l'effet, et ce que vous devriez faire à ce sujet, ce qui explique pourquoi elle commence par l'identification, se poursuit avec l'analyse et l'évaluation, puis se termine par des décisions de traitement.
Les quatre éléments qui la rendent exploitable
L'identification nomme la menace. L'analyse estime comment elle pourrait se produire et quelle pourrait être l'ampleur de l'effet. L'évaluation compare ce résultat à vos critères ou à votre appétence au risque. Le traitement détermine s'il faut éviter, réduire, transférer ou accepter le risque.
Cette structure compte parce qu'elle empêche les équipes de confondre une inquiétude vague avec une décision. La même logique s'applique que vous examiniez un fournisseur logiciel, ouvriez un nouveau canal de vente, ou vérifiiez un partenaire marketing. Une ressource pratique comme la gestion des risques des conducteurs de flotte au Royaume-Uni montre la même idée dans un contexte différent, où la tâche consiste à identifier l'exposition avant qu'elle ne se transforme en perte évitable.
Règle pratique : si vous ne pouvez pas expliquer la menace, la probabilité, l'impact et l'action en termes simples, votre évaluation n'est pas encore complète.
Pour les équipes ayant besoin d'un flux de travail reproductible, la page évaluation des risques d'ELECTE reflète la même logique dans un contexte professionnel. L'objectif n'est pas de rendre le risque compliqué. C'est de rendre la décision défendable.
Comment l'évaluation des risques est devenue une discipline formelle
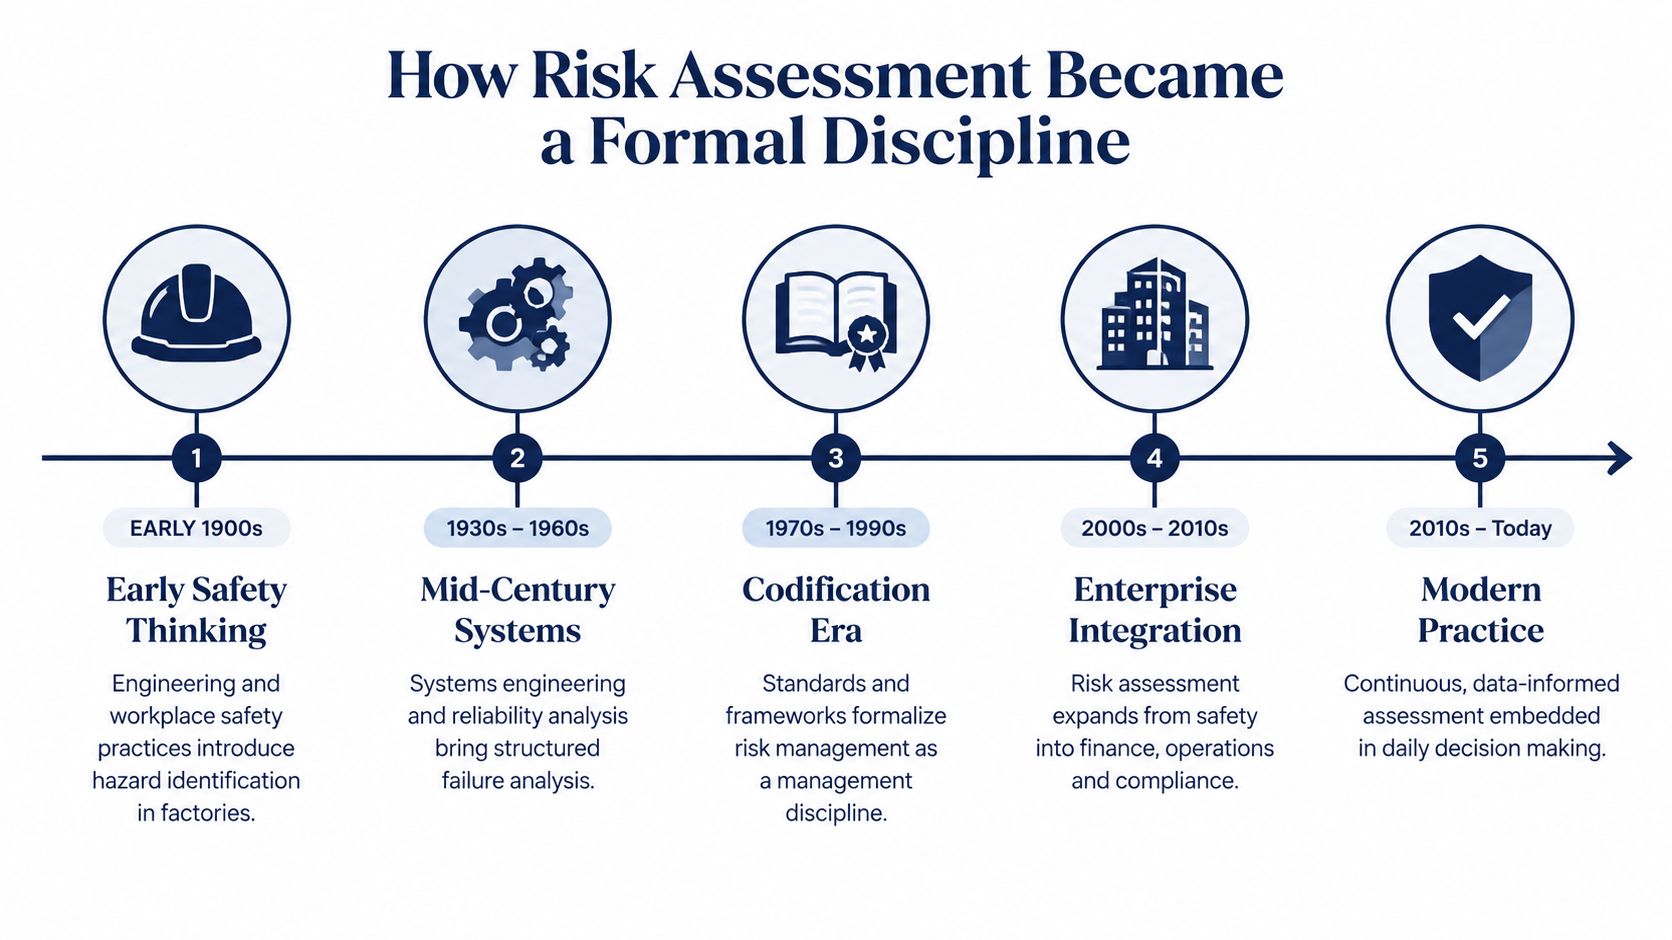
Une évaluation concrète n'a pas commencé dans les salles de conseil. Elle a débuté là où l'échec avait des conséquences visibles, dans la sécurité, l'ingénierie et la santé publique, avant de s'étendre aux politiques publiques, à la finance et aux opérations, à mesure que les organisations avaient besoin d'une méthode reproductible pour comparer un risque à un autre.
Un tournant majeur a été le rapport du National Research Council de 1983, Risk Assessment in the Federal Government: Managing the Process, souvent appelé le Red Book. Il a contribué à définir les étapes qui structurent encore la pratique moderne Résumé PubMed du rôle historique du Red Book. En santé au travail, la norme ISO 1999 a également montré comment le domaine a évolué vers des méthodes plus structurées et quantitatives pour estimer la perte auditive liée au bruit à partir de données d'exposition. Plus tard, le NIOSH a publié des lignes directrices formelles, NIOSH Practices in Occupational Risk Assessment, montrant que la méthode était devenue établie plutôt qu'improvisée.
Pourquoi ce changement compte pour les entreprises
Les orientations modernes décrivent l'évaluation des risques comme un processus systématique qui identifie les sources de risque, les menaces, les dangers et les opportunités, estime comment ils pourraient survenir, et évalue leur importance au regard de critères pertinents Principes fondamentaux de la SRA. Cela transforme le travail sur le risque en un flux de travail, et non en un simple ressenti.
Ces mêmes principes situent également l'évaluation dans un cycle plus large comprenant la définition du contexte, l'identification, l'analyse, la planification des réponses et le suivi. Ils considèrent les méthodes statistiques et bayésiennes comme des outils normaux dans ce processus. Pour les entreprises, l'idée pratique est simple. Il ne s'agit pas de savoir si chacun se sent à l'aise avec la décision. Il s'agit de savoir quelles preuves la soutiennent, et ce qui changerait votre point de vue à l'arrivée de nouvelles preuves.
L'évaluation des risques n'est pas la même chose que l'analyse des écarts. L'analyse des écarts demande dans quelle mesure la performance actuelle est en deçà d'un objectif. L'évaluation des risques demande ce qui pourrait se produire, à quel point c'est probable, et quelle serait l'ampleur de l'impact si cela se produisait. Un détaillant peut avoir un écart clair entre le reporting actuel et le reporting souhaité, alors que le véritable risque peut se situer dans la fraude au paiement, la concentration des fournisseurs, ou la fuite de données clients.
Cette différence prend d'autant plus d'importance que la surveillance devient continue. Les évaluations annuelles peuvent donner l'impression d'un instantané. La surveillance pilotée par l'IA transforme le processus en signaux en temps réel, ce qui correspond au fonctionnement des PME, avec des fournisseurs qui changent, une demande qui évolue, et des décisions plus rapides. La chronologie ci-dessous montre comment cette discipline est passée des premiers travaux formels à aujourd'hui Une infographie chronologique montrant l'évolution de l'évaluation des risques en tant que discipline formelle, des années 1900 à aujourd'hui.
Les trois étapes clés de chaque évaluation
Un exemple concret : un détaillant de taille moyenne qui prévoit de lancer un nouveau canal de vente en ligne. L'équipe commence par recenser les expositions susceptibles d'affecter le lancement, puis les traite dans l'ordre.
Étape un, l'identification
Le détaillant dresse la liste des sources d'exposition spécifiques, telles que la concentration des fournisseurs, la fraude au paiement, le risque de change, les changements réglementaires et les fuites de données clients. Cette liste constitue l'inventaire des risques, pas la conclusion.
La norme ISO 31000 considère cela comme la première étape de l'évaluation des risques, après que l'organisation a défini le périmètre, le contexte et les critères ISO 31000 framework overview. Si un risque important n'est jamais inscrit sur la liste, l'analyse ultérieure ne fera que gagner en rapidité dans la mauvaise direction.
Étape deux, l'analyse et l'évaluation
Une fois les risques identifiés, l'équipe estime comment chacun pourrait se produire et ce qu'il pourrait coûter. Les recommandations basées sur l'ISO 31000 indiquent que l'analyse doit prendre en compte la source du risque, le domaine d'impact, l'événement, ses causes et ses conséquences, le caractère interne ou externe de la source, la probabilité et les contrôles déjà en place ISO 31000 risk management basics.
L'évaluation vient ensuite. L'équipe compare les résultats à des critères formels, y compris les exigences légales et réglementaires, afin de décider quels risques nécessitent un traitement et lesquels peuvent être acceptés ISO 31000 framework overview.
Une manière simple de garder cette séquence claire est la suivante :
- Identifier les expositions liées au nouveau canal.
- Analyser la probabilité de chacune, et la gravité du résultat qui en découlerait.
- Évaluer le résultat au regard de l'appétit pour le risque, des exigences de conformité et des priorités de l'entreprise.
Cet ordre compte, car il sépare la découverte du jugement. Un registre des risques n'est pas une liste de tâches. C'est une carte de décision, tandis que l'analyse des écarts pose une question totalement différente : où la performance actuelle est-elle en deçà d'un objectif.
Transformer le risque en un score exploitable
Un score est utile lorsqu'il vous permet de comparer une exposition à une autre. C'est pourquoi de nombreuses équipes utilisent une matrice combinant la probabilité et la conséquence en une notation simple.
Comment le score fonctionne en pratique
Le principe est simple. Sur un axe, vous évaluez la probabilité que l'événement se produise. Sur l'autre, vous évaluez la gravité de la conséquence. Les matrices de risque pratiques utilisent souvent des échelles à 4 ou 5 niveaux, et elles convertissent la combinaison en un score classé qui aide à établir les priorités FMEA-based risk assessment overview.
Par exemple, un e-mail de phishing atteignant un employé du service comptes fournisseurs pourrait se retrouver dans une bande de priorité plus élevée qu'une inondation de la salle des serveurs, si les contrôles contre l'inondation sont déjà solides et que la voie du phishing est faiblement contrôlée. Le score n'est pas le verdict, c'est le signal qui vous aide à décider où agir en premier.
Probabilité | Conséquence | Score combiné | Niveau de contrôle requis |
|---|---|---|---|
Faible | Faible | Faible | Surveiller et réexaminer |
Faible | Élevée | Moyen | Renforcer les contrôles dans la mesure du possible |
Élevée | Moyenne | Élevé | Ajouter rapidement des contrôles ciblés |
Élevée | Élevée | Critique | Traiter immédiatement avec le contrôle le plus strict possible |
Pourquoi le score détermine le choix du contrôle
La sécurité au travail utilise une hiérarchie des mesures de contrôle qui classe les réponses de l'élimination et de la substitution jusqu'aux contrôles techniques, aux avertissements, aux contrôles administratifs, et aux EPI résumé de la hiérarchie ASSP et CCOHS. Cet ordre compte car le contrôle le plus sûr est généralement celui qui élimine le danger à la source.
Évaluez d'abord le risque, puis demandez-vous quel niveau de contrôle lui correspond. Ne commencez pas par le contrôle que vous possédez déjà.
Pour les équipes souhaitant comprendre les mécanismes derrière la notation basée sur des scénarios, comment fonctionne la simulation de Monte Carlo est une étape suivante utile car elle montre comment la pensée probabiliste peut soutenir des décisions plus détaillées. Dans la plupart des PME, cependant, une simple matrice suffit pour distinguer les expositions urgentes de celles qui sont gérables.
Évaluation des risques versus analyse des écarts
Beaucoup de confusion commence lorsque les gens utilisent évaluation des risques et analyse des écarts comme si ces termes signifiaient la même chose. Ce n'est pas le cas.
Un exemple lié au RGPD rend la différence claire. L'évaluation des risques part des données que vous détenez et se demande ce qui pourrait mal se passer, quelle est la probabilité, et quelle serait la gravité de l'impact. Cela vous donne une liste hiérarchisée, peut-être une violation de base de données clients, peut-être un ordinateur portable non chiffré perdu, peut-être un sous-traitant tiers défaillant.
Même scénario, question différente
L'analyse des écarts part des exigences du RGPD et se demande quels contrôles vous avez déjà par rapport à ce qui manque. Le résultat est différent. Au lieu d'une liste de menaces, vous obtenez une liste de mesures correctives, comme l'absence de DPO nommé ou une politique de conservation manquante.
C'est pourquoi les programmes matures utilisent les deux. L'évaluation des risques est prospective et guidée par les menaces. L'analyse des écarts est guidée par les normes et rétrospective. L'une vous indique où se situe l'exposition. L'autre vous indique où vos contrôles sont insuffisants.
Utilisez l'évaluation des risques lorsque vous devez décider de ce qui compte le plus. Utilisez l'analyse des écarts lorsque vous devez prouver ce qui manque.
Si vous ne savez pas par lequel commencer, utilisez cette règle : évaluez d'abord le risque, puis testez les écarts de contrôle qui comptent le plus. Cette séquence vous évite de perdre du temps à combler des écarts de faible priorité alors qu'une exposition à fort impact reste active.
Évaluation des risques dans la finance et le commerce de détail
La même logique fonctionne que vous prêtiez de l'argent ou vendiez des vêtements. Les détails changent, mais la structure reste la même.
La finance applique la méthode à l'exposition au crédit
Une coopérative de crédit régionale examine son portefeuille de crédit à la consommation et remarque une probabilité de défaut croissante parmi les emprunteurs indépendants après un changement des signaux macroéconomiques. L'équipe resserre les seuils de souscription et révise les plafonds d'exposition, car l'évaluation leur a donné un signal clair avant que les pertes ne deviennent évidentes.
L'évaluation formelle justifie son utilité en forçant l'équipe de crédit à nommer l'exposition, à la classer par rapport à la tolérance, et à y associer une action avec un responsable et une date de révision. Sans cette structure, la discussion reste vague et la réponse arrive trop tard.
Le commerce de détail utilise la même logique pour l'inventaire et les promotions
Un détaillant de mode indépendant applique la même approche à l'inventaire et aux promotions. Il identifie le risque de rupture de stock et de surstock sur les lignes saisonnières, analyse les données de rotation des ventes de l'année précédente et les délais de livraison des fournisseurs, puis évalue quels SKU méritent un stock de sécurité plus élevé et lesquels nécessitent des démarques plus importantes.
Le résultat est concret. L'équipe utilise la même structure de décision dans un environnement opérationnel différent, ce qui explique précisément pourquoi l'évaluation des risques s'adapte si bien à travers les fonctions.
Le fil conducteur est simple :
- Nommez le risque avant d'en débattre.
- Évaluez la probabilité et l'impact avant de débattre de la solution.
- Attribuez le traitement avant que le problème ne disparaisse dans la réunion suivante.
Comment l'IA transforme la surveillance des risques
Les évaluations traditionnelles suivent souvent un cycle trimestriel ou annuel. Cela fonctionne pour des environnements stables, mais cela laisse des failles lorsque les transactions, les fournisseurs, les clients et les systèmes changent chaque jour. L'IA et l'automatisation réduisent cet écart en transformant l'évaluation des risques en un signal continu plutôt qu'en une revue périodique.
Ce qui change quand les données circulent en continu
Grâce à l'ingestion de données en temps réel, à la détection de tendances et au signalement d'anomalies, une équipe peut surveiller les transactions, les expositions de crédit, les performances des fournisseurs et le comportement des clients au fur et à mesure qu'ils se produisent. Les tableurs statiques perdent en pertinence lorsque le volume augmente, car une personne ne peut pas vérifier chaque ligne assez vite pour repérer le changement de tendance.
C'est aussi là que la révision humaine reste essentielle. L'IA peut classer les alertes et mettre en évidence les activités inhabituelles, mais quelqu'un doit valider le signal, en interpréter le contexte et décider si le problème est un risque réel ou simplement du bruit. Pour un examen plus approfondi des enjeux liés aux modèles et à leur usage, l'article sur les risques des LLM en analytique est une lecture utile, car il montre pourquoi la supervision reste indispensable dans le processus.
Ce dont les PME ont besoin en matière d'outils
Les PME n'ont généralement pas besoin d'un service risque lourd. Elles ont besoin d'une couche qui se connecte aux systèmes comptables ou de point de vente existants, fait remonter des signaux classés par priorité, et documente ce qui a changé pour que la révision ne se perde pas dans les e-mails. En ce sens, ELECTE peut s'intégrer aux côtés d'autres outils de surveillance comme une option parmi d'autres pour transformer les données opérationnelles en rapports automatisés, alertes d'anomalies et signaux de risque récurrents, en particulier lorsqu'une équipe veut que le processus reste léger.
Pour les lecteurs qui souhaitent une visualisation concrète de cette idée, le guide sur l'identification des erreurs et des opportunités montre comment la détection d'anomalies peut accélérer la revue. L'essentiel est que l'IA ne remplace pas l'évaluation des risques. Elle maintient l'évaluation en vie entre les réunions formelles.
Points clés à retenir et prochaines étapes
Qu'est-ce que l'évaluation des risques en termes simples ? C'est une méthode structurée pour identifier les menaces, estimer leur probabilité et leur impact, les évaluer selon vos critères, et choisir le bon traitement. C'est ce qui transforme une inquiétude vague en une décision que vous pouvez défendre.
Le deuxième grand changement est opérationnel. L'IA permet désormais de passer d'évaluations ponctuelles à une surveillance en continu, afin que l'évaluation des risques puisse suivre le rythme des PME qui ne fonctionnent pas selon un calendrier annuel bien défini. La troisième distinction est tout aussi importante : l'évaluation des risques cherche à savoir ce qui pourrait mal tourner, tandis que l'analyse des écarts cherche à savoir ce qui manque par rapport à la norme.
Voici cinq actions que vous pouvez entreprendre cette semaine :
- Listez vos dix principaux risques. Restez concret, pas de catégories sans exemples.
- Évaluez trois d'entre eux avec une matrice simple 4x4. Utilisez la probabilité et la conséquence, puis comparez le résultat.
- Rédigez une mesure d'atténuation pour chaque élément à haut risque. Si vous ne pouvez pas nommer le traitement, l'évaluation n'est pas terminée.
- Attribuez un responsable et une date de révision. Un risque sans responsabilité devient un bruit de fond.
- Vérifiez le potentiel de surveillance de vos outils existants. Repérez les données comptables, de point de vente, de CRM ou de workflow que vous collectez déjà.
La meilleure première évaluation est celle que votre équipe mettra réellement à jour.
Si vous faites encore cela manuellement, c'est bon signe : le processus est prêt pour l'automatisation. Commencez avec les données que vous avez déjà, puis cherchez des moyens de les transformer en une vue des risques en temps réel plutôt qu'en un tableur statique.
ELECTE aide les PME à transformer leurs données d'entreprise en signaux classés par priorité, en rapports automatisés et en surveillance continue, sans imposer un programme de gestion des risques lourd. Si vous voulez passer plus rapidement d'une évaluation manuelle à une supervision en temps réel, visitez ELECTE et découvrez comment cela s'intègre à votre flux de travail.
Commentaires
Aucun commentaire pour l'instant — lancez la conversation.