การประเมินความเสี่ยงคืออะไร และเหตุใดจึงสำคัญในปี 2026
เรียนรู้ว่าการประเมินความเสี่ยงคืออะไร ทำงานอย่างไรทีละขั้นตอน และเหตุใดการติดตามด้วย AI จึงกำลังเปลี่ยนวิธีที่ SME บริหารความเสี่ยงทางการเงินและการดำเนินงานในปี 2026

การประเมินความเสี่ยงเป็นกระบวนการที่มีโครงสร้างชัดเจนซึ่งใช้ระบุภัยคุกคามที่อาจเกิดขึ้น ประเมินความเป็นไปได้และผลกระทบ และนำทางการตัดสินใจในการจัดการ เพื่อให้คุณลงมือทำโดยอาศัยหลักฐาน ไม่ใช่สัญชาตญาณ ในทางปฏิบัติ มันได้กลายเป็นวินัยที่ทำซ้ำได้สำหรับการเปลี่ยนความไม่แน่นอนให้เป็นลำดับความสำคัญ ไม่ใช่การตัดสินใจครั้งเดียวจบ
คุณอาจกำลังทำสิ่งนี้ในรูปแบบหนึ่งอยู่แล้วเมื่ออนุมัติซัพพลายเออร์ เปิดตัวแคมเปญ หรือลงนามอนุมัติระบบใหม่ ความแตกต่างอยู่ที่ว่าคุณกำลังพึ่งพาความรู้สึกส่วนตัว หรือใช้กระบวนการที่ช่วยให้คุณเปรียบเทียบความเสี่ยง บันทึกเหตุผล และทบทวนการตัดสินใจใหม่เมื่อสถานการณ์เปลี่ยนไป
คำนิยามที่ใช้งานได้จริงตั้งแต่วันนี้
ครั้งหนึ่งผู้จัดการฝ่ายปฏิบัติการรายเล็กเลือกผู้ขายรายหนึ่งเพราะชื่อคุ้นหูและการนำเสนอฟังดูน่าเชื่อถือ หกเดือนต่อมา การยื่นเอกสารทางการเงินที่ขาดหายไปชี้ให้เห็นปัญหาที่สามารถตรวจพบได้ตั้งแต่เนิ่นๆ ก่อนที่จะลงนามในสัญญาและงานได้เริ่มดำเนินไปแล้ว
นั่นคือช่องว่างที่ การประเมินความเสี่ยงคืออะไร มีไว้เพื่อปิด การประเมินอย่างเป็นทางการจะถามว่าอะไรอาจผิดพลาดได้ มีความเป็นไปได้มากน้อยเพียงใด ผลกระทบจะรุนแรงแค่ไหน และคุณควรทำอย่างไรกับมัน ซึ่งเป็นเหตุผลที่มันเริ่มต้นด้วย การระบุ ก้าวเข้าสู่ การวิเคราะห์ และ การประเมินผล จากนั้นจบลงที่การตัดสินใจ จัดการ
สี่องค์ประกอบที่ทำให้ใช้งานได้จริง
การระบุ คือการเรียกชื่อภัยคุกคาม การวิเคราะห์ ประเมินว่ามันอาจเกิดขึ้นได้อย่างไรและผลกระทบจะใหญ่แค่ไหน การประเมินผล เปรียบเทียบผลลัพธ์นั้นกับเกณฑ์หรือระดับความเสี่ยงที่คุณยอมรับได้ การจัดการ ตัดสินใจว่าจะหลีกเลี่ยง ลด โอนย้าย หรือยอมรับความเสี่ยงนั้น
โครงสร้างนี้สำคัญเพราะช่วยหยุดไม่ให้ทีมสับสนระหว่างความกังวลที่คลุมเครือกับการตัดสินใจที่แท้จริง ตรรกะเดียวกันนี้ใช้ได้ไม่ว่าคุณจะกำลังตรวจสอบผู้ขายซอฟต์แวร์ เปิดช่องทางการขายใหม่ หรือตรวจสอบพันธมิตรด้านการตลาด แหล่งข้อมูลเชิงปฏิบัติอย่าง UK fleet driver risk management แสดงแนวคิดเดียวกันนี้ในบริบทที่ต่างออกไป ซึ่งภารกิจคือการระบุความเสี่ยงก่อนที่มันจะกลายเป็นความสูญเสียที่หลีกเลี่ยงได้
กฎปฏิบัติ: หากคุณไม่สามารถอธิบายภัยคุกคาม ความเป็นไปได้ ผลกระทบ และแนวทางปฏิบัติด้วยภาษาที่เข้าใจง่ายได้ แสดงว่าคุณยังไม่มีการประเมินที่สมบูรณ์
สำหรับทีมที่ต้องการเวิร์กโฟลว์ที่ทำซ้ำได้ หน้า การประเมินความเสี่ยงของ ELECTE สะท้อนตรรกะเดียวกันนี้ในบริบททางธุรกิจ จุดประสงค์ไม่ใช่เพื่อทำให้ความเสี่ยงฟังดูซับซ้อน แต่เพื่อทำให้การตัดสินใจสามารถอธิบายและปกป้องได้
การประเมินความเสี่ยงกลายเป็นวินัยที่เป็นทางการได้อย่างไร
การประเมินในทางปฏิบัติไม่ได้เริ่มต้นในห้องประชุมคณะกรรมการ แต่เริ่มต้นในที่ที่ความล้มเหลวส่งผลกระทบที่มองเห็นได้ชัดเจน ในด้านความปลอดภัย วิศวกรรม และสาธารณสุข ก่อนจะแพร่ขยายไปสู่นโยบาย การเงิน และการดำเนินงาน เมื่อองค์กรต่างๆ ต้องการวิธีที่ทำซ้ำได้ในการเปรียบเทียบความเสี่ยงหนึ่งกับอีกความเสี่ยงหนึ่ง
จุดเปลี่ยนสำคัญคือรายงาน ปี 1983 ของ National Research Council เรื่อง Risk Assessment in the Federal Government: Managing the Process ซึ่งมักถูกเรียกว่า Red Book รายงานนี้ช่วยกำหนดขั้นตอนที่ยังคงเป็นแกนหลักของแนวปฏิบัติในปัจจุบัน PubMed summary of the Red Book's historical role ในด้านอาชีวอนามัย มาตรฐาน ISO 1999 ก็แสดงให้เห็นเช่นกันว่าวงการนี้เคลื่อนไปสู่วิธีการที่มีโครงสร้างและเชิงปริมาณมากขึ้น สำหรับการประเมินการสูญเสียการได้ยินจากเสียงดังโดยอาศัยข้อมูลการสัมผัส ต่อมา NIOSH ได้เผยแพร่แนวทางอย่างเป็นทางการ ชื่อ NIOSH Practices in Occupational Risk Assessment ซึ่งแสดงให้เห็นว่าวิธีการนี้กลายเป็นแนวปฏิบัติที่ยึดถือกันแล้ว ไม่ใช่การทำแบบด้นสด
เหตุใดการเปลี่ยนแปลงนี้จึงสำคัญต่อธุรกิจ
แนวทางสมัยใหม่อธิบายว่าการประเมินความเสี่ยงเป็นกระบวนการที่เป็นระบบ ซึ่งระบุแหล่งที่มาของความเสี่ยง ภัยคุกคาม อันตราย และโอกาส ประเมินว่าสิ่งเหล่านั้นอาจเกิดขึ้นได้อย่างไร และประเมินความสำคัญเทียบกับเกณฑ์ที่เกี่ยวข้อง SRA fundamental principles สิ่งนี้เปลี่ยนงานด้านความเสี่ยงให้กลายเป็นขั้นตอนการทำงาน ไม่ใช่การอาศัยความรู้สึก
หลักการเดียวกันนี้ยังวางการประเมินไว้ในวงจรที่กว้างขึ้น ซึ่งประกอบด้วยการกำหนดบริบท การระบุ การวิเคราะห์ การวางแผนตอบสนอง และการติดตามผล โดยถือว่าวิธีการทางสถิติและแบบเบย์เป็นเครื่องมือปกติในกระบวนการนี้ สำหรับธุรกิจแล้ว ประเด็นเชิงปฏิบัติคือเรื่องง่ายๆ คุณไม่ได้ถามว่าทุกคนรู้สึกสบายใจกับการตัดสินใจหรือไม่ แต่คุณกำลังถามว่ามีหลักฐานใดสนับสนุนการตัดสินใจนั้น และอะไรจะเปลี่ยนมุมมองของคุณเมื่อมีหลักฐานใหม่เข้ามา
การประเมินความเสี่ยงไม่เหมือนกับการวิเคราะห์ช่องว่าง การวิเคราะห์ช่องว่างถามว่าผลการดำเนินงานปัจจุบันขาดจากเป้าหมายตรงไหน ส่วนการประเมินความเสี่ยงถามว่าอะไรอาจเกิดขึ้น มีโอกาสมากน้อยแค่ไหน และหากเกิดขึ้นจริงจะส่งผลกระทบมากเพียงใด ผู้ค้าปลีกรายหนึ่งอาจมีช่องว่างที่ชัดเจนระหว่างการรายงานในปัจจุบันกับที่ต้องการ ในขณะที่ความเสี่ยงที่แท้จริงอาจอยู่ที่การฉ้อโกงการชำระเงิน การกระจุกตัวของซัพพลายเออร์ หรือการรั่วไหลของข้อมูลลูกค้า
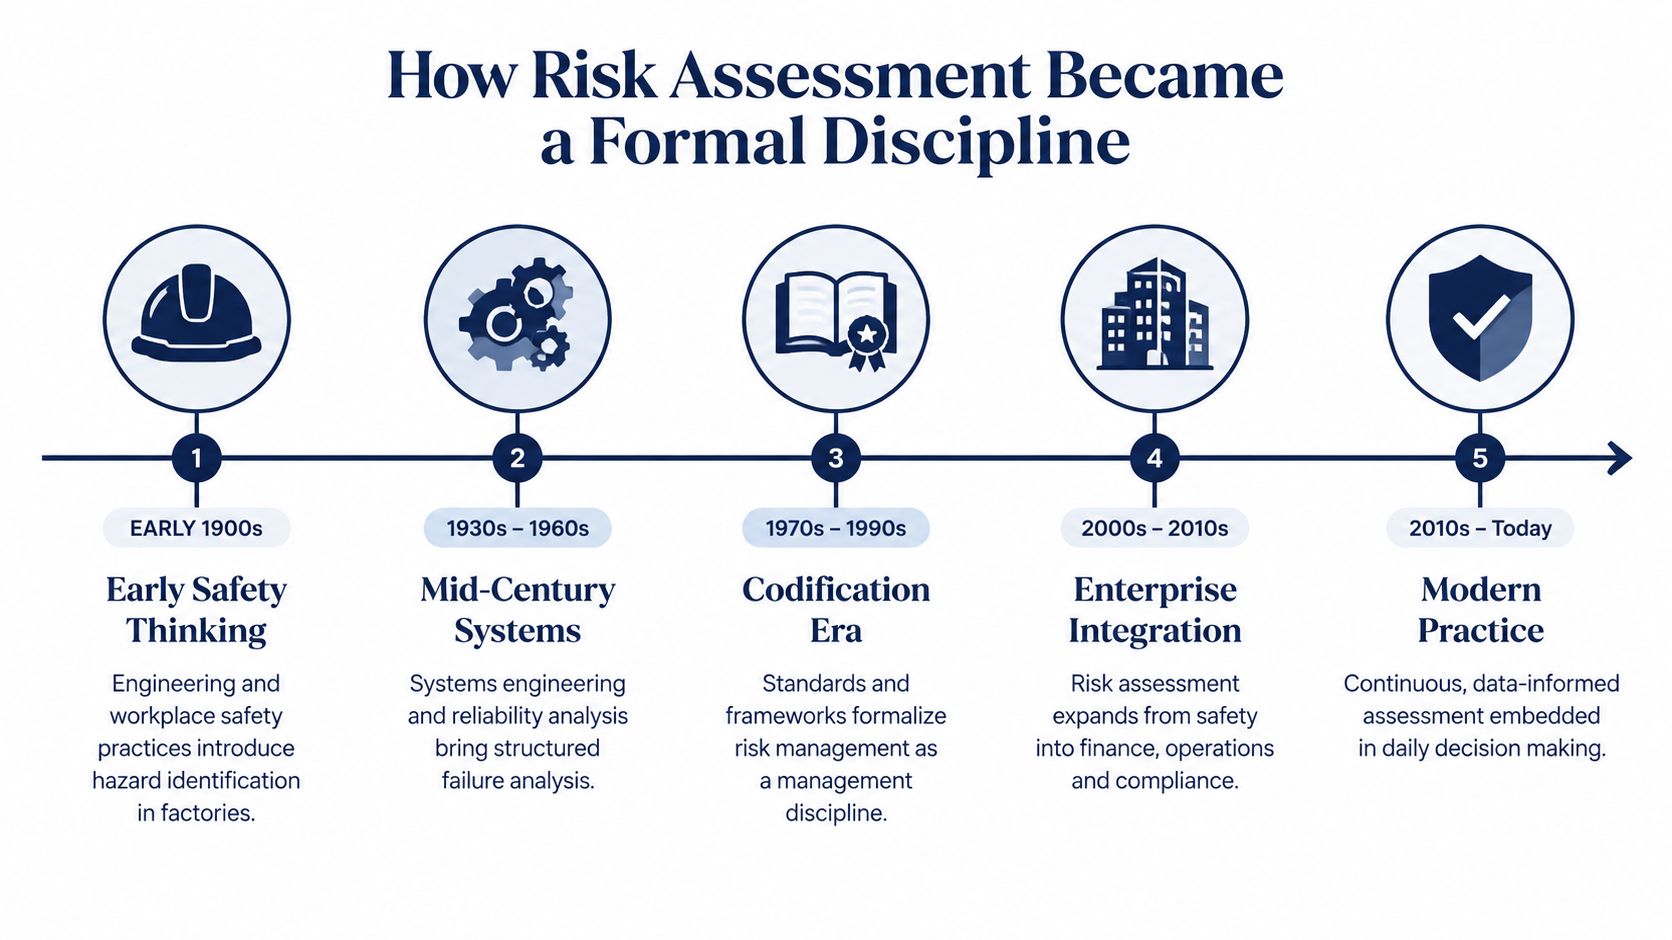
ความแตกต่างนี้ยิ่งมีความสำคัญมากขึ้นเมื่อการติดตามผลกลายเป็นกระบวนการต่อเนื่อง การประเมินรายปีอาจให้ความรู้สึกเหมือนเป็นเพียงภาพนิ่ง ในขณะที่การติดตามด้วย AI เปลี่ยนกระบวนการนี้ให้กลายเป็นสัญญาณแบบเรียลไทม์ ซึ่งเหมาะกับวิธีการดำเนินงานของ SME ที่มีซัพพลายเออร์เปลี่ยนแปลง ความต้องการผันผวน และการตัดสินใจที่รวดเร็วขึ้น เส้นเวลาด้านล่างแสดงให้เห็นว่าศาสตร์นี้พัฒนาจากงานที่เป็นทางการยุคแรกมาสู่ปัจจุบันได้อย่างไร A timeline graphic showing the evolution of risk assessment as a formal discipline from the 1900s to today.
สามขั้นตอนหลักในทุกการประเมิน
ผู้ค้าปลีกขนาดกลางที่วางแผนเปิดช่องทางการขายออนไลน์ใหม่เป็นตัวอย่างที่เป็นรูปธรรม ทีมงานเริ่มต้นด้วยการพิจารณาความเสี่ยงที่อาจส่งผลต่อการเปิดตัว จากนั้นจึงดำเนินการตามลำดับ
ขั้นตอนที่หนึ่ง การระบุ
ผู้ค้าปลีกจัดทำรายการแหล่งที่มาของความเสี่ยงที่เฉพาะเจาะจง เช่น การกระจุกตัวของซัพพลายเออร์ การฉ้อโกงการชำระเงิน ความเสี่ยงด้านอัตราแลกเปลี่ยน การเปลี่ยนแปลงกฎระเบียบ และ การรั่วไหลของข้อมูลลูกค้า รายการนี้คือบัญชีความเสี่ยง ไม่ใช่บทสรุป
ISO 31000 ถือว่านี่เป็นขั้นตอนแรกของการประเมินความเสี่ยง หลังจากที่องค์กรกำหนดขอบเขต บริบท และเกณฑ์แล้ว ISO 31000 framework overview หากความเสี่ยงที่มีนัยสำคัญไม่เคยถูกบรรจุเข้าในรายการ การวิเคราะห์ในขั้นต่อไปก็จะยิ่งรวดเร็วขึ้นในทิศทางที่ผิดเท่านั้น
ขั้นตอนที่สอง การวิเคราะห์และการประเมิน
เมื่อระบุความเสี่ยงได้แล้ว ทีมงานจะประเมินว่าแต่ละความเสี่ยงอาจเกิดขึ้นได้อย่างไรและอาจสร้างความเสียหายเท่าใด แนวทางที่อ้างอิงตาม ISO 31000 ระบุว่าการวิเคราะห์ควรพิจารณาแหล่งที่มาของความเสี่ยง พื้นที่ที่ได้รับผลกระทบ เหตุการณ์ สาเหตุและผลลัพธ์ของมัน ว่าแหล่งที่มานั้นเป็นปัจจัยภายในหรือภายนอก โอกาสที่จะเกิดขึ้น และมาตรการควบคุมที่มีอยู่แล้ว ISO 31000 risk management basics
การประเมินจะเกิดขึ้นหลังจากนั้น ทีมงานจะเปรียบเทียบผลลัพธ์กับเกณฑ์ที่กำหนดไว้อย่างเป็นทางการ รวมถึงข้อกำหนดทางกฎหมายและระเบียบข้อบังคับ เพื่อตัดสินใจว่าความเสี่ยงใดต้องได้รับการจัดการและความเสี่ยงใดยอมรับได้ ISO 31000 framework overview
วิธีง่ายๆ ในการรักษาลำดับให้ชัดเจนคือ:
- ระบุ ความเสี่ยงที่เกี่ยวข้องกับช่องทางใหม่
- วิเคราะห์ ว่าแต่ละความเสี่ยงมีโอกาสเกิดขึ้นมากน้อยเพียงใด และผลลัพธ์จะเลวร้ายเพียงใด
- ประเมิน ผลลัพธ์เทียบกับระดับความเสี่ยงที่ยอมรับได้ ความจำเป็นด้านการปฏิบัติตามข้อกำหนด และลำดับความสำคัญทางธุรกิจ
ลำดับนี้มีความสำคัญเพราะช่วยแยกขั้นตอนการค้นพบออกจากขั้นตอนการตัดสินใจ ทะเบียนความเสี่ยงไม่ใช่รายการสิ่งที่ต้องทำ แต่เป็นแผนที่สำหรับการตัดสินใจ ในขณะที่การวิเคราะห์ช่องว่างนั้นตั้งคำถามที่แตกต่างออกไปโดยสิ้นเชิง นั่นคือประสิทธิภาพในปัจจุบันขาดตกบกพร่องจากเป้าหมายตรงจุดใด
เปลี่ยนความเสี่ยงให้เป็นคะแนนที่นำไปปฏิบัติได้จริง
คะแนนจะมีประโยชน์เมื่อช่วยให้คุณเปรียบเทียบความเสี่ยงหนึ่งกับอีกความเสี่ยงหนึ่งได้ นี่คือเหตุผลที่หลายทีมใช้เมทริกซ์ที่ผสมผสาน โอกาสที่จะเกิดขึ้น และ ผลกระทบ เข้าด้วยกันเป็นระดับคะแนนอย่างง่าย
วิธีที่คะแนนทำงานในทางปฏิบัติ
แนวคิดนี้ตรงไปตรงมา แกนหนึ่งใช้ประเมินว่าเหตุการณ์นั้นมีโอกาสเกิดขึ้นมากน้อยเพียงใด อีกแกนหนึ่งใช้ประเมินว่าผลกระทบจะรุนแรงเพียงใด เมทริกซ์ความเสี่ยงในทางปฏิบัติมักใช้ มาตราส่วน 4 ระดับหรือ 5 ระดับ และแปลงผลรวมนั้นให้เป็นคะแนนจัดอันดับที่ช่วยในการจัดลำดับความสำคัญ FMEA-based risk assessment overview
ตัวอย่างเช่น อีเมลฟิชชิ่งที่ส่งถึงเจ้าหน้าที่บัญชีเจ้าหนี้อาจถูกจัดอยู่ในกลุ่มที่มีความสำคัญสูงกว่าเหตุการณ์น้ำท่วมห้องเซิร์ฟเวอร์ หากมาตรการควบคุมน้ำท่วมนั้นแข็งแกร่งอยู่แล้วแต่เส้นทางฟิชชิ่งยังมีการควบคุมที่อ่อนแอ คะแนนไม่ใช่บทสรุปสุดท้าย แต่เป็นสัญญาณที่ช่วยให้คุณตัดสินใจได้ว่าควรลงมือแก้ไขที่จุดใดก่อน
โอกาสเกิด | ผลกระทบ | คะแนนรวม | ระดับการควบคุมที่ต้องมี |
|---|---|---|---|
ต่ำ | ต่ำ | ต่ำ | ติดตามและทบทวน |
ต่ำ | สูง | ปานกลาง | เสริมความเข้มงวดของการควบคุมเท่าที่ทำได้ |
สูง | ปานกลาง | สูง | เพิ่มการควบคุมเฉพาะจุดโดยเร่งด่วน |
สูง | สูง | วิกฤต | ดำเนินการทันทีด้วยการควบคุมที่เข้มงวดที่สุดเท่าที่ทำได้ |
เหตุใดคะแนนจึงเป็นตัวกำหนดการเลือกมาตรการควบคุม
ความปลอดภัยในสถานที่ทำงานใช้ลำดับชั้นของการควบคุมที่จัดอันดับมาตรการรับมือตั้งแต่ การกำจัด และ การทดแทน ไปจนถึง การควบคุมทางวิศวกรรม คำเตือน การควบคุมเชิงบริหาร และ PPE สรุปลำดับชั้นการควบคุมของ ASSP และ CCOHS ลำดับนี้มีความสำคัญเพราะการควบคุมที่ปลอดภัยที่สุดมักเป็นวิธีที่กำจัดอันตรายที่ต้นตอ
ประเมินความเสี่ยงก่อน แล้วจึงถามว่าระดับการควบคุมใดที่เหมาะสมกับความเสี่ยงนั้น อย่าเริ่มต้นจากการควบคุมที่คุณมีอยู่แล้ว
สำหรับทีมที่ต้องการทำความเข้าใจกลไกเบื้องหลังการให้คะแนนตามสถานการณ์จำลอง วิธีการทำงานของการจำลองแบบมอนติคาร์โล เป็นขั้นตอนถัดไปที่มีประโยชน์ เพราะแสดงให้เห็นว่าแนวคิดเชิงความน่าจะเป็นสามารถสนับสนุนการตัดสินใจที่ละเอียดมากขึ้นได้อย่างไร อย่างไรก็ตาม สำหรับ SME ส่วนใหญ่ เมทริกซ์แบบง่ายก็เพียงพอที่จะแยกความเสี่ยงเร่งด่วนออกจากความเสี่ยงที่จัดการได้
การประเมินความเสี่ยงเทียบกับการวิเคราะห์ช่องว่าง
ความสับสนจำนวนมากเริ่มต้นเมื่อผู้คนใช้คำว่า การประเมินความเสี่ยง และ การวิเคราะห์ช่องว่าง ราวกับว่ามีความหมายเดียวกัน ทั้งที่ไม่ใช่
ตัวอย่าง GDPR ทำให้เห็นความแตกต่างได้ชัดเจน การประเมินความเสี่ยงเริ่มต้นจากข้อมูลที่คุณมีอยู่ แล้วถามว่าอะไรอาจผิดพลาดได้ มีโอกาสเกิดขึ้นมากน้อยเพียงใด และผลกระทบจะรุนแรงแค่ไหน สิ่งนี้จะให้รายการที่จัดลำดับความสำคัญแก่คุณ อาจเป็นการรั่วไหลของฐานข้อมูลลูกค้า อาจเป็นแล็ปท็อปที่ไม่ได้เข้ารหัสสูญหาย หรืออาจเป็นผู้ประมวลผลข้อมูลบุคคลที่สามที่อ่อนแอ
สถานการณ์เดียวกัน คำถามต่างกัน
การวิเคราะห์ช่องว่างเริ่มต้นจากข้อกำหนดของ GDPR แล้วถามว่าคุณมีการควบคุมอะไรอยู่แล้วเทียบกับสิ่งที่ยังขาดหายไป ผลลัพธ์ที่ได้จะแตกต่างออกไป แทนที่จะเป็นรายการภัยคุกคาม คุณจะได้รายการการแก้ไข เช่น ยังไม่ได้แต่งตั้ง DPO หรือยังขาดนโยบายการเก็บรักษาข้อมูล
นี่คือเหตุผลที่โปรแกรมที่มีความเป็นผู้ใหญ่ใช้ทั้งสองวิธี การประเมินความเสี่ยงเป็นการมองไปข้างหน้าและขับเคลื่อนด้วยภัยคุกคาม ส่วนการวิเคราะห์ช่องว่างเป็นการขับเคลื่อนด้วยมาตรฐานและมองย้อนกลับ วิธีหนึ่งบอกคุณว่าความเสี่ยงอยู่ที่ไหน อีกวิธีหนึ่งบอกคุณว่าการควบคุมของคุณยังขาดตกบกพร่องตรงไหน
ใช้การประเมินความเสี่ยงเมื่อคุณต้องตัดสินใจว่าอะไรสำคัญที่สุด ใช้การวิเคราะห์ช่องว่างเมื่อคุณต้องพิสูจน์ว่าอะไรยังขาดหายไป
หากคุณไม่แน่ใจว่าควรเริ่มจากวิธีใด ให้ใช้กฎนี้: ประเมินความเสี่ยงก่อน แล้วจึงทดสอบช่องว่างการควบคุมที่สำคัญที่สุด ลำดับนี้ช่วยไม่ให้คุณเสียเวลาไปกับการปิดช่องว่างที่มีความสำคัญต่ำ ในขณะที่ความเสี่ยงที่มีผลกระทบสูงยังคงดำเนินอยู่
การประเมินความเสี่ยงในภาคการเงินและค้าปลีก
ตรรกะเดียวกันนี้ใช้ได้ไม่ว่าคุณจะปล่อยเงินกู้หรือขายเสื้อผ้า รายละเอียดเปลี่ยนไป แต่โครงสร้างไม่เปลี่ยน
ภาคการเงินนำวิธีการนี้ไปใช้กับความเสี่ยงด้านสินเชื่อ
สหกรณ์สินเชื่อระดับภูมิภาคแห่งหนึ่งตรวจสอบพอร์ตสินเชื่อผู้บริโภคของตน และพบว่าความน่าจะเป็นในการผิดนัดชำระหนี้เพิ่มขึ้นในกลุ่มผู้กู้ที่ประกอบอาชีพอิสระ หลังจากสัญญาณเศรษฐกิจมหภาคเปลี่ยนแปลง ทีมงานจึงเข้มงวดเกณฑ์การพิจารณาสินเชื่อมากขึ้นและทบทวนเพดานความเสี่ยง เพราะการประเมินได้ให้สัญญาณที่ชัดเจนแก่พวกเขาก่อนที่ความสูญเสียจะปรากฏชัด
การประเมินอย่างเป็นทางการพิสูจน์คุณค่าของตัวเองด้วยการบังคับให้ทีมสินเชื่อระบุความเสี่ยง จัดอันดับเทียบกับระดับที่ยอมรับได้ และกำหนดมาตรการพร้อมเจ้าของงานและวันทบทวน หากไม่มีโครงสร้างนี้ การหารือก็จะยังคงคลุมเครือและการตอบสนองจะมาถึงช้าเกินไป
ค้าปลีกใช้ตรรกะเดียวกันกับสินค้าคงคลังและโปรโมชัน
ผู้ค้าปลีกแฟชั่นอิสระรายหนึ่งใช้แนวทางเดียวกันนี้กับสินค้าคงคลังและโปรโมชั่น โดยระบุความเสี่ยงของสินค้าขาดสต็อกและสินค้าล้นสต็อกในสายผลิตภัณฑ์ตามฤดูกาล วิเคราะห์ข้อมูลยอดขายจริงของปีที่แล้วและระยะเวลาส่งมอบของซัพพลายเออร์ จากนั้นประเมินว่า SKU ใดควรมีสต็อกสำรองเพิ่มขึ้น และ SKU ใดต้องลดราคาลึกขึ้น
ผลลัพธ์ที่ได้นั้นใช้งานได้จริง ทีมงานใช้โครงสร้างการตัดสินใจแบบเดียวกันในสภาพแวดล้อมการทำงานที่แตกต่างออกไป ซึ่งนี่เองคือเหตุผลที่การประเมินความเสี่ยงสามารถนำไปปรับใช้ได้ดีในทุกฝ่ายงาน
แก่นร่วมนั้นเรียบง่าย:
- ระบุความเสี่ยงก่อนจะถกเถียงกัน
- ให้คะแนนความน่าจะเป็นและผลกระทบก่อนจะถกเถียงเรื่องวิธีแก้ไข
- มอบหมายวิธีจัดการก่อนที่ปัญหาจะเลือนหายไปในการประชุมครั้งถัดไป
AI กำลังเปลี่ยนโฉมการเฝ้าติดตามความเสี่ยงอย่างไร
การประเมินแบบดั้งเดิมมักดำเนินไปตามรอบรายไตรมาสหรือรายปี ซึ่งใช้ได้ดีในสภาพแวดล้อมที่มีเสถียรภาพ แต่จะเกิดช่องว่างเมื่อธุรกรรม ซัพพลายเออร์ ลูกค้า และระบบต่าง ๆ เปลี่ยนแปลงทุกวัน AI และระบบอัตโนมัติช่วยลดช่องว่างนั้นด้วยการเปลี่ยนการประเมินความเสี่ยงให้เป็นสัญญาณต่อเนื่อง แทนที่จะเป็นการทบทวนเป็นครั้งคราว
สิ่งที่เปลี่ยนไปเมื่อข้อมูลไหลเข้ามาอย่างต่อเนื่อง
ด้วยการนำเข้าข้อมูลแบบเรียลไทม์ การตรวจจับรูปแบบ และการติดธงความผิดปกติ ทีมงานสามารถเฝ้าติดตามธุรกรรม ความเสี่ยงด้านเครดิต ประสิทธิภาพของซัพพลายเออร์ และพฤติกรรมลูกค้าได้ในขณะที่สิ่งเหล่านั้นเกิดขึ้นจริง สเปรดชีตแบบสถิตจะสูญเสียสัญญาณเมื่อปริมาณข้อมูลเพิ่มขึ้น เพราะคนเราไม่สามารถตรวจสอบทุกแถวซ้ำได้เร็วพอที่จะสังเกตเห็นการเปลี่ยนแปลงของรูปแบบ
นี่ก็เป็นจุดที่การตรวจสอบโดยมนุษย์ยังคงมีความสำคัญ AI สามารถจัดอันดับการแจ้งเตือนและชี้ให้เห็นกิจกรรมที่ผิดปกติได้ แต่ต้องมีคนตรวจสอบความถูกต้องของการแจ้งเตือนนั้น ตีความบริบท และตัดสินใจว่าปัญหานั้นเป็นความเสี่ยงจริงหรือเป็นเพียงสัญญาณรบกวน สำหรับมุมมองที่ลึกขึ้นเกี่ยวกับข้อกังวลด้านโมเดลและการใช้งาน บทความเรื่อง ความเสี่ยงของ LLM ในงานวิเคราะห์ธุรกิจ เป็นบทความที่ควรอ่าน เพราะแสดงให้เห็นว่าเหตุใดการกำกับดูแลโดยมนุษย์จึงยังคงเป็นส่วนหนึ่งของกระบวนการอยู่
สิ่งที่ SME ต้องการจากเครื่องมือ
โดยทั่วไป SME ไม่จำเป็นต้องมีฝ่ายบริหารความเสี่ยงขนาดใหญ่ พวกเขาต้องการเพียงชั้นเครื่องมือที่เชื่อมต่อกับระบบบัญชีหรือระบบ POS ที่มีอยู่แล้ว แสดงสัญญาณที่จัดอันดับไว้ และบันทึกสิ่งที่เปลี่ยนแปลงไป เพื่อไม่ให้การทบทวนหายไปในกล่องอีเมล ในแง่นี้ ELECTE สามารถทำงานควบคู่ไปกับเครื่องมือเฝ้าติดตามอื่น ๆ ในฐานะทางเลือกหนึ่งสำหรับการเปลี่ยนข้อมูลปฏิบัติการให้เป็นรายงานอัตโนมัติ การแจ้งเตือนความผิดปกติ และสัญญาณความเสี่ยงที่เกิดขึ้นซ้ำ โดยเฉพาะเมื่อทีมงานต้องการให้กระบวนการยังคงเรียบง่ายไม่ซับซ้อน
สำหรับผู้อ่านที่ต้องการภาพประกอบที่จับต้องได้ของแนวคิดนี้ คู่มือการระบุข้อผิดพลาดและโอกาส แสดงให้เห็นว่าการตรวจจับความผิดปกติสามารถสนับสนุนการทบทวนที่รวดเร็วขึ้นได้อย่างไร ประเด็นสำคัญคือ AI ไม่ได้เข้ามาแทนที่การประเมินความเสี่ยง แต่ช่วยให้การประเมินนั้นยังคงดำเนินต่อไปในช่วงระหว่างการประชุมอย่างเป็นทางการ
ประเด็นสำคัญและขั้นตอนถัดไปของคุณ
การประเมินความเสี่ยงคืออะไร พูดง่าย ๆ ก็คือวิธีการที่มีโครงสร้างในการระบุภัยคุกคาม ประเมินความน่าจะเป็นและผลกระทบ ให้คะแนนตามเกณฑ์ของคุณ และเลือกวิธีจัดการที่เหมาะสม นั่นคือสิ่งที่เปลี่ยนความกังวลที่คลุมเครือให้กลายเป็นการตัดสินใจที่คุณสามารถอธิบายเหตุผลรองรับได้
การเปลี่ยนแปลงครั้งใหญ่ที่สองคือด้านการปฏิบัติงาน AI ทำให้การเปลี่ยนจากการตรวจสอบแบบครั้งต่อครั้งไปสู่การเฝ้าติดตามแบบเรียลไทม์เป็นไปได้ ทำให้การประเมินความเสี่ยงสามารถทันกับ SME ที่ไม่ได้ดำเนินงานตามปฏิทินรายปีที่แน่นอน ความแตกต่างประการที่สามก็สำคัญไม่แพ้กัน การประเมินความเสี่ยง ตั้งคำถามว่าอะไรอาจผิดพลาดได้ ในขณะที่ การวิเคราะห์ช่องว่าง ตั้งคำถามว่าอะไรที่ยังขาดไปเมื่อเทียบกับมาตรฐาน
นี่คือ 5 การกระทำที่คุณสามารถทำได้ในสัปดาห์นี้:
- ลิสต์ความเสี่ยงสูงสุด 10 อันดับของคุณ ให้เจาะจง ไม่มีหมวดหมู่ที่ปราศจากตัวอย่าง
- ให้คะแนน 3 รายการด้วยเมทริกซ์ 4x4 แบบง่าย ใช้ความน่าจะเป็นและผลกระทบ แล้วเปรียบเทียบผลลัพธ์
- เขียนมาตรการบรรเทาหนึ่งข้อสำหรับแต่ละรายการที่มีความเสี่ยงสูง หากคุณไม่สามารถระบุมาตรการจัดการได้ แสดงว่าคะแนนยังไม่สมบูรณ์
- กำหนดผู้รับผิดชอบและวันที่ทบทวน ความเสี่ยงที่ไม่มีความรับผิดชอบจะกลายเป็นเสียงรบกวนในพื้นหลัง
- ตรวจสอบเครื่องมือที่คุณมีอยู่แล้วว่ามีศักยภาพในการเฝ้าติดตามหรือไม่ มองหาข้อมูลบัญชี POS CRM หรือเวิร์กโฟลว์ที่คุณเก็บรวบรวมอยู่แล้ว
การประเมินครั้งแรกที่ดีที่สุดคือการประเมินที่ทีมของคุณจะอัปเดตจริงๆ
หากคุณยังทำสิ่งนี้ด้วยมืออยู่ นั่นเป็นสัญญาณที่ดีว่ากระบวนการนี้พร้อมสำหรับการทำงานอัตโนมัติแล้ว เริ่มต้นด้วยข้อมูลที่คุณมีอยู่แล้ว จากนั้นมองหาวิธีเปลี่ยนข้อมูลนั้นให้เป็นมุมมองความเสี่ยงแบบเรียลไทม์ แทนที่จะเป็นสเปรดชีตแบบคงที่
ELECTE ช่วยให้ SME เปลี่ยนข้อมูลทางธุรกิจให้เป็นสัญญาณที่จัดลำดับความสำคัญ การรายงานแบบอัตโนมัติ และการเฝ้าติดตามอย่างต่อเนื่อง โดยไม่ต้องบังคับใช้โปรแกรมบริหารความเสี่ยงที่หนักหน่วง หากคุณต้องการเส้นทางที่รวดเร็วขึ้นจากการให้คะแนนด้วยมือไปสู่การเฝ้าติดตามแบบเรียลไทม์ ไปที่ ELECTE และดูว่าเหมาะกับเวิร์กโฟลว์ของคุณอย่างไร
ความคิดเห็น
ยังไม่มีความคิดเห็น — เริ่มการสนทนาได้เลย