Wat is risicobeoordeling en waarom het ertoe doet in 2026
Ontdek wat risicobeoordeling is, hoe het stap voor stap werkt, en waarom AI-gestuurde monitoring de manier waarop mkb-bedrijven financieel en operationeel risico beheren in 2026 verandert.

Risicobeoordeling is een gestructureerd proces dat potentiële bedreigingen identificeert, de kans en impact ervan inschat, en beslissingen over behandeling stuurt, zodat u handelt op basis van bewijs in plaats van intuïtie. Formeel gezien is het een herhaalbare discipline geworden om onzekerheid om te zetten in prioriteiten, geen eenmalige inschatting.
Mogelijk past u al een vorm hiervan toe wanneer u een leverancier goedkeurt, een campagne lanceert of een nieuw systeem accordeert. Het verschil zit hem erin of u vertrouwt op een onderbuikgevoel of een proces gebruikt waarmee u risico's kunt vergelijken, de redenering kunt vastleggen, en de beslissing kunt herzien wanneer de omstandigheden veranderen.
Een werkbare definitie die u vandaag kunt gebruiken
Een operationeel manager van een klein bedrijf koos ooit voor een leverancier omdat de naam bekend klonk en de pitch solide leek. Zes maanden later wees een gemiste financiële aangifte op problemen die eerder ontdekt hadden kunnen worden, voordat het contract was getekend en het werk al liep.
Dat is de leemte die wat is risicobeoordeling moet opvullen. Een formele beoordeling stelt de vraag wat er mis kan gaan, hoe waarschijnlijk dat is, hoe ernstig het effect zou zijn, en wat u eraan moet doen, en daarom begint het met identificatie, gaat het verder met analyse en evaluatie, en eindigt het in beslissingen over behandeling.
De vier onderdelen die het bruikbaar maken
Identificatie benoemt de dreiging. Analyse schat in hoe die zich kan voordoen en hoe groot het effect kan zijn. Evaluatie vergelijkt dat resultaat met uw criteria of risicobereidheid. Behandeling bepaalt of het risico wordt vermeden, verminderd, overgedragen of geaccepteerd.
Die structuur is belangrijk omdat ze voorkomt dat teams een vage zorg verwarren met een beslissing. Dezelfde logica werkt of u nu een softwareleverancier beoordeelt, een nieuw verkoopkanaal opent, of een marketingpartner controleert. Een praktische bron zoals UK fleet driver risk management laat hetzelfde idee zien in een andere context, waar de taak is om blootstelling te identificeren voordat die uitmondt in vermijdbaar verlies.
Praktische regel: als u de dreiging, de kans, de impact en de actie niet in duidelijke taal kunt uitleggen, heeft u nog geen volledige beoordeling.
Voor teams die een herhaalbare workflow nodig hebben, weerspiegelt de pagina ELECTE risicobeoordeling dezelfde logica in een zakelijke context. Het punt is niet om risico gecompliceerd te laten klinken. Het punt is om de beslissing verdedigbaar te maken.
Hoe risicobeoordeling een formele discipline werd
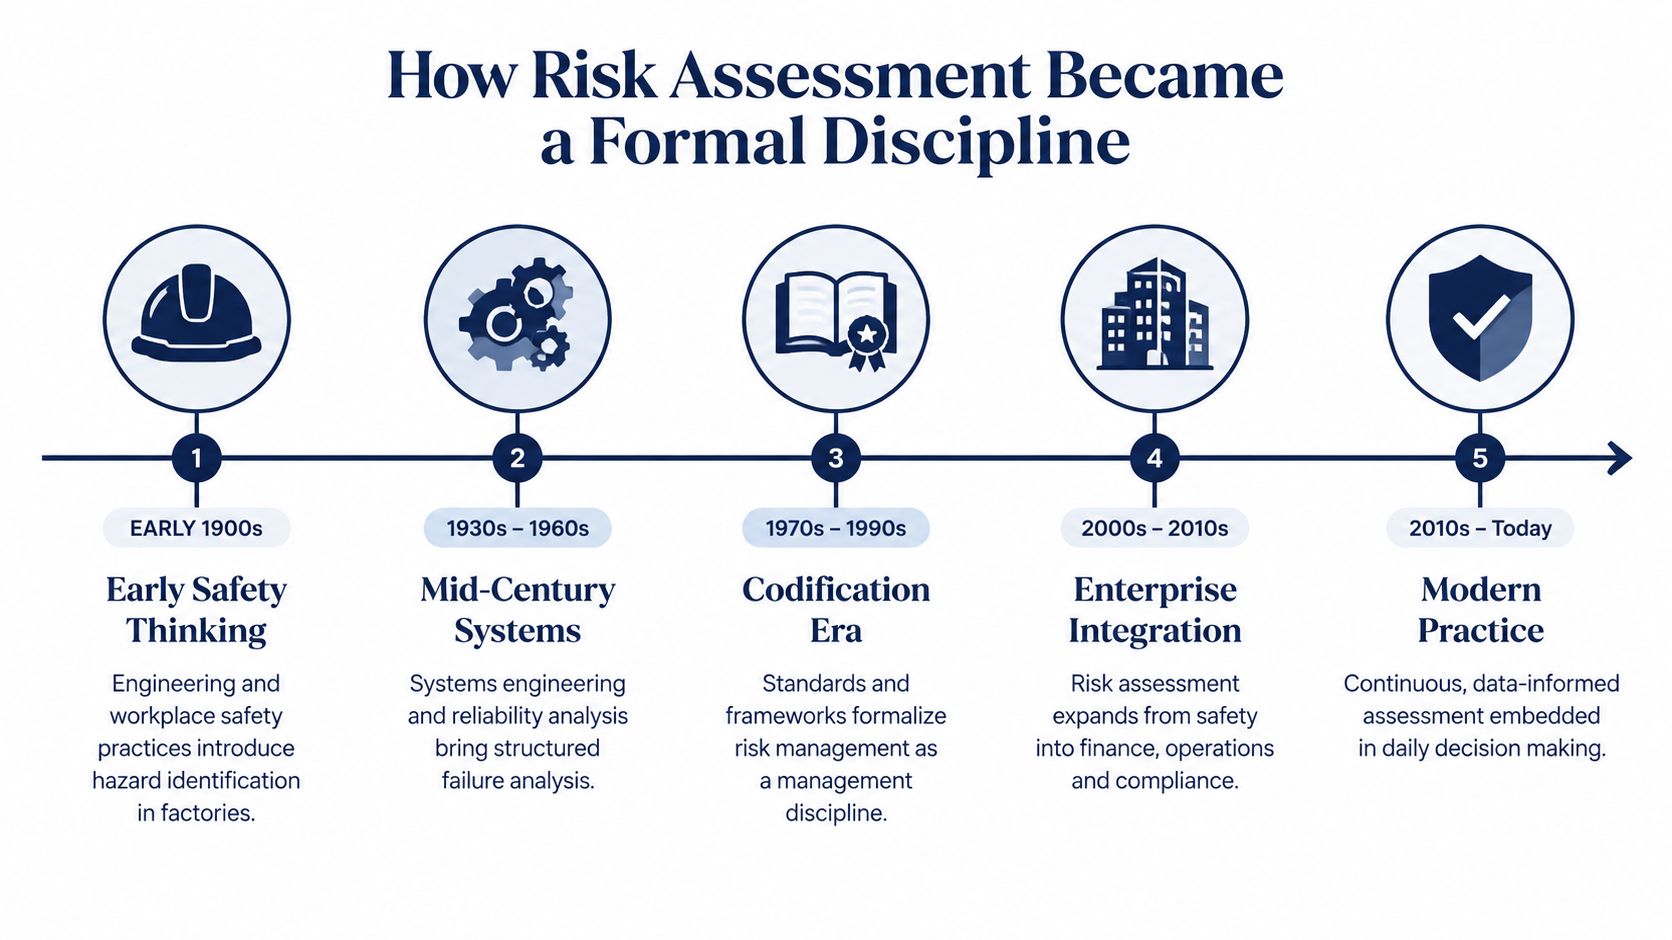
Een praktische beoordeling begon niet in bestuurskamers. Ze begon waar falen zichtbare gevolgen had, in veiligheid, techniek en volksgezondheid, en breidde zich vervolgens uit naar beleid, financiën en operations toen organisaties een herhaalbare manier nodig hadden om het ene risico met het andere te vergelijken.
Een belangrijk keerpunt was het rapport van de National Research Council uit 1983, Risk Assessment in the Federal Government: Managing the Process, vaak het Red Book genoemd. Het hielp de stappen te definiëren die de moderne praktijk nog steeds vormgeven PubMed-samenvatting van de historische rol van het Red Book. In de arbeidsgezondheid liet ISO 1999 ook zien hoe het vakgebied evolueerde naar meer gestructureerde, kwantitatieve methoden voor het schatten van geluidgerelateerd gehoorverlies op basis van blootstellingsgegevens. Later publiceerde NIOSH formele richtlijnen, NIOSH Practices in Occupational Risk Assessment, die aantoonden dat de methode gevestigd was geraakt in plaats van geïmproviseerd.
Waarom die verschuiving belangrijk is voor bedrijven
Moderne richtlijnen omschrijven risicobeoordeling als een systematisch proces dat risicobronnen, bedreigingen, gevaren en kansen identificeert, inschat hoe ze zich zouden kunnen voordoen, en de betekenis ervan beoordeelt aan de hand van relevante criteria SRA-basisprincipes. Dat maakt van risicowerk een workflow, geen onderbuikgevoel.
Diezelfde principes plaatsen beoordeling ook binnen een bredere cyclus van context bepalen, identificatie, analyse, responsplanning en monitoring. Ze behandelen statistische en Bayesiaanse methoden als normale hulpmiddelen in dat proces. Voor bedrijven is het praktische punt eenvoudig. Je vraagt niet of iedereen zich comfortabel voelt bij de beslissing. Je vraagt welk bewijs die ondersteunt, en wat je standpunt zal veranderen zodra nieuw bewijs beschikbaar komt.
Risicobeoordeling is niet hetzelfde als gapanalyse. Gapanalyse vraagt waar de huidige prestaties tekortschieten ten opzichte van een doel. Risicobeoordeling vraagt wat er zou kunnen gebeuren, hoe waarschijnlijk dat is, en hoe groot de impact zou zijn als het gebeurt. Een retailer kan een duidelijk gat hebben tussen huidige en gewenste rapportage, terwijl het werkelijke risico zich mogelijk bevindt in betalingsfraude, leverancierconcentratie of het lekken van klantgegevens.
Dat verschil wordt belangrijker naarmate monitoring continu wordt. Jaarlijkse beoordelingen kunnen aanvoelen als een momentopname. AI-gestuurde monitoring maakt van het proces live signalen, wat past bij hoe mkb-bedrijven werken, met wisselende leveranciers, verschuivende vraag en snellere beslissingen. De onderstaande tijdlijn toont hoe de discipline zich ontwikkelde van vroeg formeel werk tot vandaag Een tijdlijngrafiek die de evolutie van risicobeoordeling als formele discipline toont, van de jaren 1900 tot vandaag.
De Drie Kernstappen in Elke Beoordeling
Een middelgrote retailer die een nieuw online verkoopkanaal plant, geeft een praktisch voorbeeld. Het team begint met de risico's die de lancering kunnen beïnvloeden en werkt deze vervolgens systematisch af.
Stap één, identificatie
De retailer somt specifieke risicobronnen op, zoals leveranciersconcentratie, betalingsfraude, valutarisico, regelgevingswijzigingen, en lekken van klantgegevens. Die lijst is de risico-inventarisatie, niet de conclusie.
ISO 31000 beschouwt dit als de eerste fase van risicobeoordeling, nadat de organisatie de reikwijdte, context en criteria heeft vastgesteld ISO 31000 raamwerkoverzicht. Als een materieel risico nooit op de lijst terechtkomt, wordt de latere analyse alleen sneller in de verkeerde richting.
Stap twee, analyse en evaluatie
Zodra de risico's zijn benoemd, schat het team in hoe elk risico zich kan voordoen en wat het kan kosten. Op ISO 31000 gebaseerde richtlijnen stellen dat analyse rekening moet houden met de bron van het risico, het impactgebied, de gebeurtenis, de oorzaken en gevolgen ervan, of de bron intern of extern is, de waarschijnlijkheid, en de reeds bestaande beheersmaatregelen ISO 31000 risicomanagement basisprincipes.
Evaluatie volgt daarna. Het team vergelijkt de resultaten met formele criteria, waaronder wettelijke en regelgevende vereisten, zodat het kan bepalen welke risico's behandeling nodig hebben en welke kunnen worden geaccepteerd ISO 31000 raamwerkoverzicht.
Een eenvoudige manier om de volgorde helder te houden is deze:
- Identificeer de risico's die verbonden zijn aan het nieuwe kanaal.
- Analyseer hoe waarschijnlijk elk risico is, en hoe ernstig het gevolg zou zijn.
- Evalueer het resultaat aan de hand van risicobereidheid, compliance-eisen en bedrijfsprioriteiten.
Die volgorde is belangrijk omdat ze ontdekking scheidt van beoordeling. Een risicoregister is geen takenlijst. Het is een beslissingskaart, terwijl gap-analyse een geheel andere vraag stelt, namelijk waar de huidige prestaties tekortschieten ten opzichte van een doel.
Risico Omzetten in een Score Waarop U Kunt Handelen
Een score is nuttig wanneer deze u helpt om het ene risico met het andere te vergelijken. Daarom gebruiken veel teams een matrix die waarschijnlijkheid en gevolg combineert tot een eenvoudige beoordeling.
Hoe de score in de praktijk werkt
Het idee is eenvoudig. Op de ene as beoordeelt u hoe waarschijnlijk de gebeurtenis is. Op de andere as beoordeelt u hoe ernstig het gevolg zou zijn. Praktische risicomatrices gebruiken vaak schalen van 4 of 5 punten, en zetten de combinatie om in een gerangschikte score die prioritering ondersteunt FMEA-gebaseerd overzicht van risicobeoordeling.
Een phishing-e-mail die een medewerker van de crediteurenadministratie bereikt, kan bijvoorbeeld in een hogere prioriteitscategorie terechtkomen dan een overstroming van de serverruimte, als de beheersmaatregelen tegen de overstroming al sterk zijn en het phishing-pad zwak beheerst wordt. De score is niet het oordeel, het is het signaal dat u helpt beslissen waar u als eerste moet handelen.
Waarschijnlijkheid | Gevolg | Gecombineerde Score | Vereist Beheersingsniveau |
|---|---|---|---|
Laag | Laag | Laag | Monitoren en beoordelen |
Laag | Hoog | Gemiddeld | Beheersmaatregelen versterken waar mogelijk |
Hoog | Gemiddeld | Hoog | Direct gerichte beheersmaatregelen toevoegen |
Hoog | Hoog | Kritiek | Onmiddellijk behandelen met sterkst haalbare beheersmaatregel |
Waarom de score leidt tot de keuze van beheersmaatregelen
Bij arbeidsveiligheid wordt gewerkt met een controlehiërarchie die maatregelen rangschikt van eliminatie en vervanging tot technische maatregelen, waarschuwingen, organisatorische maatregelen en PBM ASSP en CCOHS-samenvatting van de hiërarchie. Die volgorde is belangrijk omdat de veiligste maatregel meestal degene is die het gevaar bij de bron wegneemt.
Beoordeel eerst het risico en vraag je dan af welk beheersingsniveau daarbij past. Begin niet met de maatregel die je toevallig al hebt.
Voor teams die willen begrijpen hoe scenario-gebaseerde scoring precies werkt, is hoe Monte Carlo-simulatie werkt een nuttige volgende stap, omdat dit laat zien hoe probabilistisch denken meer gedetailleerde beslissingen kan ondersteunen. Bij de meeste MKB-bedrijven volstaat echter een eenvoudige matrix om urgente blootstellingen te scheiden van beheersbare.
Risicobeoordeling versus Gap-analyse
Veel verwarring ontstaat wanneer mensen risicobeoordeling en gap-analyse gebruiken alsof ze hetzelfde betekenen. Dat is niet zo.
Een AVG-voorbeeld maakt het verschil duidelijk. Risicobeoordeling begint bij de gegevens die je hebt en vraagt wat er mis kan gaan, hoe waarschijnlijk dat is en hoe ernstig de impact zou zijn. Dat levert je een geprioriteerde lijst op, misschien een datalek in een klantendatabase, misschien een verloren onversleutelde laptop, misschien een zwakke externe verwerker.
Zelfde scenario, andere vraag
Gap-analyse begint bij de AVG-vereisten en vraagt welke maatregelen je al hebt versus wat er nog ontbreekt. De uitkomst ziet er anders uit. In plaats van een dreigingslijst krijg je een herstellijst, zoals geen aangestelde FG of een ontbrekend bewaarbeleid.
Daarom gebruiken volwassen programma's beide. Risicobeoordeling is toekomstgericht en dreigingsgedreven. Gap-analyse is normgedreven en terugkijkend. De ene vertelt je waar blootstelling zich bevindt. De andere vertelt je waar je maatregelen tekortschieten.
Gebruik risicobeoordeling wanneer je moet bepalen wat het belangrijkst is. Gebruik gap-analyse wanneer je moet aantonen wat er ontbreekt.
Als je niet zeker weet met welke je moet beginnen, hanteer dan deze regel: beoordeel eerst het risico en test daarna de controlelacunes die er het meest toe doen. Die volgorde voorkomt dat je tijd verspilt aan het dichten van laagprioritaire lacunes terwijl een grote blootstelling actief blijft.
Risicobeoordeling in Financiën en Retail
Dezelfde logica werkt of je nu geld uitleent of kleding verkoopt. De details veranderen, maar de structuur niet.
Financiën past de methode toe op kredietrisico
Een regionale kredietcoöperatie beoordeelt haar consumentenportefeuille en merkt een stijgende kans op wanbetaling onder zelfstandigen op na een verschuiving in macro-economische signalen. Het team verscherpt de acceptatienormen en herziet de blootstellingslimieten, omdat de beoordeling hen een duidelijk signaal gaf voordat de verliezen zichtbaar werden.
Een formele beoordeling bewijst zijn waarde door het kredietteam te dwingen de blootstelling te benoemen, deze af te zetten tegen de risicotolerantie en er een actie aan te koppelen met een eigenaar en een evaluatiedatum. Zonder die structuur blijft de discussie vaag en komt de reactie te laat.
Retail hanteert dezelfde logica voor voorraad en promoties
Een onafhankelijke modedetailhandelaar past dezelfde aanpak toe op voorraad en promoties. Het bedrijf identificeert het risico op voorraadtekorten en overschotten bij seizoensgebonden lijnen, analyseert de doorverkoopgegevens van vorig jaar en de levertijden van leveranciers, en beoordeelt vervolgens welke SKU's een hogere veiligheidsvoorraad verdienen en welke een diepere afprijzing nodig hebben.
Het resultaat is praktisch. Het team gebruikt dezelfde beslissingsstructuur in een andere operationele omgeving, en dat is precies waarom risicobeoordeling zo goed overdraagbaar is tussen verschillende functies.
De rode draad is eenvoudig:
- Benoem het risico voordat je erover discussieert.
- Beoordeel de kans en impact voordat je de oplossing bespreekt.
- Wijs de aanpak toe voordat het probleem verdwijnt in de volgende vergadering.
Hoe AI risicomonitoring verandert
Traditionele beoordelingen draaien vaak op een kwartaal- of jaarcyclus. Dat werkt voor stabiele omgevingen, maar het laat hiaten wanneer transacties, leveranciers, klanten en systemen elke dag veranderen. AI en automatisering verkleinen die kloof door risicobeoordeling om te vormen tot een continu signaal in plaats van een periodieke controle.
Wat verandert er wanneer de data blijft stromen
Met live data-invoer, patroonherkenning en anomaliedetectie kan een team transacties, kredietblootstellingen, leveranciersprestaties en klantgedrag volgen terwijl ze zich voordoen. Statische spreadsheets verliezen signaal wanneer het volume toeneemt, omdat iemand niet elke rij snel genoeg opnieuw kan controleren om de patroonverschuiving op te merken.
Dat is ook waar menselijke beoordeling nog steeds belangrijk is. AI kan waarschuwingen rangschikken en ongebruikelijke activiteit markeren, maar iemand moet de melding valideren, de context interpreteren en beslissen of het probleem een echt risico is of gewoon ruis. Voor een dieper inzicht in modelrisico's en gebruiksoverwegingen is het artikel over LLM-risico in analytics een nuttige leesvoer, omdat het laat zien waarom toezicht nog steeds bij het proces hoort.
Wat mkb-bedrijven nodig hebben van de tooling
Mkb-bedrijven hebben meestal geen zwaar risicokantoor nodig. Ze hebben een laag nodig die verbinding maakt met bestaande boekhoud- of kassasystemen, gerangschikte signalen zichtbaar maakt en documenteert wat er is veranderd, zodat de beoordeling niet verloren gaat in e-mail. In die zin kan ELECTE naast andere monitoringtools bestaan als een optie om operationele data om te zetten in geautomatiseerde rapporten, anomaliemeldingen en terugkerende risicosignalen, vooral wanneer een team wil dat het proces licht blijft.
Voor lezers die een praktisch visueel voorbeeld van dat idee willen, laat de gids voor het identificeren van fouten en kansen zien hoe anomaliedetectie snellere beoordeling kan ondersteunen. Het belangrijkste punt is dat AI risicobeoordeling niet vervangt. Het houdt de beoordeling levend tussen formele vergaderingen in.
Belangrijkste inzichten en je volgende stappen
Wat is risicobeoordeling in gewone taal? Het is een gestructureerde manier om bedreigingen te identificeren, kans en impact in te schatten, ze te scoren aan de hand van je criteria en de juiste aanpak te kiezen. Dat is wat een vage zorg verandert in een beslissing die je kunt verdedigen.
De tweede grote verschuiving is operationeel. AI maakt het nu mogelijk om over te stappen van momentopnamebeoordelingen naar live monitoring, zodat risicobeoordeling gelijke tred kan houden met mkb-bedrijven die niet volgens een nette jaarlijkse kalender werken. Het derde onderscheid is net zo belangrijk: risicobeoordeling vraagt wat er mis kan gaan, terwijl gapanalyse vraagt wat er ontbreekt ten opzichte van de standaard.
Hier zijn vijf acties die je deze week kunt ondernemen:
- Maak een lijst van je top tien risico's. Houd het concreet, geen categorieën zonder voorbeelden.
- Beoordeel er drie met een eenvoudige 4x4-matrix. Gebruik kans en gevolg, en vergelijk vervolgens het resultaat.
- Schrijf één maatregel voor elk hoog-risico item. Als je de aanpak niet kunt benoemen, is de beoordeling niet af.
- Wijs een eigenaar en een beoordelingsdatum toe. Risico zonder verantwoordelijkheid wordt achtergrondruis.
- Controleer je bestaande tools op monitoringpotentieel. Kijk naar boekhoud-, kassa-, CRM- of workflowdata die je al verzamelt.
De beste eerste beoordeling is de beoordeling die je team daadwerkelijk zal bijwerken.
Als je dit nog handmatig doet, is dat een goed teken dat het proces klaar is voor automatisering. Begin met de data die je al hebt en zoek dan naar manieren om het om te zetten in een live risicobeeld in plaats van een statische spreadsheet.
ELECTE helpt mkb-bedrijven bedrijfsdata om te zetten in gerangschikte signalen, geautomatiseerde rapportage en continue monitoring zonder een zwaar risicoprogramma op te leggen. Als je een snellere weg wilt van handmatige scoring naar live toezicht, bezoek dan ELECTE en ontdek hoe het past bij jouw workflow.
Reacties
Nog geen reacties — start het gesprek.