2026年におけるリスクアセスメントとは何か、なぜ重要なのか
リスクアセスメントとは何か、そのステップごとの仕組み、そしてAIによるモニタリングが2026年に中小企業の財務・業務リスク管理をどう変えつつあるのかを解説します。

リスクアセスメントとは、潜在的な脅威を特定し、その発生可能性と影響を見積もり、対応方針の決定を導く構造化されたプロセスであり、勘ではなく根拠に基づいて行動できるようにするものです。正式には、これは不確実性を優先順位へと変換するための、繰り返し実行可能な規律であり、一度きりの判断ではありません。
サプライヤーを承認するとき、キャンペーンを開始するとき、新しいシステムを承認するとき、すでにその一種を実践しているかもしれません。違いは、勘に頼っているか、それともリスクを比較し、根拠を記録し、状況が変わったときに判断を見直せるプロセスを使っているか、という点です。
今日から使える実用的な定義
ある小規模な運用マネージャーが、名前に聞き覚えがあり、提案内容もしっかりしていたという理由でベンダーを選んだことがありました。6か月後、財務申告の未提出が発覚し、それは契約締結前、つまり作業がすでに始まる前に見抜けたはずの問題でした。
これこそがリスクアセスメントとは何かが埋めようとしているギャップです。正式なアセスメントでは、何がうまくいかない可能性があるか、その可能性はどれくらいか、影響はどれほど深刻か、そしてどう対処すべきかを問います。だからこそ、まず識別から始まり、分析と評価へと進み、最後に対応の決定で締めくくられるのです。
実用性を支える4つの要素
識別は脅威に名前を付けます。分析はそれがどのように起こりうるか、影響の大きさはどれほどかを見積もります。評価はその結果を自社の基準やリスク許容度と照らし合わせます。対応は、そのリスクを回避するか、低減するか、移転するか、あるいは受容するかを決定します。
この構造が重要なのは、漠然とした懸念と実際の意思決定を混同することを防ぐからです。同じ論理は、ソフトウェアベンダーを見直すときも、新しい販売チャネルを開くときも、マーケティングパートナーを確認するときも通用します。英国の車両運転者リスク管理のような実践的なリソースは、別の場面で同じ考え方を示しており、そこでは回避可能な損失に発展する前にエクスポージャーを特定することが課題となっています。
実用的なルール:脅威、発生可能性、影響、そして取るべき行動を平易な言葉で説明できないなら、そのアセスメントはまだ完全ではありません。
繰り返し使えるワークフローを必要とするチームにとって、ELECTEのリスクアセスメントページはビジネスの文脈で同じ論理を反映しています。目的はリスクを複雑に見せることではありません。その意思決定を、根拠をもって説明できるものにすることです。
リスクアセスメントが正式な規律として確立された経緯
実践的なアセスメントは会議室から始まったわけではありません。それは失敗が目に見える結果をもたらす場所、すなわち安全、工学、公衆衛生の分野で始まり、その後、組織が一つのリスクを別のリスクと比較する繰り返し可能な方法を必要とするにつれて、政策、金融、業務運営へと広がっていきました。
大きな転換点となったのは、米国学術研究会議(National Research Council)による1983年のRisk Assessment in the Federal Government: Managing the Process、通称Red Bookである。これは今日の実務を形づくる手順を定義する一助となったRed Bookの歴史的役割に関するPubMedの要約。労働衛生の分野では、ISO 1999もまた、曝露データから騒音性難聴を推定するための、より体系的かつ定量的な手法へとこの分野が移行していく様子を示した。その後、NIOSHは正式なガイダンスNIOSH Practices in Occupational Risk Assessmentを発表し、この手法が場当たり的なものではなく確立された方法論になったことを示した。
この転換がビジネスにとって重要な理由
現代のガイダンスでは、リスクアセスメントを、リスク源・脅威・ハザード・機会を特定し、それらがどのように発生しうるかを見積もり、関連する基準に照らして重要性を評価する体系的なプロセスと定義しているSRAの基本原則。これにより、リスクへの取り組みは勘に頼った判断ではなく、ワークフローとなる。
同じ原則は、アセスメントを、状況設定、特定、分析、対応計画、モニタリングというより広いサイクルの中に位置づけている。そこでは統計的手法やベイズ的手法が、このプロセスにおける通常のツールとして扱われる。企業にとっての実務的なポイントはシンプルだ。全員がその判断に納得しているかどうかを問うのではない。どのような根拠がその判断を支えているのか、そして新たな根拠が得られたときに何が見方を変えるのかを問うのである。
リスクアセスメントはギャップ分析とは異なる。ギャップ分析は、現在のパフォーマンスが目標にどれだけ届いていないかを問う。リスクアセスメントは、何が起こりうるか、その可能性はどの程度か、実際に起きた場合の影響の大きさはどれほどかを問う。ある小売業者において、現状のレポーティングと目指すレポーティングの間には明確なギャップがある一方で、実際のリスクは決済詐欺、サプライヤーの集中、あるいは顧客データの漏洩に潜んでいることもありうる。
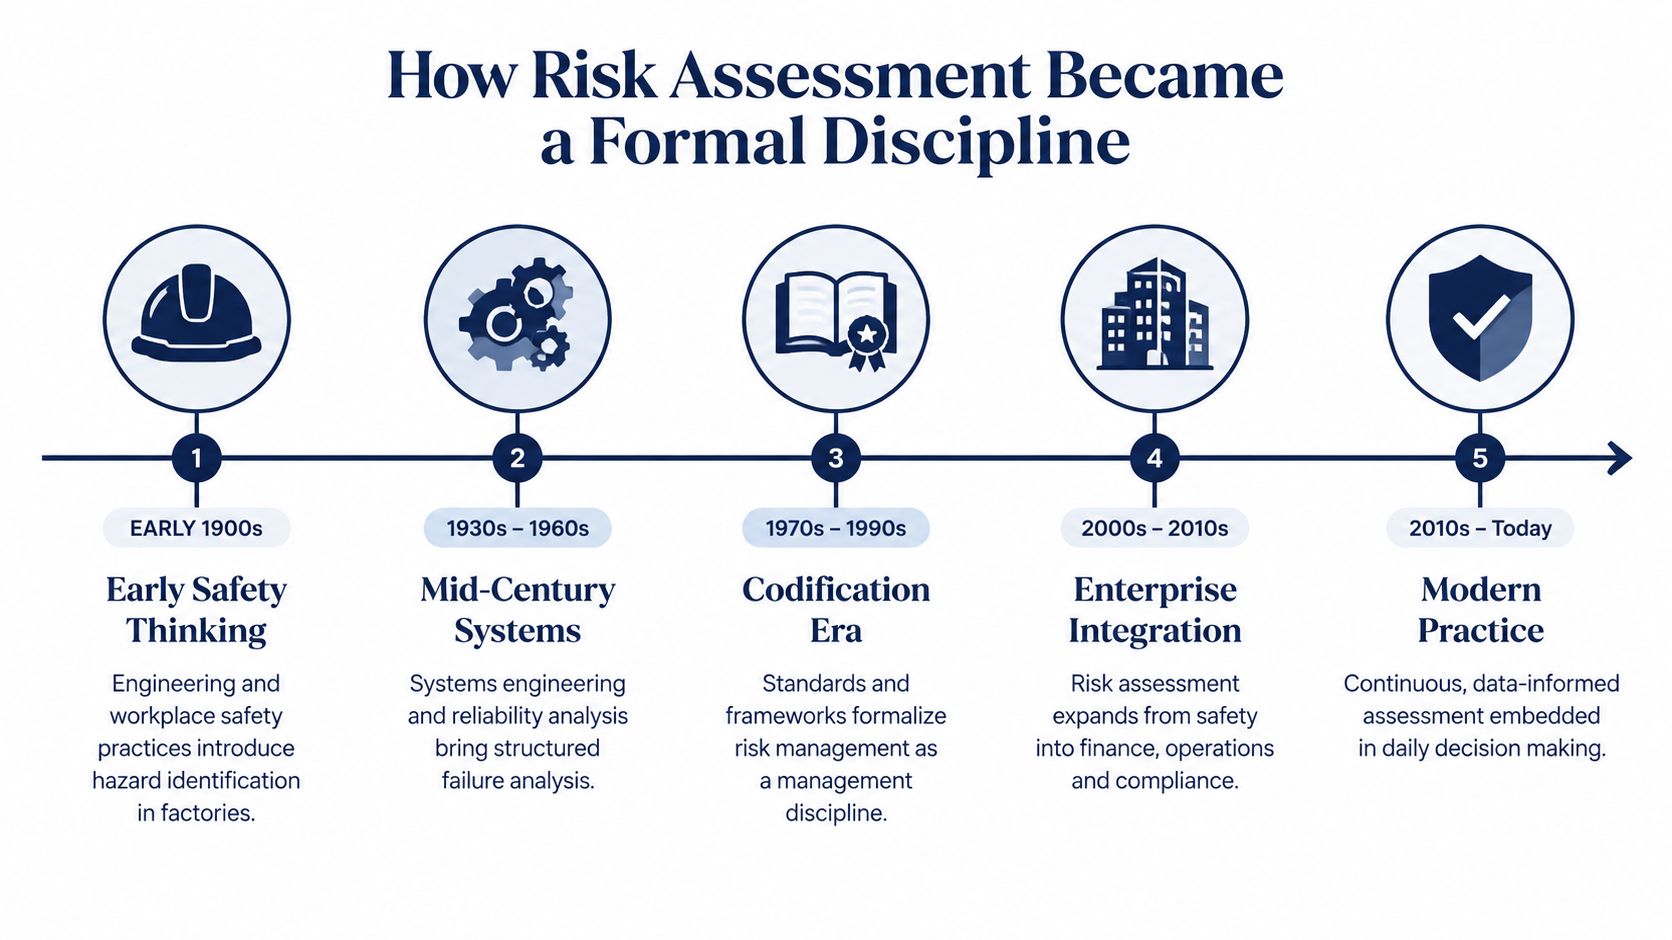
モニタリングが継続的なものになるにつれて、この違いはより重要になる。年次アセスメントはスナップショットのように感じられがちだ。AIによるモニタリングは、このプロセスをリアルタイムのシグナルへと変える。これは、サプライヤーの変化、需要の変動、そしてより速い意思決定を伴う中小企業の業務のあり方に合致している。以下のタイムラインは、この分野が初期の正式な取り組みから現在に至るまでどのように発展してきたかを示している1900年代から現在までのリスクアセスメントという正式な分野の発展を示すタイムライングラフィック。
あらゆるアセスメントに共通する3つの中核ステップ
新しいオンライン販売チャネルを計画する中堅小売業者の例が、実践的な参考になる。チームはまず、この立ち上げに影響を与えうるエクスポージャーから着手し、それらを順に検討していく。
ステップ1:特定
この小売業者は、サプライヤーの集中、決済詐欺、為替エクスポージャー、規制の変化、顧客データの漏洩といった、エクスポージャーの具体的な発生源をリストアップする。このリストはリスクの棚卸しであり、結論ではない。
ISO 31000では、組織が範囲・状況・基準を定義した後の、リスクアセスメントの最初の段階としてこれを位置づけている ISO 31000フレームワークの概要。重要なリスクがこのリストに一度も含まれなければ、その後の分析は誤った方向に速く進むだけになる。
ステップ2:分析と評価
リスクを洗い出したら、次にチームはそれぞれのリスクがどのように発生し得るか、どれほどのコストにつながるかを見積もる。ISO 31000に基づくガイダンスによれば、分析ではリスクの源泉、影響を受ける領域、事象の内容、その原因と結果、源泉が内部か外部か、発生可能性、そして既に講じられている管理策を考慮すべきとされているISO 31000 risk management basics。
その後に評価が続く。チームは分析結果を、法的・規制上の要求事項を含む正式な基準と照らし合わせ、どのリスクに対応が必要で、どれを受容できるかを判断するISO 31000 framework overview。
この順序を明確に保つシンプルな方法は次の通りだ。
- 特定する — 新しいチャネルに紐づくリスクを洗い出す。
- 分析する — それぞれの発生可能性と、結果がどれほど深刻になり得るかを見極める。
- 評価する — 結果をリスク許容度、コンプライアンス要件、事業の優先事項に照らして判断する。
この順序が重要なのは、発見と判断を切り分けるからだ。リスク登録簿はやることリストではない。それは意思決定のための地図であり、一方でギャップ分析はまったく別の問いを立てる。現状のパフォーマンスが目標に対してどこで不足しているか、というものだ。
リスクを、行動につながるスコアに変える
スコアが役立つのは、ある一つのリスクを別のリスクと比較できるようにしてくれる場合だ。だからこそ多くのチームは、発生可能性と結果の重大性を組み合わせて単純な評点にするマトリクスを使っている。
スコアが実務でどう機能するか
考え方はシンプルだ。一方の軸では、その事象がどれほど起こりやすいかを評価する。もう一方の軸では、結果がどれほど深刻になるかを評価する。実務で使われるリスクマトリクスは4段階または5段階の尺度を採用することが多く、両者の組み合わせを優先順位付けに使えるランク付きスコアに変換するFMEA-based risk assessment overview。
例えば、買掛金担当のクラークに届いたフィッシングメールは、フラッド対策の管理策が既に強固で、フィッシング経路への対策が手薄な場合、サーバールームの浸水よりも優先度の高い区分に位置づけられることがある。スコアは判決ではなく、どこから先に対処すべきかを判断するための手がかりにすぎない。
可能性 | 影響 | 総合スコア | 必要な管理レベル |
|---|---|---|---|
低 | 低 | 低 | モニタリングとレビューを実施 |
低 | 高 | 中 | 可能な範囲で管理策を強化 |
高 | 中 | 高 | 的確な管理策を速やかに追加 |
高 | 高 | 重大 | 実行可能な最強の管理策で直ちに対処 |
スコアが管理策の選択を左右する理由
労働安全では、対策の優先順位をランク付けした管理階層が用いられ、排除と代替から工学的対策、警告、管理的対策、PPEへと続きますASSPおよびCCOHSの階層まとめ。この順序が重要なのは、最も安全な対策とは通常、発生源でハザードそのものを取り除く対策だからです。
まずリスクをスコア化し、それに見合う対策のレベルを検討する。すでに持っている対策から考え始めてはいけない。
シナリオベースのスコアリングの仕組みを理解したいチームにとって、モンテカルロシミュレーションの仕組みを知ることは有効な次のステップです。確率的な思考がより詳細な意思決定をどう支えるかが分かるからです。とはいえ、多くの中小企業では、緊急性の高いリスクと管理可能なリスクを切り分けるのに、シンプルなマトリクスで十分です。
リスクアセスメントとギャップ分析の違い
混乱の多くは、人々がリスクアセスメントとギャップ分析をまるで同じ意味であるかのように使うところから始まります。しかし、両者は違うものです。
GDPRの例を使うと、その違いがはっきりします。リスクアセスメントは、保有しているデータから出発し、何がうまくいかなくなり得るか、その可能性はどの程度か、影響の深刻さはどれほどかを問います。そこから優先順位付けされたリストが得られます。顧客データベースの侵害かもしれませんし、暗号化されていないノートPCの紛失かもしれませんし、脆弱な第三者処理業者かもしれません。
同じシナリオでも、問いが違う
ギャップ分析は、GDPRの要件から出発し、すでに備えている対策と、不足している対策を比較します。出力される内容も異なります。脅威のリストではなく、DPO(データ保護責任者)が未任命である、保持ポリシーが存在しない、といった是正リストが得られます。
だからこそ、成熟したプログラムでは両方を使います。リスクアセスメントは先を見据えた、脅威主導型のものです。ギャップ分析は基準主導型で、過去を振り返るものです。一方はリスクがどこに存在するかを教えてくれます。もう一方は、対策のどこが不足しているかを教えてくれます。
何が最も重要かを判断する必要があるときはリスクアセスメントを使う。何が不足しているかを証明する必要があるときはギャップ分析を使う。
どちらから始めればよいか迷ったら、次のルールを使ってください。まずリスクを評価し、その上で最も重要な対策のギャップを検証する。この順序を守れば、影響の大きいリスクが放置されたまま、優先度の低いギャップを埋めることに時間を無駄にせずに済みます。
金融業と小売業におけるリスクアセスメント
お金を貸す場合でも、服を売る場合でも、同じロジックが機能します。細部は変わっても、構造は変わりません。
金融業では、信用リスクにこの手法を適用する
ある地域の融資協同組合が消費者向け融資ポートフォリオを見直したところ、マクロ経済のシグナルが変化した後、自営業者の借り手の間でデフォルト確率が上昇していることに気付きました。チームは審査基準を厳格化し、エクスポージャーの上限を見直しました。アセスメントによって、損失が明らかになる前に明確なシグナルが得られていたからです。
正式なアセスメントの価値は、融資チームにリスクを明確に名指しさせ、許容度に照らして順位付けさせ、担当者と見直し期日を付けたアクションを紐づけさせる点にあります。この構造がなければ、議論は曖昧なままとなり、対応が遅れてしまいます。
小売業でも、在庫とプロモーションに同じロジックを使う
独立系ファッションリテーラーも、在庫と販促に同じアプローチを適用している。シーズン商品の欠品リスクと過剰在庫リスクを特定し、昨年の売れ行きデータと仕入先のリードタイムを分析した上で、どのSKUに安全在庫を積むべきか、どのSKUをより深く値下げすべきかを評価する。
この成果は実践的だ。チームは異なる業務環境でも同じ意思決定の枠組みを使っており、これこそがリスクアセスメントが職種を越えてうまく機能する理由だ。
共通するポイントはシンプルだ。
- 議論する前にリスクを特定する。
- 対策を議論する前に発生可能性と影響度を評価する。
- 問題が次の会議に持ち込まれて埋もれる前に対応策を割り当てる。
AIがリスクモニタリングをどう変えているか
従来のアセスメントは四半期ごと、あるいは年次サイクルで行われることが多い。それは安定した環境では機能するが、取引先、サプライヤー、顧客、システムが日々変化する状況では隙間が生まれる。AIと自動化は、リスクアセスメントを定期レビューから継続的なシグナルへと変えることで、その隙間を狭める。
データが流れ続けると何が変わるか
リアルタイムのデータ取り込み、パターン検出、異常検知があれば、チームは取引、信用エクスポージャー、サプライヤーの実績、顧客行動をリアルタイムで監視できる。静的なスプレッドシートは、量が増えるとシグナルを失う。人間が全ての行を再確認し続けてパターンの変化に気づくには限界があるからだ。
ここでも人間によるレビューはまだ重要だ。AIはアラートに優先順位をつけ、異常な活動を強調表示できるが、そのフラグを検証し、文脈を解釈し、その問題が実際のリスクなのか単なるノイズなのかを判断するのは人間の役割だ。モデルや利用面の懸念についてより深く知りたい場合は、LLM risk in analyticsの記事が参考になる。なぜ監督がプロセスに欠かせないかがよくわかる内容だ。
中小企業がツールに求めるもの
中小企業には、大がかりなリスク管理部門は通常必要ない。必要なのは、既存の会計システムやPOSシステムと連携し、優先順位付けされたシグナルを表示し、何が変化したかを記録することで、レビューがメールの中に埋もれてしまわないようにする仕組みだ。その意味で、ELECTEは他のモニタリングツールと並んで、業務データを自動レポート、異常アラート、継続的なリスクシグナルに変える選択肢の一つとして活用できる。特にチームがプロセスを軽量に保ちたい場合に適している。
この考え方について実践的な視覚資料を求める読者には、identifies errors and opportunities guideが、異常検知がどのようにより速いレビューを支えるかを示している。より重要な点は、AIがリスクアセスメントを置き換えるわけではないということだ。AIは、正式な会議の間もアセスメントを生き続けさせる。
主なポイントと次のステップ
平易な言葉で言うと、リスクアセスメントとは何か。それは、脅威を特定し、発生可能性と影響度を見積もり、自社の基準に照らして評価し、適切な対応策を選ぶための体系的な方法だ。それこそが、あいまいな懸念を、説明・弁護できる意思決定へと変えるものだ。
2つ目の大きな変化は運用面です。AIによって、一時点のレビューから継続的なモニタリングへの移行が可能になり、リスク評価が、きれいな年次サイクルで動かない中小企業のペースに追いつけるようになります。3つ目の違いも同様に重要で、リスク評価は「何が問題を起こしうるか」を問い、ギャップ分析は「標準に対して何が不足しているか」を問います。
今週すぐに実行できる5つのアクションを紹介します。
- 上位10のリスクをリストアップする。具体的に。例のないカテゴリーは書かないこと。
- そのうち3つを、シンプルな4x4マトリクスでスコアリングする。可能性と影響度を使い、結果を比較する。
- 高リスク項目それぞれに対して、1つの対策を書く。対応策の名前を挙げられなければ、そのスコアはまだ完成していません。
- 担当者と見直し日を割り当てる。責任者のいないリスクは、単なる背景ノイズになってしまいます。
- 既存のツールにモニタリングの可能性がないか確認する。すでに収集している会計、POS、CRM、ワークフローのデータを探してみてください。
最良の最初の評価とは、チームが実際に更新し続けるものです。
もしまだこれを手作業で行っているなら、それはそのプロセスが自動化の準備が整っているという良い兆候です。すでに手元にあるデータから始め、それを静的なスプレッドシートではなく、リアルタイムのリスクビューに変える方法を探してみましょう。
ELECTEは、中小企業がビジネスデータを、優先順位付けされたシグナル、自動化されたレポート、継続的なモニタリングへと変換できるよう支援します。しかも、重量級のリスクプログラムを強制することはありません。手作業のスコアリングからリアルタイムの監視へ、より速い道を求めているなら、ELECTEを訪れて、それがあなたのワークフローにどう適合するかをご確認ください。
コメント
まだコメントはありません — 会話を始めましょう。