Cos'è la Valutazione del Rischio e Perché Conta nel 2026
Scopri cos'è la valutazione del rischio, come funziona passo dopo passo, e perché il monitoraggio basato su AI sta ridefinendo il modo in cui le PMI gestiscono il rischio finanziario e operativo nel 2026.

La valutazione del rischio è un processo strutturato che identifica potenziali minacce, ne stima la probabilità e l'impatto, e guida le decisioni di trattamento affinché tu agisca sulla base di evidenze e non di istinto. In termini formali, è diventata una disciplina ripetibile per trasformare l'incertezza in priorità, non un giudizio isolato.
Probabilmente ne stai già applicando una versione quando approvi un fornitore, lanci una campagna o dai il via libera a un nuovo sistema. La differenza sta nel fatto che tu ti basi su una sensazione istintiva o usi un processo che ti permette di confrontare i rischi, documentare il ragionamento e rivedere la decisione quando le condizioni cambiano.
Una Definizione Operativa da Usare Oggi
Un piccolo responsabile operativo scelse una volta un fornitore perché il nome era familiare e il pitch sembrava solido. Sei mesi dopo, una dichiarazione finanziaria mancata segnalò un problema che avrebbe potuto essere individuato prima, prima della firma del contratto e quando il lavoro era già in corso.
È questo il vuoto che cos'è la valutazione del rischio è pensata per colmare. Una valutazione formale chiede cosa potrebbe andare storto, quanto è probabile, quanto grave sarebbe l'effetto e cosa dovresti fare al riguardo, motivo per cui inizia con l'identificazione, passa all'analisi e alla valutazione, e termina con decisioni di trattamento.
I quattro elementi che la rendono utilizzabile
L'identificazione nomina la minaccia. L'analisi stima come potrebbe verificarsi e quanto grande potrebbe essere l'effetto. La valutazione confronta quel risultato con i tuoi criteri o la tua propensione al rischio. Il trattamento decide se evitare, ridurre, trasferire o accettare il rischio.
Questa struttura è importante perché impedisce ai team di confondere una preoccupazione vaga con una decisione. La stessa logica funziona sia che tu stia valutando un fornitore di software, aprendo un nuovo canale di vendita, o verificando un partner di marketing. Una risorsa pratica come la gestione del rischio dei conducenti di flotte nel Regno Unito mostra la stessa idea in un contesto diverso, dove il compito è identificare l'esposizione prima che si trasformi in una perdita evitabile.
Regola pratica: se non riesci a spiegare la minaccia, la probabilità, l'impatto e l'azione in un linguaggio semplice, non hai ancora una valutazione completa.
Per i team che necessitano di un flusso di lavoro ripetibile, la pagina ELECTE valutazione del rischio riflette la stessa logica in un contesto aziendale. Il punto non è far sembrare il rischio complicato. È rendere la decisione difendibile.
Come la Valutazione del Rischio è Diventata una Disciplina Formale
Una valutazione pratica non è nata nelle sale riunioni. È nata dove il fallimento aveva conseguenze visibili, nella sicurezza, nell'ingegneria e nella sanità pubblica, per poi diffondersi nelle politiche, nella finanza e nelle operazioni man mano che le organizzazioni avevano bisogno di un modo ripetibile per confrontare un rischio con un altro.
Una svolta importante fu il documento del National Research Council del 1983, Risk Assessment in the Federal Government: Managing the Process, spesso chiamato Red Book. Ha contribuito a definire i passaggi che ancora oggi modellano la pratica moderna riassunto PubMed sul ruolo storico del Red Book. Nella salute occupazionale, anche l'ISO 1999 ha mostrato come il settore si sia mosso verso metodi più strutturati e quantitativi per stimare la perdita dell'udito legata al rumore a partire dai dati di esposizione. Successivamente, il NIOSH ha pubblicato linee guida formali, NIOSH Practices in Occupational Risk Assessment, che hanno mostrato come il metodo fosse diventato consolidato piuttosto che improvvisato.
Perché quel cambiamento è importante per il business
Le linee guida moderne descrivono la valutazione del rischio come un processo sistematico che identifica fonti di rischio, minacce, pericoli e opportunità, stima come potrebbero verificarsi, e valuta la loro rilevanza rispetto a criteri pertinenti principi fondamentali SRA. Ciò trasforma il lavoro sul rischio in un flusso di lavoro, non in una verifica istintiva.
Gli stessi principi collocano anche la valutazione all'interno di un ciclo più ampio di definizione del contesto, identificazione, analisi, pianificazione della risposta e monitoraggio. Trattano i metodi statistici e bayesiani come strumenti normali in quel processo. Per le aziende, il punto pratico è semplice. Non ti stai chiedendo se tutti si sentono a proprio agio con la decisione. Ti stai chiedendo quali evidenze la supportano, e cosa cambierà la tua visione quando arriveranno nuove evidenze.
La valutazione del rischio non è la stessa cosa dell'analisi degli scostamenti (gap analysis). L'analisi degli scostamenti chiede dove la performance attuale non raggiunge un obiettivo. La valutazione del rischio chiede cosa potrebbe accadere, quanto è probabile, e quanto grande sarebbe l'impatto se accadesse. Un rivenditore può avere un chiaro scostamento tra il reporting attuale e quello desiderato, mentre il rischio effettivo potrebbe risiedere nelle frodi di pagamento, nella concentrazione dei fornitori o nella fuga di dati dei clienti.
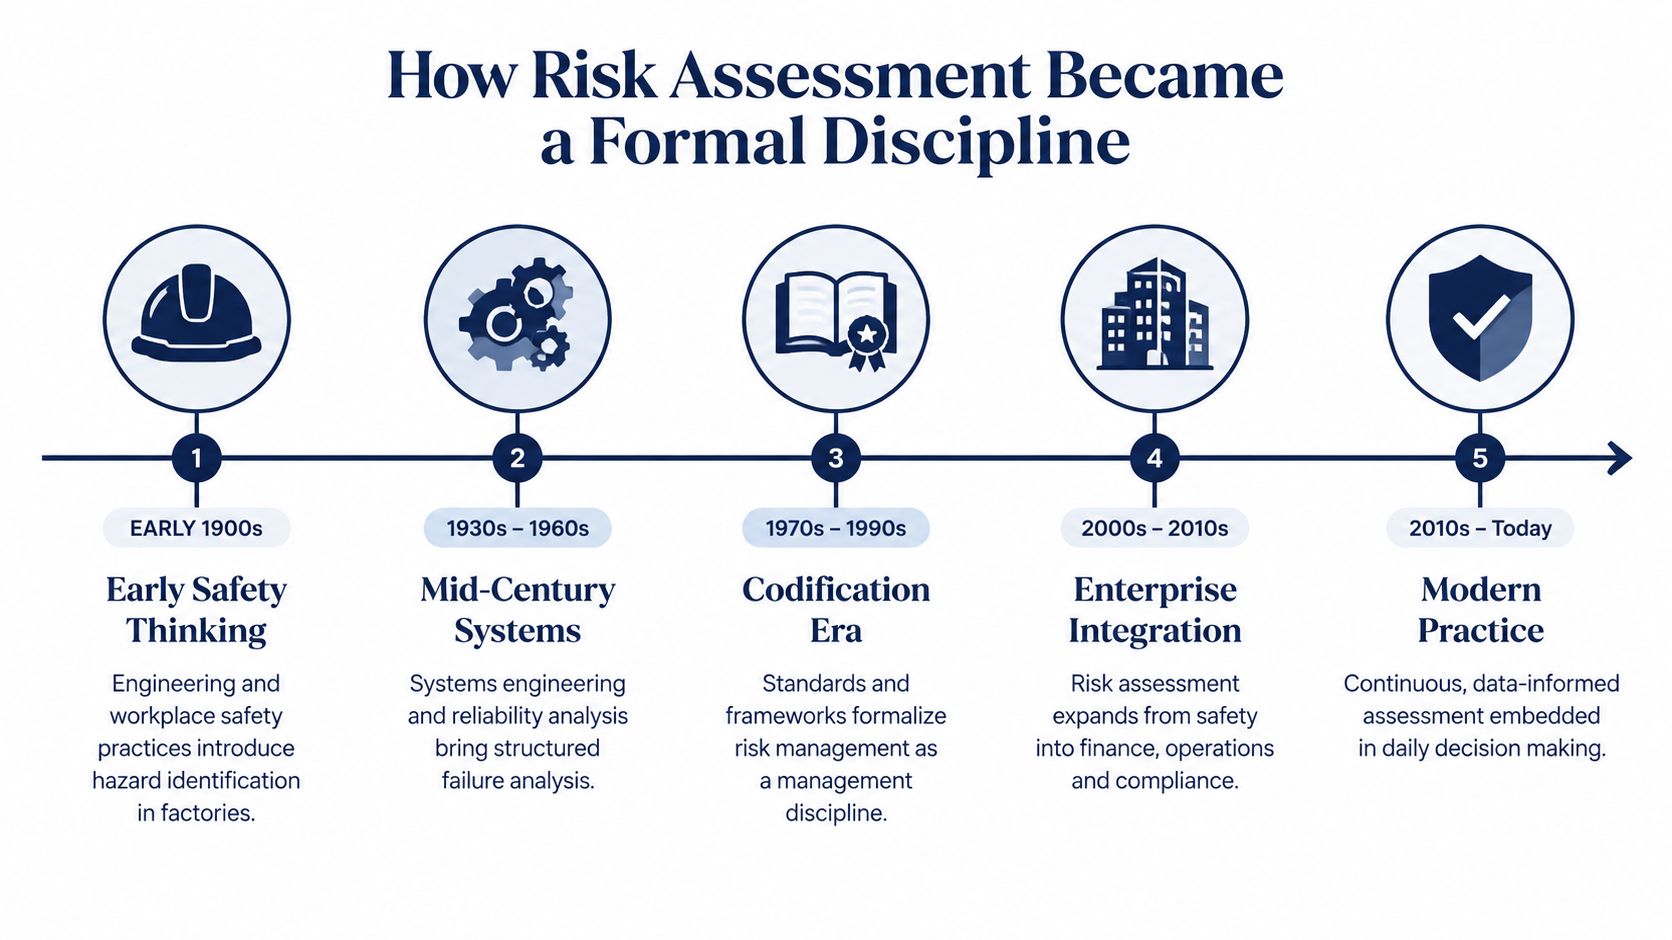
Questa differenza diventa più importante man mano che il monitoraggio diventa continuo. Le valutazioni annuali possono sembrare uno scatto fotografico. Il monitoraggio basato su AI trasforma il processo in segnali in tempo reale, il che si adatta al modo in cui operano le PMI, con fornitori che cambiano, domanda che si sposta e decisioni più rapide. La cronologia sotto mostra come la disciplina si sia evoluta dai primi lavori formali fino a oggi Un grafico cronologico che mostra l'evoluzione della valutazione del rischio come disciplina formale dagli anni 1900 fino a oggi.
I Tre Passaggi Fondamentali di Ogni Valutazione
Un rivenditore di medie dimensioni che pianifica un nuovo canale di vendita online offre un esempio concreto. Il team parte dalle esposizioni che potrebbero influire sul lancio, per poi affrontarle in ordine.
Primo passaggio, identificazione
Il rivenditore elenca fonti specifiche di esposizione, come la concentrazione dei fornitori, la frode nei pagamenti, l'esposizione valutaria, il cambiamento normativo e la fuga di dati dei clienti. Quell'elenco è l'inventario dei rischi, non la conclusione.
L'ISO 31000 considera questa la prima fase della valutazione del rischio, dopo che l'organizzazione ha definito ambito, contesto e criteri ISO 31000 framework overview. Se un rischio rilevante non entra mai nell'elenco, l'analisi successiva diventa solo più rapida nella direzione sbagliata.
Secondo passaggio, analisi e valutazione
Una volta nominati i rischi, il team stima come ciascuno potrebbe verificarsi e quanto potrebbe costare. Le linee guida basate su ISO 31000 indicano che l'analisi deve considerare la fonte del rischio, l'area di impatto, l'evento, le sue cause e conseguenze, se la fonte è interna o esterna, la probabilità e i controlli già in atto ISO 31000 risk management basics.
La valutazione arriva dopo. Il team confronta i risultati con criteri formali, inclusi i requisiti legali e normativi, per poter decidere quali rischi richiedono un trattamento e quali possono essere accettati ISO 31000 framework overview.
Un modo semplice per mantenere chiara la sequenza è questo:
- Identificare le esposizioni legate al nuovo canale.
- Analizzare quanto è probabile ciascuna e quanto grave sarebbe l'esito.
- Valutare il risultato rispetto alla propensione al rischio, alle esigenze di conformità e alle priorità aziendali.
Quest'ordine è importante perché separa la scoperta dal giudizio. Un registro dei rischi non è una lista di cose da fare. È una mappa decisionale, mentre l'analisi delle lacune pone una domanda completamente diversa: dove le prestazioni attuali non raggiungono un obiettivo.
Trasformare il Rischio in un Punteggio su cui Agire
Un punteggio è utile quando aiuta a confrontare un'esposizione con un'altra. Ecco perché molti team usano una matrice che combina probabilità e conseguenza in una valutazione semplice.
Come funziona il punteggio in pratica
L'idea è semplice. Su un asse, si valuta quanto è probabile l'evento. Sull'altro, si valuta quanto sarebbe grave la conseguenza. Le matrici di rischio pratiche usano spesso scale a 4 o 5 punti, e convertono la combinazione in un punteggio classificato che supporta la definizione delle priorità FMEA-based risk assessment overview.
Ad esempio, un'email di phishing che raggiunge un addetto alla contabilità fornitori potrebbe rientrare in una fascia di priorità più alta rispetto a un'inondazione della sala server, se i controlli anti-inondazione sono già solidi e il percorso di phishing è debolmente controllato. Il punteggio non è il verdetto, è il segnale che aiuta a decidere dove agire per primi.
Probabilità | Conseguenza | Punteggio Combinato | Livello di Controllo Richiesto |
|---|---|---|---|
Basso | Basso | Basso | Monitorare e rivedere |
Basso | Alto | Medio | Rafforzare i controlli dove possibile |
Alto | Medio | Alto | Aggiungere controlli mirati prontamente |
Alto | Alto | Critico | Trattare immediatamente con il controllo più forte possibile |
Perché il punteggio porta alla scelta del controllo
La sicurezza sul lavoro utilizza una gerarchia dei controlli che classifica le risposte dall'eliminazione e la sostituzione fino ai controlli tecnici, agli avvisi, ai controlli amministrativi e ai DPI riepilogo della gerarchia ASSP e CCOHS. Quest'ordine è importante perché il controllo più sicuro è di solito quello che elimina il pericolo alla fonte.
Valuta prima il rischio, poi chiedi quale livello di controllo lo affronta. Non partire dal controllo che già possiedi.
Per i team che vogliono capire i meccanismi alla base della valutazione basata su scenari, come funziona la simulazione Monte Carlo è un passo successivo utile perché mostra come il pensiero probabilistico possa supportare decisioni più dettagliate. Nella maggior parte delle PMI, però, una semplice matrice è sufficiente per separare le esposizioni urgenti da quelle gestibili.
Valutazione del Rischio Contro Analisi del Gap
Molta confusione nasce quando le persone usano valutazione del rischio e analisi del gap come se fossero la stessa cosa. Non lo sono.
Un esempio legato al GDPR chiarisce la differenza. La valutazione del rischio parte dai dati che detieni e chiede cosa potrebbe andare storto, quanto è probabile e quanto sarebbe grave l'impatto. Questo ti dà un elenco prioritizzato, magari una violazione del database clienti, magari un laptop non cifrato perso, magari un fornitore terzo debole.
Stesso scenario, domanda diversa
L'analisi del gap parte dai requisiti del GDPR e chiede quali controlli hai già rispetto a cosa manca. Il risultato è diverso. Invece di un elenco di minacce, ottieni un elenco di rimedi, come nessun DPO nominato o una politica di conservazione mancante.
Ecco perché i programmi maturi usano entrambi. La valutazione del rischio è orientata al futuro e guidata dalle minacce. L'analisi del gap è guidata dagli standard e retrospettiva. Una ti dice dove risiede l'esposizione. L'altra ti dice dove i tuoi controlli sono carenti.
Usa la valutazione del rischio quando devi decidere cosa conta di più. Usa l'analisi del gap quando devi dimostrare cosa manca.
Se non sei sicuro da dove partire, usa questa regola: valuta prima il rischio, poi testa le lacune di controllo più rilevanti. Questa sequenza ti evita di perdere tempo a chiudere lacune di bassa priorità mentre un'esposizione ad alto impatto resta attiva.
Valutazione del Rischio in Finanza e Retail
La stessa logica funziona sia che tu presti denaro sia che venda vestiti. I dettagli cambiano, ma la struttura no.
La finanza applica il metodo all'esposizione creditizia
Una cooperativa di credito regionale esamina il proprio portafoglio consumer e nota una probabilità di default in aumento tra i mutuatari autonomi dopo un cambiamento dei segnali macroeconomici. Il team inasprisce le soglie di underwriting e rivede i limiti di esposizione, perché la valutazione ha fornito un segnale chiaro prima che le perdite diventassero evidenti.
La valutazione formale si dimostra utile costringendo il team di lending a identificare l'esposizione, classificarla rispetto alla tolleranza e associarle un'azione con un responsabile e una data di revisione. Senza questa struttura, la discussione resta vaga e la risposta arriva troppo tardi.
Il retail usa la stessa logica per inventario e promozioni
Un rivenditore di moda indipendente applica lo stesso approccio a inventario e promozioni. Identifica il rischio di stockout e sovrastock sulle linee stagionali, analizza i dati di sell-through dell'anno scorso e i tempi di consegna dei fornitori, poi valuta quali SKU meritano uno stock di sicurezza più elevato e quali necessitano di ribassi più profondi.
Il vantaggio è pratico. Il team usa la stessa struttura decisionale in un ambiente operativo diverso, motivo per cui la valutazione del rischio si applica così bene tra le diverse funzioni.
Il filo comune è semplice:
- Definisci il rischio prima di discuterne.
- Valuta probabilità e impatto prima di discutere la soluzione.
- Assegna il trattamento prima che il problema scompaia nella riunione successiva.
Come l'IA sta ridisegnando il monitoraggio del rischio
Le valutazioni tradizionali seguono spesso un ciclo trimestrale o annuale. Funziona per ambienti stabili, ma lascia dei vuoti quando transazioni, fornitori, clienti e sistemi cambiano ogni giorno. L'IA e l'automazione riducono questo divario trasformando la valutazione del rischio in un segnale continuo invece che in una revisione periodica.
Cosa cambia quando i dati continuano a fluire
Con l'acquisizione dei dati in tempo reale, il rilevamento dei pattern e la segnalazione delle anomalie, un team può monitorare transazioni, esposizioni creditizie, performance dei fornitori e comportamento dei clienti man mano che avvengono. I fogli di calcolo statici perdono segnale quando il volume cresce, perché una persona non riesce a ricontrollare ogni riga abbastanza velocemente da notare il cambiamento del pattern.
È anche qui che la revisione umana continua a contare. L'IA può classificare gli avvisi ed evidenziare attività insolite, ma qualcuno deve convalidare la segnalazione, interpretare il contesto e decidere se il problema è un rischio reale o solo rumore. Per un approfondimento sui rischi legati ai modelli e all'uso, l'articolo su rischio degli LLM nell'analisi dei dati è una lettura utile perché mostra perché la supervisione debba ancora far parte del processo.
Cosa serve alle PMI dagli strumenti
Le PMI di solito non hanno bisogno di un ufficio rischi pesante. Hanno bisogno di un livello che si colleghi ai sistemi contabili o POS esistenti, che faccia emergere segnali classificati e documenti cosa è cambiato, così che la revisione non si perda nelle email. In questo senso, ELECTE può affiancarsi ad altri strumenti di monitoraggio come una delle opzioni per trasformare i dati operativi in report automatizzati, avvisi sulle anomalie e segnali di rischio ricorrenti, soprattutto quando un team vuole che il processo resti snello.
Per chi desidera una visualizzazione pratica di questa idea, la guida su identificazione di errori e opportunità mostra come il rilevamento delle anomalie possa supportare una revisione più rapida. Il punto principale è che l'IA non sostituisce la valutazione del rischio. La mantiene viva tra una riunione formale e l'altra.
Punti chiave e prossimi passi
Cos'è la valutazione del rischio in parole semplici? È un modo strutturato per identificare le minacce, stimare probabilità e impatto, valutarle secondo i propri criteri e scegliere il trattamento giusto. È ciò che trasforma una preoccupazione vaga in una decisione che puoi difendere.
Il secondo grande cambiamento è operativo. L'IA ora rende possibile passare da revisioni puntuali a un monitoraggio continuo, così la valutazione del rischio può tenere il passo con le PMI che non operano secondo un calendario annuale ordinato. La terza distinzione è altrettanto importante: la valutazione del rischio chiede cosa potrebbe andare storto, mentre l'analisi del divario chiede cosa manca rispetto allo standard.
Ecco cinque azioni che puoi intraprendere questa settimana:
- Elenca i tuoi dieci rischi principali. Mantienilo concreto, niente categorie senza esempi.
- Valuta tre di essi con una semplice matrice 4x4. Usa probabilità e conseguenza, poi confronta il risultato.
- Scrivi una misura di mitigazione per ogni elemento ad alto rischio. Se non riesci a definire il trattamento, la valutazione non è completa.
- Assegna un responsabile e una data di revisione. Il rischio senza responsabilità diventa rumore di fondo.
- Verifica il potenziale di monitoraggio dei tuoi strumenti esistenti. Cerca dati contabili, POS, CRM o di flusso di lavoro che stai già raccogliendo.
La migliore prima valutazione è quella che il tuo team aggiornerà davvero.
Se stai ancora facendo questo manualmente, è un buon segno che il processo è pronto per l'automazione. Inizia con i dati che hai già, poi cerca modi per trasformarli in una visione del rischio in tempo reale invece che in un foglio di calcolo statico.
ELECTE aiuta le PMI a trasformare i dati aziendali in segnali classificati, reportistica automatizzata e monitoraggio continuo senza imporre un programma di gestione del rischio pesante. Se vuoi un percorso più rapido dalla valutazione manuale alla supervisione in tempo reale, visita ELECTE e scopri come si adatta al tuo flusso di lavoro.
Commenti
Ancora nessun commento — inizia tu la conversazione.