什麼是風險評估?為何它在2026年至關重要
了解什麼是風險評估、其運作的具體步驟,以及為何AI驅動的監控正在重塑中小企業在2026年管理財務與營運風險的方式。

風險評估是一套結構化流程,用於識別潛在威脅、評估其發生機率與影響程度,並指引處理決策,讓你依據證據而非直覺行事。從正式角度來說,它已成為一套可重複執行的方法,用以將不確定性轉化為優先事項,而非一次性的主觀判斷。
當你核准一家供應商、推出一項活動,或簽核一套新系統時,你可能已經在進行某種形式的風險評估。差別在於,你是憑直覺行事,還是採用一套讓你能比較各項風險、記錄推理過程,並在情況改變時重新檢視決策的流程。
一個你今天就能使用的實用定義
曾有一位小型營運經理選擇某家供應商,只因這個名字聽起來熟悉,而推銷內容也顯得可靠。六個月後,一份遲交的財務申報文件暴露出原本可以更早發現的問題——早在合約簽署、工作已經展開之前就該察覺。
這正是什麼是風險評估要彌補的落差。一套正式的評估會探討可能出錯的地方、發生的機率、影響的嚴重程度,以及應採取的行動——這也是為何它始於識別,接著進入分析與評估,最終落實在處理決策上。
讓評估可實際運用的四個要素
識別指出威脅是什麼。分析評估它可能如何發生,以及影響可能有多大。評估將這個結果與你的標準或風險承受度進行比較。處理則決定是要迴避、降低、轉移,還是接受這項風險。
這套架構之所以重要,是因為它能防止團隊將模糊的擔憂與明確的決策混為一談。無論你是在審查軟體供應商、開拓新的銷售通路,還是檢視行銷合作夥伴,這套邏輯都同樣適用。像英國車隊駕駛風險管理這樣的實用資源,便在另一個情境中展現了相同的概念——在風險演變成可避免的損失之前先加以識別。
實用原則:如果你無法用簡單明瞭的語言說明威脅、發生機率、影響程度以及應採取的行動,那麼你的評估就還不完整。
對於需要一套可重複執行流程的團隊來說,ELECTE風險評估頁面在商業情境中反映了同樣的邏輯。重點不在於讓風險聽起來很複雜,而在於讓決策站得住腳。
風險評估如何演變成一門正式學科
一套實用的評估方法並非誕生於董事會議室。它起源於失敗會帶來明顯後果的領域——安全、工程與公共衛生,隨後隨著各組織需要一套可重複比較不同風險的方法,而擴展到政策、財務與營運領域。
一個重大轉折點是美國國家研究委員會於1983年發表的《聯邦政府中的風險評估:管理流程》,通常被稱為紅皮書。它有助於界定至今仍影響現代實務的步驟PubMed 對紅皮書歷史角色的摘要。在職業衛生領域,ISO 1999 也展現出該領域如何朝向更結構化、量化的方法邁進,用以從暴露數據估算與噪音相關的聽力損失。後來,NIOSH 發布了正式指引《NIOSH Practices in Occupational Risk Assessment》,顯示這套方法已趨於制度化,而非臨時應對。
這項轉變為何對企業重要
現代指引將風險評估描述為一個系統性流程,用以識別風險來源、威脅、危害與機會,估算其發生的可能方式,並根據相關標準評估其重要性SRA 基本原則。這使風險工作成為一套工作流程,而不是憑感覺判斷。
這些原則同時將評估納入更廣泛的循環之中,包括情境設定、識別、分析、應對規劃與監控。它們將統計與貝氏方法視為此流程中的常規工具。對企業而言,實務重點很簡單:你要問的不是每個人是否對這項決定感到自在,而是有什麼證據支持它,以及當新證據出現時,會改變你哪些看法。
風險評估與差距分析不同。差距分析詢問目前表現與目標之間存在多大落差。風險評估則詢問可能發生什麼事、發生的可能性有多高、一旦發生影響會有多大。零售商可能在目前與理想的報告狀況之間存在明顯差距,但實際風險卻可能存在於付款詐欺、供應商集中度或客戶資料外洩之中。
隨著監控轉為持續進行,這項差異變得更加重要。年度評估可能感覺像是一張靜態快照。由 AI 驅動的監控則將這個流程轉變為即時訊號,這正符合中小企業的運作方式:供應商不斷更替、需求持續變動、決策速度加快。下方的時間軸展示了這門學科如何從早期的正式研究發展至今一張時間軸圖表,展示風險評估作為一門正式學科從1900年代至今的演變。
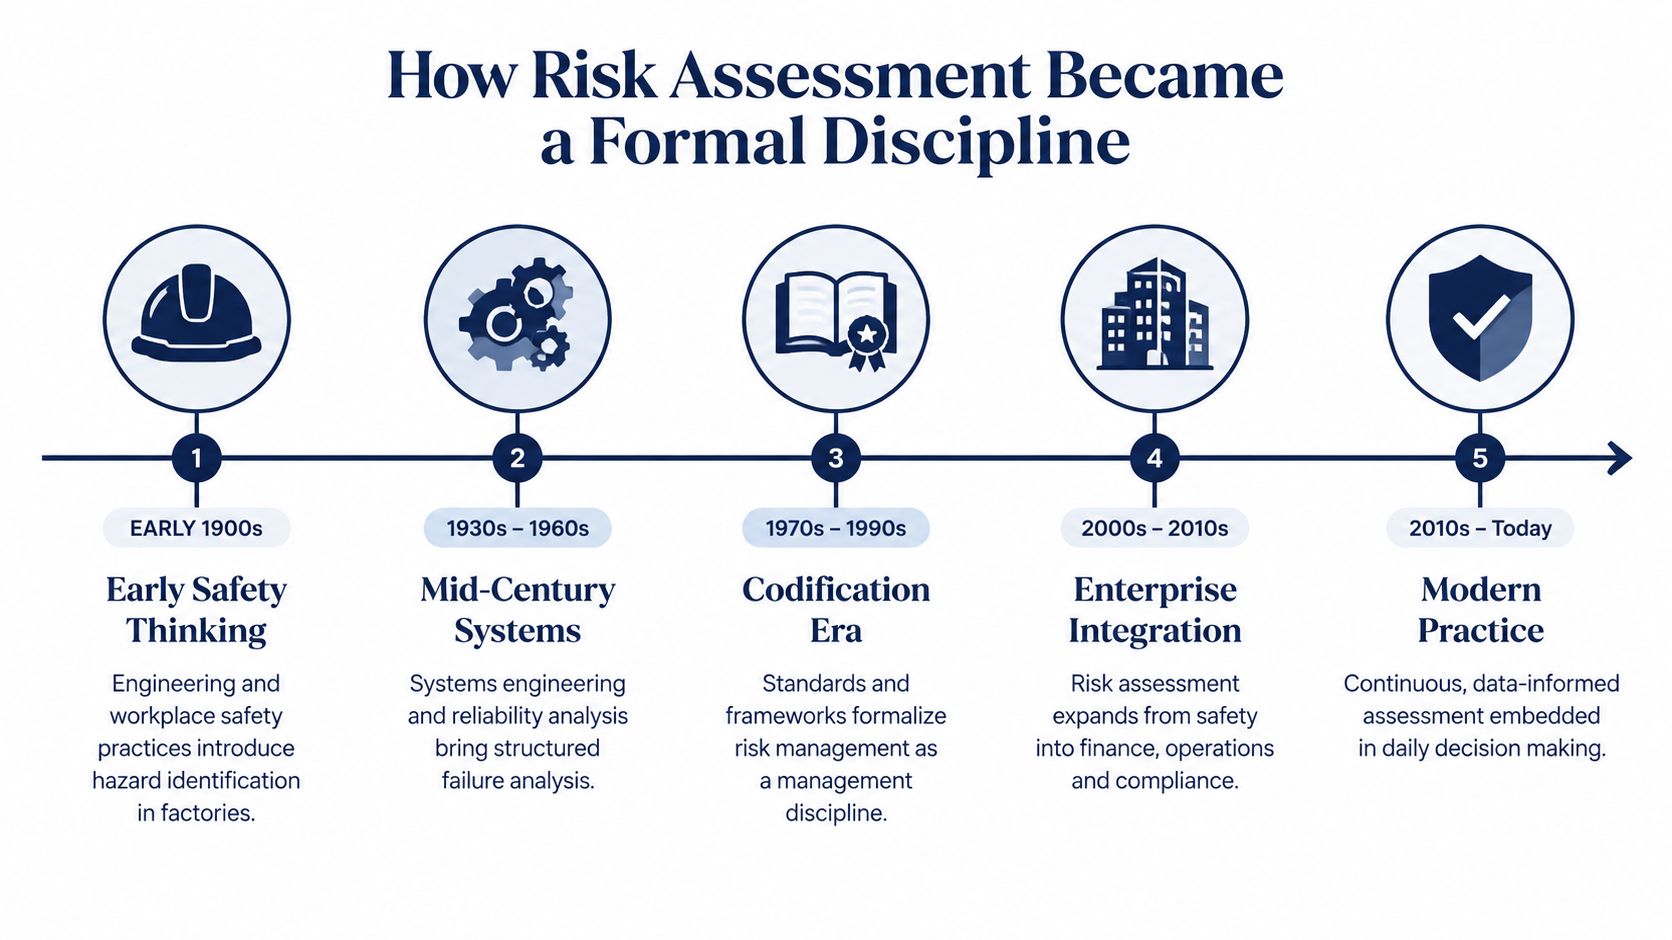
每項評估中的三個核心步驟
一家中型零售商正計劃推出新的線上銷售通路,提供了一個實際案例。團隊首先列出可能影響此次推出的暴露因素,再依序逐一處理。
第一步:識別
零售商列出具體的暴露來源,例如供應商集中度、付款詐欺、匯率風險、法規變動以及客戶資料外洩。這份清單是風險盤點,而非最終結論。
ISO 31000 將此視為風險評估的第一階段,在組織界定範圍、情境與標準之後展開,ISO 31000 框架概述。如果某項重大風險從未被列入清單,後續的分析就只會在錯誤的方向上加快速度。
第二步:分析與評估
風險命名之後,團隊會評估每項風險可能如何發生,以及可能造成的損失。以 ISO 31000 為基礎的指引指出,分析應考量風險來源、影響範圍、事件本身、其成因與後果、來源是內部還是外部、發生可能性,以及已存在的控制措施 ISO 31000 風險管理基礎。
評估緊接在分析之後進行。團隊會將結果與正式標準進行比對,包括法律與法規要求,以決定哪些風險需要處理,哪些可以接受 ISO 31000 框架概覽。
要讓這個順序清楚易懂,有一個簡單的方法:
- 識別與新通路相關的風險暴露。
- 分析每項風險發生的可能性,以及後果的嚴重程度。
- 評估結果,對照風險胃納、合規需求與業務優先事項。
這個順序很重要,因為它將發現與判斷區分開來。風險登記冊不是待辦事項清單,而是一張決策地圖;相對地,差距分析探討的是完全不同的問題,亦即目前表現與目標之間的落差。
將風險轉化為可據以行動的分數
當一個分數能幫助你比較不同的風險暴露時,它才有用。這正是許多團隊採用矩陣的原因,矩陣將可能性與後果結合成一個簡單的評等。
分數在實務中如何運作
這個概念很簡單。在一個軸上,你評估事件發生的可能性;在另一個軸上,你評估後果的嚴重程度。實務上的風險矩陣通常採用四級或五級量表,並將兩者的組合轉換成一個排序分數,以支援優先排序 以 FMEA 為基礎的風險評估概覽。
舉例來說,如果應付帳款人員收到的釣魚郵件所對應的控制措施薄弱,而伺服器機房淹水的控制措施已經很完善,那麼這封釣魚郵件可能會落在比淹水風險更高優先等級的區間。分數本身不是最終定論,而是幫助你判斷該優先採取行動之處的訊號。
可能性 | 後果 | 綜合評分 | 所需控制等級 |
|---|---|---|---|
低 | 低 | 低 | 監控並定期檢視 |
低 | 高 | 中 | 在可行範圍內強化控制措施 |
高 | 中 | 高 | 盡快增加針對性控制措施 |
高 | 高 | 危急 | 立即以可行的最強控制措施處理 |
為何評分決定控制措施的選擇
職場安全採用一套控制層級,依序將應對措施由消除、替代,到工程控制、警示、行政控制與個人防護裝備(PPE)排序 ASSP and CCOHS hierarchy summary。這個順序之所以重要,是因為最安全的控制通常是從源頭消除危害的那一種。
先為風險評分,再看哪個控制層級與之相符。不要一開始就套用你手邊已有的控制措施。
對於想了解情境式評分背後運作機制的團隊來說,how Monte Carlo simulation works 是很有用的下一步,因為它展示了機率思維如何支援更精細的決策。不過對大多數中小企業而言,一個簡單的矩陣就足以區分緊急風險與可控風險。
風險評估與差距分析的區別
很多混淆是從人們把風險評估和差距分析當作同一件事開始的。它們並不相同。
以 GDPR 為例可以清楚說明差異。風險評估從你持有的資料出發,詢問可能出什麼問題、發生機率有多高,以及影響會有多嚴重。這會給你一份優先順序清單,可能是客戶資料庫外洩,可能是遺失未加密的筆記型電腦,也可能是薄弱的第三方處理者。
同樣的情境,不同的問題
差距分析從 GDPR 的要求出發,詢問你目前已具備哪些控制措施,還缺少哪些。輸出的結果看起來不一樣。你得到的不是威脅清單,而是補救清單,例如尚未指派資料保護長(DPO),或缺少保留政策。
這就是為什麼成熟的專案會同時使用兩者。風險評估是前瞻性且威脅驅動的。差距分析則是標準驅動且回顧性的。一個告訴你風險存在於何處,另一個告訴你控制措施在哪裡不足。
當你需要決定什麼最重要時,使用風險評估。當你需要證明缺少什麼時,使用差距分析。
如果你不確定該從哪個開始,可以遵循這個原則:先評估風險,再檢驗最重要的控制缺口。這樣的順序能避免你把時間花在填補低優先級的缺口,而讓高影響的風險持續存在。
金融業與零售業的風險評估
無論你是在放貸還是在賣衣服,同樣的邏輯都適用。細節會改變,但結構不變。
金融業將方法用於信用風險
一家區域性放貸合作社在檢視其消費貸款帳本時,發現在宏觀經濟訊號轉變後,自僱借款人的違約機率正在上升。該團隊收緊了核保門檻並重新檢視風險上限,因為評估在損失變得明顯之前就給了他們清楚的訊號。
正式評估之所以值得投入,是因為它迫使放貸團隊明確指出風險所在、依照可承受程度加以排序,並為其指派負責人與檢討日期。若沒有這樣的結構,討論會流於空泛,回應也會來得太遲。
零售業對庫存與促銷活動採用相同邏輯
一家獨立時尚零售商在庫存和促銷上採用同樣的方法。它識別季節性產品線的缺貨與滯銷風險,分析去年的銷售數據和供應商前置時間,然後評估哪些 SKU 值得提高安全庫存,哪些需要更大幅度的降價。
成效很實際。團隊在不同的營運環境中使用同一套決策架構,這正是風險評估能如此順暢地跨職能運用的原因。
共通點很簡單:
- 先為風險命名,再討論它。
- 先評分可能性與影響,再討論解決方案。
- 先指派處理方式,再讓問題消失在下一場會議中。
AI 如何重塑風險監控
傳統評估通常按季度或年度週期進行。這在穩定的環境中行得通,但當交易、供應商、客戶和系統每天都在變化時,就會出現落差。AI 與自動化縮小了這個落差,把風險評估從定期審查轉變為持續性訊號。
當數據持續流動時,什麼會改變
透過即時數據擷取、模式偵測和異常標記,團隊可以在交易、信用曝險、供應商表現和客戶行為發生的當下進行監控。當數量增加時,靜態試算表會失去訊號,因為人力無法快速地反覆檢查每一列數據,以察覺模式的變化。
這也是人工審查依然重要的地方。AI 可以為警示排序並標示異常活動,但仍需要有人驗證該標記、解讀情境脈絡,並判斷該問題究竟是真正的風險還是雜訊。若想更深入了解模型與使用方面的疑慮,LLM risk in analytics 這篇文章值得一讀,它說明了為什麼監督仍然是流程中不可或缺的一環。
中小企業需要什麼樣的工具
中小企業通常不需要龐大的風險管理部門。他們需要的是一個能連接現有會計或 POS 系統、呈現排序後訊號、並記錄變化內容的層級,這樣審查工作就不會淹沒在電子郵件中。從這個角度來看,ELECTE 可以與其他監控工具並列,作為將營運數據轉化為自動化報告、異常警示和週期性風險訊號的一種選擇,尤其適合希望流程保持輕量化的團隊。
對於想要一個實用視覺化範例的讀者,identifies errors and opportunities guide 展示了異常偵測如何支援更快速的審查。更重要的是,AI 並非取代風險評估,而是讓評估在正式會議之間持續保持活躍。
重點總結與下一步行動
用白話來說,什麼是風險評估?這是一種有系統的方法,用來識別威脅、估算可能性與影響、依據你的標準評分,並選擇適當的處理方式。這正是讓模糊的擔憂轉變為你能夠站得住腳的決策的關鍵。
第二個重大轉變是營運上的。AI 現在能讓企業從時間點式的審查,轉為即時監控,使風險評估得以跟上不按整齊年度週期運作的中小企業的步伐。第三個區別同樣重要,風險評估探討的是可能出錯的地方,而差距分析探討的則是與標準相比缺少了什麼。
以下是你本週就能採取的五項行動:
- 列出你的十大風險。 保持具體,沒有實例的分類不算數。
- 用簡單的 4x4 矩陣為其中三項評分。 使用可能性與後果來評分,然後比較結果。
- 為每項高風險項目撰寫一項緩解措施。 如果你無法說出處理方式,這項評分就還沒完成。
- 指派負責人與檢視日期。 沒有問責的風險只會變成背景雜訊。
- 檢查你現有工具的監控潛力。 尋找你已經在蒐集的會計、POS、CRM 或工作流程資料。
最好的第一份評估,是你的團隊真的會持續更新的那一份。
如果你仍在手動進行這項工作,這正是一個好跡象,代表流程已經準備好邁向自動化。從你手邊現有的資料開始,接著尋找方法將其轉化為即時風險視圖,而非靜態試算表。
ELECTE 協助中小企業將business data轉化為分級信號、自動化報告與持續監控,而不必強行導入沉重的風險管理計畫。如果你想要一條從手動評分邁向即時監督的更快路徑,請造訪 ELECTE,看看它如何融入你的工作流程。
留言
尚無留言——開始討論吧。