Ce Este Evaluarea Riscului și De Ce Contează în 2026
Află ce este evaluarea riscului, cum funcționează pas cu pas și de ce monitorizarea bazată pe AI redefinește modul în care IMM-urile gestionează riscul financiar și operațional în 2026.

Evaluarea riscului este un proces structurat care identifică amenințările potențiale, estimează probabilitatea și impactul acestora și ghidează deciziile de tratare, astfel încât să acționezi pe baza dovezilor, nu a instinctului. În termeni formali, a devenit o disciplină repetabilă pentru transformarea incertitudinii în priorități, nu o judecată de moment.
Este posibil să faci deja o versiune a acestui proces atunci când aprobi un furnizor, lansezi o campanie sau semnezi implementarea unui sistem nou. Diferența constă în a te baza pe instinct sau a folosi un proces care îți permite să compari riscurile, să documentezi raționamentul și să revizuiești decizia atunci când condițiile se schimbă.
O Definiție Practică Pe Care O Poți Folosi Chiar Astăzi
Un manager de operațiuni dintr-o companie mică a ales cândva un furnizor pentru că numele îi era familiar și oferta suna solid. Șase luni mai târziu, o depunere financiară omisă a scos la iveală probleme care ar fi putut fi observate mai devreme, înainte ca respectivul contract să fie semnat, iar lucrările deja demarate.
Acesta este golul pe care ce este evaluarea riscului este menită să îl acopere. O evaluare formală întreabă ce ar putea merge prost, cât de probabil este, cât de gravă ar fi consecința și ce ar trebui să faci în privința ei, motiv pentru care începe cu identificarea, trece la analiză și evaluare, apoi se încheie cu decizii de tratare.
Cele patru elemente care o fac utilizabilă
Identificarea denumește amenințarea. Analiza estimează cum s-ar putea produce și cât de mare ar putea fi efectul. Evaluarea compară acest rezultat cu criteriile sau apetitul tău pentru risc. Tratarea decide dacă riscul trebuie evitat, redus, transferat sau acceptat.
Această structură contează pentru că împiedică echipele să confunde o îngrijorare vagă cu o decizie. Aceeași logică funcționează indiferent dacă evaluezi un furnizor de software, deschizi un nou canal de vânzări sau verifici un partener de marketing. O resursă practică precum gestionarea riscului șoferilor din flotele auto din Marea Britanie arată aceeași idee într-un context diferit, unde sarcina este de a identifica expunerea înainte ca aceasta să se transforme în pierderi evitabile.
Regulă practică: dacă nu poți explica amenințarea, probabilitatea, impactul și acțiunea în termeni simpli, încă nu ai o evaluare completă.
Pentru echipele care au nevoie de un flux de lucru repetabil, pagina evaluarea riscului ELECTE reflectă aceeași logică într-un context de afaceri. Scopul nu este să facă riscul să pară complicat, ci să facă decizia justificabilă.
Cum A Devenit Evaluarea Riscului O Disciplină Formală
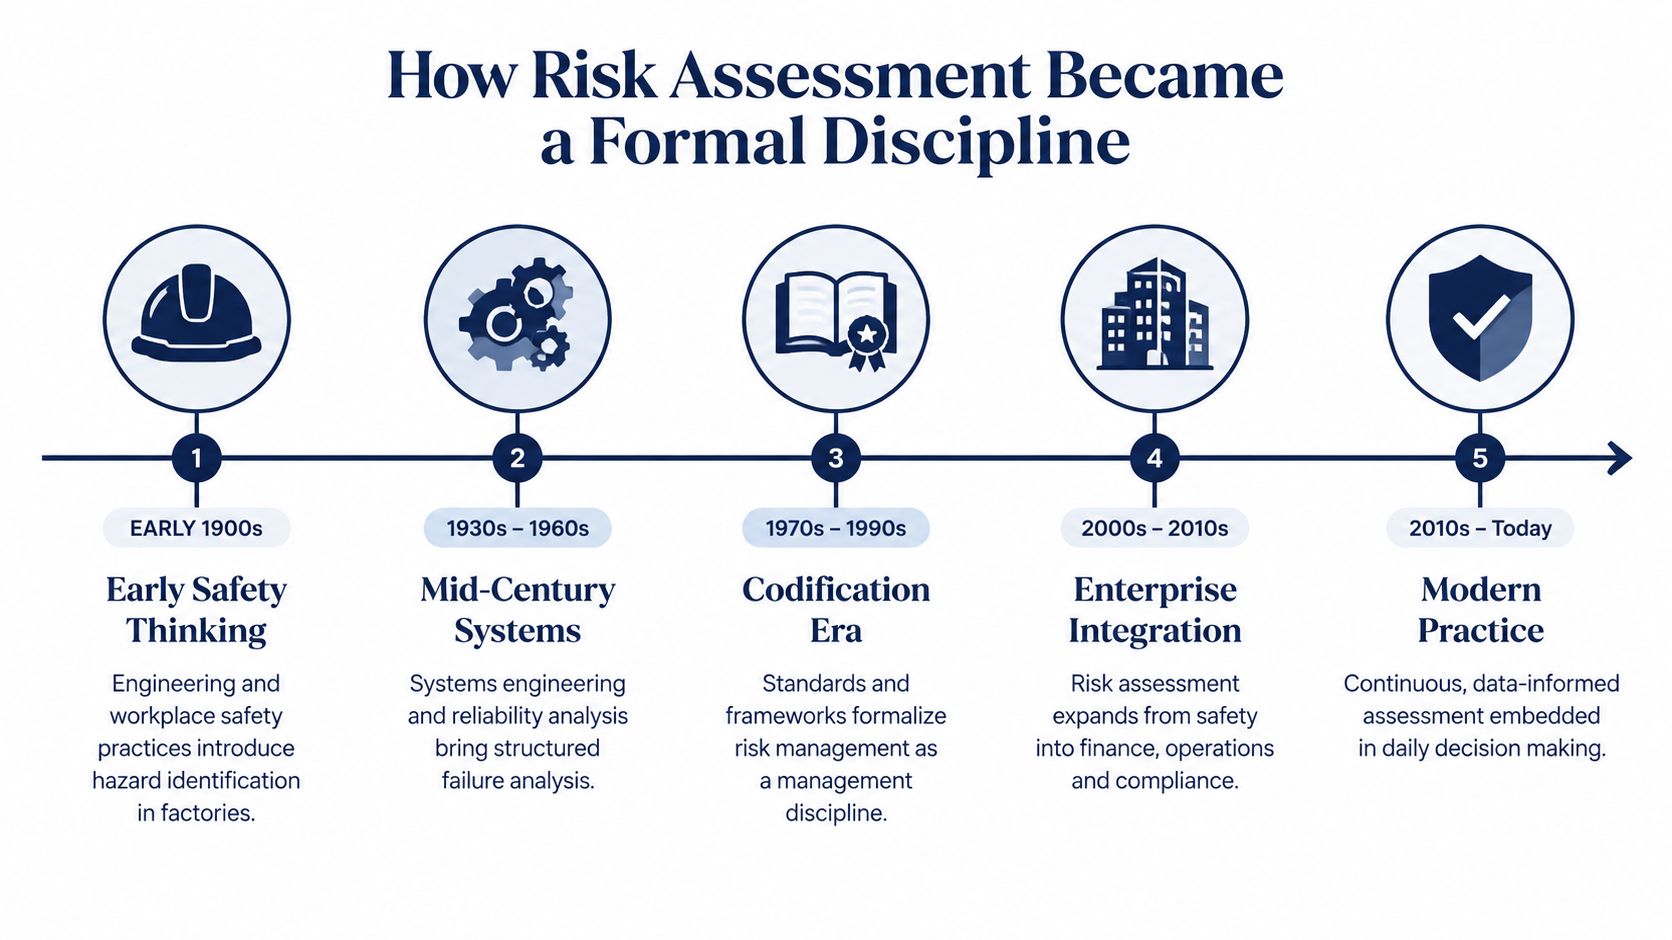
O evaluare practică nu a apărut în sălile de consiliu. A apărut acolo unde eșecul avea consecințe vizibile, în domeniul siguranței, ingineriei și sănătății publice, apoi s-a extins către politici publice, finanțe și operațiuni, pe măsură ce organizațiile au avut nevoie de o modalitate repetabilă de a compara un risc cu altul.
Un moment de cotitură major a fost publicarea în 1983 a lucrării National Research Council, Risk Assessment in the Federal Government: Managing the Process, cunoscută adesea sub numele de Cartea Roșie. Aceasta a contribuit la definirea pașilor care încă modelează practica modernă rezumat PubMed al rolului istoric al Cărții Roșii. În domeniul sănătății ocupaționale, ISO 1999 a arătat, de asemenea, cum domeniul s-a îndreptat către metode mai structurate și cantitative pentru estimarea pierderii auzului cauzate de zgomot pe baza datelor privind expunerea. Ulterior, NIOSH a publicat un ghid formal, NIOSH Practices in Occupational Risk Assessment, care a arătat că metoda devenise consacrată, nu improvizată.
De ce contează această schimbare pentru afaceri
Ghidurile moderne descriu evaluarea riscului ca fiind un proces sistematic care identifică sursele de risc, amenințările, pericolele și oportunitățile, estimează cum ar putea apărea acestea și evaluează semnificația lor în raport cu criterii relevante principiile fundamentale SRA. Astfel, munca de gestionare a riscului devine un flux de lucru, nu o verificare bazată pe instinct.
Aceleași principii plasează evaluarea și într-un ciclu mai amplu de stabilire a contextului, identificare, analiză, planificare a răspunsului și monitorizare. Ele tratează metodele statistice și bayesiene ca instrumente obișnuite în acest proces. Pentru afaceri, ideea practică este simplă. Nu te întrebi dacă toată lumea se simte confortabil cu decizia. Te întrebi ce dovezi o susțin și ce anume îți va schimba părerea atunci când apar dovezi noi.
Evaluarea riscului nu este același lucru cu analiza decalajelor (gap analysis). Analiza decalajelor întreabă unde performanța actuală nu atinge o țintă. Evaluarea riscului întreabă ce s-ar putea întâmpla, cât de probabil este și cât de mare ar fi impactul dacă se întâmplă. Un retailer poate avea un decalaj clar între raportarea actuală și cea dorită, în timp ce riscul real se poate afla în frauda de plăți, concentrarea furnizorilor sau scurgerea datelor clienților.
Această diferență contează tot mai mult pe măsură ce monitorizarea devine continuă. Evaluările anuale pot părea o simplă fotografie de moment. Monitorizarea bazată pe AI transformă procesul în semnale live, ceea ce se potrivește modului în care operează IMM-urile, cu furnizori în schimbare, cerere fluctuantă și decizii mai rapide. Cronologia de mai jos arată cum a evoluat disciplina de la primele lucrări formale până în prezent O reprezentare grafică a cronologiei care arată evoluția evaluării riscului ca disciplină formală din anii 1900 până în prezent.
Cei Trei Pași Fundamentali din Fiecare Evaluare
Un retailer de dimensiune medie care planifică un nou canal de vânzări online oferă un exemplu practic. Echipa începe cu expunerile care ar putea afecta lansarea, apoi le parcurge în ordine.
Pasul unu, identificarea
Retailerul listează surse specifice de expunere, precum concentrarea furnizorilor, frauda la plăți, expunerea valutară, schimbările de reglementare și scurgerea datelor clienților. Această listă reprezintă inventarul riscurilor, nu concluzia.
ISO 31000 tratează aceasta ca fiind prima etapă a evaluării riscurilor, după ce organizația definește domeniul de aplicare, contextul și criteriile ISO 31000 framework overview. Dacă un risc semnificativ nu ajunge niciodată pe listă, analiza ulterioară va deveni doar mai rapidă în direcția greșită.
Pasul doi, analiza și evaluarea
Odată ce riscurile sunt identificate, echipa estimează cum ar putea apărea fiecare și ce ar putea costa. Ghidurile bazate pe ISO 31000 spun că analiza ar trebui să ia în considerare sursa riscului, zona de impact, evenimentul, cauzele și consecințele acestuia, dacă sursa este internă sau externă, probabilitatea și controalele deja existente ISO 31000 risk management basics.
Evaluarea vine după aceea. Echipa compară rezultatele cu criterii formale, inclusiv cerințe legale și de reglementare, astfel încât să poată decide ce riscuri necesită tratament și care pot fi acceptate ISO 31000 framework overview.
O modalitate simplă de a păstra secvența clară este aceasta:
- Identificați expunerile legate de noul canal.
- Analizați cât de probabilă este fiecare și cât de gravă ar fi rezultatul.
- Evaluați rezultatul în funcție de apetitul la risc, cerințele de conformitate și prioritățile de business.
Această ordine contează deoarece separă descoperirea de judecată. Un registru de riscuri nu este o listă de sarcini. Este o hartă a deciziilor, în timp ce analiza decalajelor pune o întrebare complet diferită, unde performanța actuală nu atinge un obiectiv.
Transformarea Riscului într-un Scor pe Care Puteți Acționa
Un scor este util atunci când vă ajută să comparați o expunere cu alta. De aceea, multe echipe folosesc o matrice care combină probabilitatea și consecința într-un rating simplu.
Cum funcționează scorul în practică
Ideea este simplă. Pe o axă, evaluați cât de probabil este evenimentul. Pe cealaltă, evaluați cât de gravă ar fi consecința. Matricele practice de risc folosesc adesea scale de 4 sau 5 puncte, iar acestea transformă combinația într-un scor clasificat care sprijină prioritizarea FMEA-based risk assessment overview.
De exemplu, un e-mail de phishing care ajunge la un funcționar din departamentul de contabilitate ar putea ajunge într-o bandă de prioritate mai mare decât o inundație în camera serverelor, dacă controalele pentru inundații sunt deja solide, iar calea de phishing este slab controlată. Scorul nu este verdictul, ci semnalul care vă ajută să decideți unde să acționați mai întâi.
Probabilitate | Consecință | Scor Combinat | Nivel de Control Necesar |
|---|---|---|---|
Scăzută | Scăzută | Scăzut | Monitorizare și revizuire |
Scăzută | Ridicată | Mediu | Consolidarea controalelor acolo unde este fezabil |
Ridicată | Medie | Ridicat | Adăugați controale țintite prompt |
Ridicată | Ridicată | Critic | Tratați imediat cu cel mai puternic control fezabil |
De ce scorul conduce la alegerea controlului
Siguranța la locul de muncă folosește o ierarhie de control care clasifică răspunsurile de la eliminare și substituire până la controale tehnice, avertismente, controale administrative și echipament de protecție individuală (EPI) rezumatul ierarhiei ASSP și CCOHS. Această ordine contează pentru că, de regulă, cel mai sigur control este cel care elimină pericolul chiar de la sursă.
Evaluează mai întâi riscul, apoi întreabă-te ce nivel de control i se potrivește. Nu porni de la controlul pe care îl deții deja.
Pentru echipele care vor să înțeleagă mecanismele din spatele evaluării bazate pe scenarii, cum funcționează simularea Monte Carlo este un pas următor util, deoarece arată cum gândirea probabilistică poate susține decizii mai detaliate. În cele mai multe IMM-uri, însă, o matrice simplă este suficientă pentru a separa expunerile urgente de cele gestionabile.
Evaluarea Riscurilor Versus Analiza Decalajelor
O mare parte din confuzie apare atunci când oamenii folosesc termenii evaluarea riscurilor și analiza decalajelor ca și cum ar însemna același lucru. Nu este așa.
Un exemplu din domeniul GDPR clarifică diferența. Evaluarea riscurilor pornește de la datele pe care le deții și întreabă ce ar putea merge prost, cât de probabil este acest lucru și cât de sever ar fi impactul. Astfel obții o listă prioritizată, poate o breșă în baza de date a clienților, poate un laptop neprotejat pierdut, poate un procesator terț cu securitate slabă.
Același scenariu, întrebare diferită
Analiza decalajelor pornește de la cerințele GDPR și întreabă ce controale ai deja versus ce lipsește. Rezultatul arată diferit. În loc de o listă de amenințări, obții o listă de remediere, cum ar fi lipsa unui DPO desemnat sau absența unei politici de retenție.
De aceea programele mature folosesc ambele abordări. Evaluarea riscurilor este orientată spre viitor și condusă de amenințări. Analiza decalajelor este condusă de standarde și orientată spre trecut. Una îți arată unde există expunere. Cealaltă îți arată unde controalele tale sunt insuficiente.
Folosește evaluarea riscurilor atunci când trebuie să decizi ce contează cel mai mult. Folosește analiza decalajelor atunci când trebuie să dovedești ce lipsește.
Dacă nu ești sigur de unde să începi, folosește această regulă: evaluează mai întâi riscul, apoi testează decalajele de control care contează cel mai mult. Această secvență te împiedică să irosești timp închizând decalaje de prioritate scăzută în timp ce o expunere cu impact mare rămâne activă.
Evaluarea Riscurilor în Finanțe și Retail
Aceeași logică funcționează indiferent dacă acorzi împrumuturi sau vinzi haine. Detaliile se schimbă, dar structura nu.
Finanțele aplică metoda pe expunerea la credit
O cooperativă regională de creditare își analizează portofoliul de consumatori și observă o creștere a probabilității de neplată în rândul debitorilor independenți, după o schimbare a semnalelor macroeconomice. Echipa înăsprește pragurile de subscriere și revizuiește plafoanele de expunere, deoarece evaluarea le-a oferit un semnal clar înainte ca pierderile să devină evidente.
Evaluarea formală își justifică valoarea forțând echipa de creditare să numească expunerea, să o clasifice în raport cu toleranța și să atașeze o acțiune cu un responsabil și o dată de revizuire. Fără această structură, discuția rămâne vagă, iar răspunsul ajunge prea târziu.
Retailul folosește aceeași logică pentru stocuri și promoții
Un retailer independent de modă aplică aceeași abordare pentru stocuri și promoții. Identifică riscul de lipsă de stoc și de supra-stoc pe liniile sezoniere, analizează datele de vânzare din anul precedent și termenele de livrare ale furnizorilor, apoi evaluează care SKU-uri merită un stoc de siguranță mai mare și care au nevoie de reduceri mai mari.
Rezultatul este practic. Echipa folosește aceeași structură de decizie într-un mediu operațional diferit, ceea ce explică exact de ce evaluarea riscurilor se transferă atât de bine între funcții.
Firul comun este simplu:
- Numește riscul înainte să-l dezbați.
- Evaluează probabilitatea și impactul înainte să dezbați soluția.
- Atribuie măsura de tratare înainte ca problema să dispară în următoarea ședință.
Cum remodelează AI monitorizarea riscurilor
Evaluările tradiționale funcționează adesea pe un ciclu trimestrial sau anual. Asta merge bine pentru medii stabile, dar lasă goluri atunci când tranzacțiile, furnizorii, clienții și sistemele se schimbă zilnic. AI și automatizarea reduc acest decalaj transformând evaluarea riscurilor dintr-o analiză periodică într-un semnal continuu.
Ce se schimbă atunci când datele curg neîntrerupt
Cu ingestia datelor în timp real, detectarea tiparelor și semnalarea anomaliilor, o echipă poate monitoriza tranzacțiile, expunerile de credit, performanța furnizorilor și comportamentul clienților pe măsură ce se produc. Foile de calcul statice pierd din relevanță pe măsură ce volumul crește, pentru că o persoană nu poate reverifica fiecare rând suficient de repede pentru a observa schimbarea de tipar.
Aici contează încă și verificarea umană. AI poate clasifica alertele și evidenția activitatea neobișnuită, dar cineva trebuie să valideze semnalul, să interpreteze contextul și să decidă dacă problema este un risc real sau doar zgomot. Pentru o analiză mai aprofundată privind preocupările legate de modele și utilizare, articolul despre riscurile LLM în analiză este o lectură utilă, deoarece arată de ce supravegherea umană rămâne parte din proces.
De ce au nevoie IMM-urile de la instrumente
IMM-urile de obicei nu au nevoie de un departament de risc greoi. Au nevoie de un strat care se conectează la sistemele contabile sau de POS existente, scoate la iveală semnale clasificate și documentează ce s-a schimbat, astfel încât analiza să nu se piardă în e-mailuri. În acest sens, ELECTE poate funcționa alături de alte instrumente de monitorizare, ca o opțiune pentru transformarea datelor operaționale în rapoarte automate, alerte de anomalii și semnale de risc recurente, mai ales atunci când o echipă vrea ca procesul să rămână simplu.
Pentru cititorii care vor o reprezentare vizuală practică a acestei idei, ghidul de identificare a erorilor și oportunităților arată cum detectarea anomaliilor poate susține o analiză mai rapidă. Ideea esențială este că AI nu înlocuiește evaluarea riscurilor. Ea menține evaluarea vie între ședințele oficiale.
Concluzii esențiale și pașii următori
Ce este evaluarea riscurilor în termeni simpli? Este un mod structurat de a identifica amenințările, de a estima probabilitatea și impactul, de a le puncta în funcție de criteriile tale și de a alege tratamentul potrivit. Asta transformă o îngrijorare vagă într-o decizie pe care o poți susține.
A doua mare schimbare este operațională. AI face acum posibilă trecerea de la evaluări punctuale la monitorizare live, astfel încât evaluarea riscurilor poate ține pasul cu IMM-urile care nu funcționează după un calendar anual ordonat. A treia distincție este la fel de importantă: evaluarea riscurilor întreabă ce ar putea merge greșit, în timp ce analiza decalajelor întreabă ce lipsește față de standard.
Iată cinci acțiuni pe care le poți face săptămâna aceasta:
- Listează primele zece riscuri. Rămâi concret, fără categorii fără exemple.
- Evaluează trei dintre ele cu o matrice simplă 4x4. Folosește probabilitatea și consecința, apoi compară rezultatul.
- Scrie o măsură de atenuare pentru fiecare risc ridicat. Dacă nu poți numi tratamentul, evaluarea nu este completă.
- Atribuie un responsabil și o dată de revizuire. Riscul fără responsabilitate devine zgomot de fundal.
- Verifică instrumentele existente pentru potențial de monitorizare. Caută date contabile, de POS, CRM sau de flux de lucru pe care le colectezi deja.
Cea mai bună primă evaluare este cea pe care echipa ta chiar o va actualiza.
Dacă încă faci asta manual, e un semn bun că procesul este pregătit pentru automatizare. Începe cu datele pe care le ai deja, apoi caută modalități de a le transforma într-o imagine live a riscurilor, în loc de o foaie de calcul statică.
ELECTE ajută IMM-urile să transforme datele de business în semnale clasificate, raportare automată și monitorizare continuă, fără a impune un program de risc greoi. Dacă vrei o cale mai rapidă de la evaluarea manuală la supravegherea live, vizitează ELECTE și vezi cum se potrivește fluxului tău de lucru.
Comentarii
Niciun comentariu încă — începe conversația.