Apa Itu Penilaian Risiko dan Mengapa Ini Penting di 2026
Pelajari apa itu penilaian risiko, cara kerjanya langkah demi langkah, dan mengapa pemantauan berbasis AI mengubah cara UKM mengelola risiko finansial dan operasional di 2026.

Penilaian risiko adalah proses terstruktur yang mengidentifikasi ancaman potensial, memperkirakan kemungkinan dan dampaknya, serta memandu keputusan penanganan agar Anda bertindak berdasarkan bukti, bukan insting. Secara formal, ini telah menjadi disiplin yang dapat diulang untuk mengubah ketidakpastian menjadi prioritas, bukan sekadar penilaian sesaat.
Anda mungkin sudah melakukan versi sederhananya saat menyetujui pemasok, meluncurkan kampanye, atau menyetujui sistem baru. Perbedaannya terletak pada apakah Anda mengandalkan firasat atau menggunakan proses yang memungkinkan Anda membandingkan risiko, mendokumentasikan alasan, dan meninjau kembali keputusan saat kondisi berubah.
Definisi Praktis yang Bisa Anda Gunakan Hari Ini
Seorang manajer operasional kecil pernah memilih vendor karena namanya sudah dikenal dan presentasinya terdengar meyakinkan. Enam bulan kemudian, pelaporan keuangan yang terlewat menunjukkan masalah yang sebenarnya bisa dideteksi lebih awal, sebelum kontrak ditandatangani dan pekerjaan sudah berjalan.
Itulah kesenjangan yang ingin ditutup oleh apa itu penilaian risiko. Penilaian formal menanyakan apa yang bisa salah, seberapa besar kemungkinannya, seberapa parah dampaknya, dan apa yang harus Anda lakukan, itulah sebabnya prosesnya dimulai dari identifikasi, berlanjut ke analisis dan evaluasi, lalu berakhir pada keputusan penanganan.
Empat komponen yang membuatnya bisa diterapkan
Identifikasi menyebutkan ancamannya. Analisis memperkirakan bagaimana hal itu bisa terjadi dan seberapa besar dampaknya. Evaluasi membandingkan hasil tersebut dengan kriteria atau toleransi Anda. Penanganan memutuskan apakah akan menghindari, mengurangi, mengalihkan, atau menerima risiko tersebut.
Struktur ini penting karena mencegah tim mencampuradukkan kekhawatiran yang samar dengan sebuah keputusan. Logika yang sama berlaku baik saat Anda meninjau vendor perangkat lunak, membuka saluran penjualan baru, atau memeriksa mitra pemasaran. Sumber praktis seperti manajemen risiko pengemudi armada di Inggris menunjukkan ide yang sama dalam konteks berbeda, di mana tugasnya adalah mengidentifikasi eksposur sebelum berubah menjadi kerugian yang sebenarnya bisa dihindari.
Aturan praktis: jika Anda tidak bisa menjelaskan ancaman, kemungkinan, dampak, dan tindakannya dengan bahasa yang sederhana, berarti penilaian Anda belum lengkap.
Bagi tim yang membutuhkan alur kerja yang dapat diulang, halaman penilaian risiko Electe mencerminkan logika yang sama dalam konteks bisnis. Tujuannya bukan membuat risiko terdengar rumit. Tujuannya adalah membuat keputusan bisa dipertanggungjawabkan.
Bagaimana Penilaian Risiko Menjadi Disiplin Formal
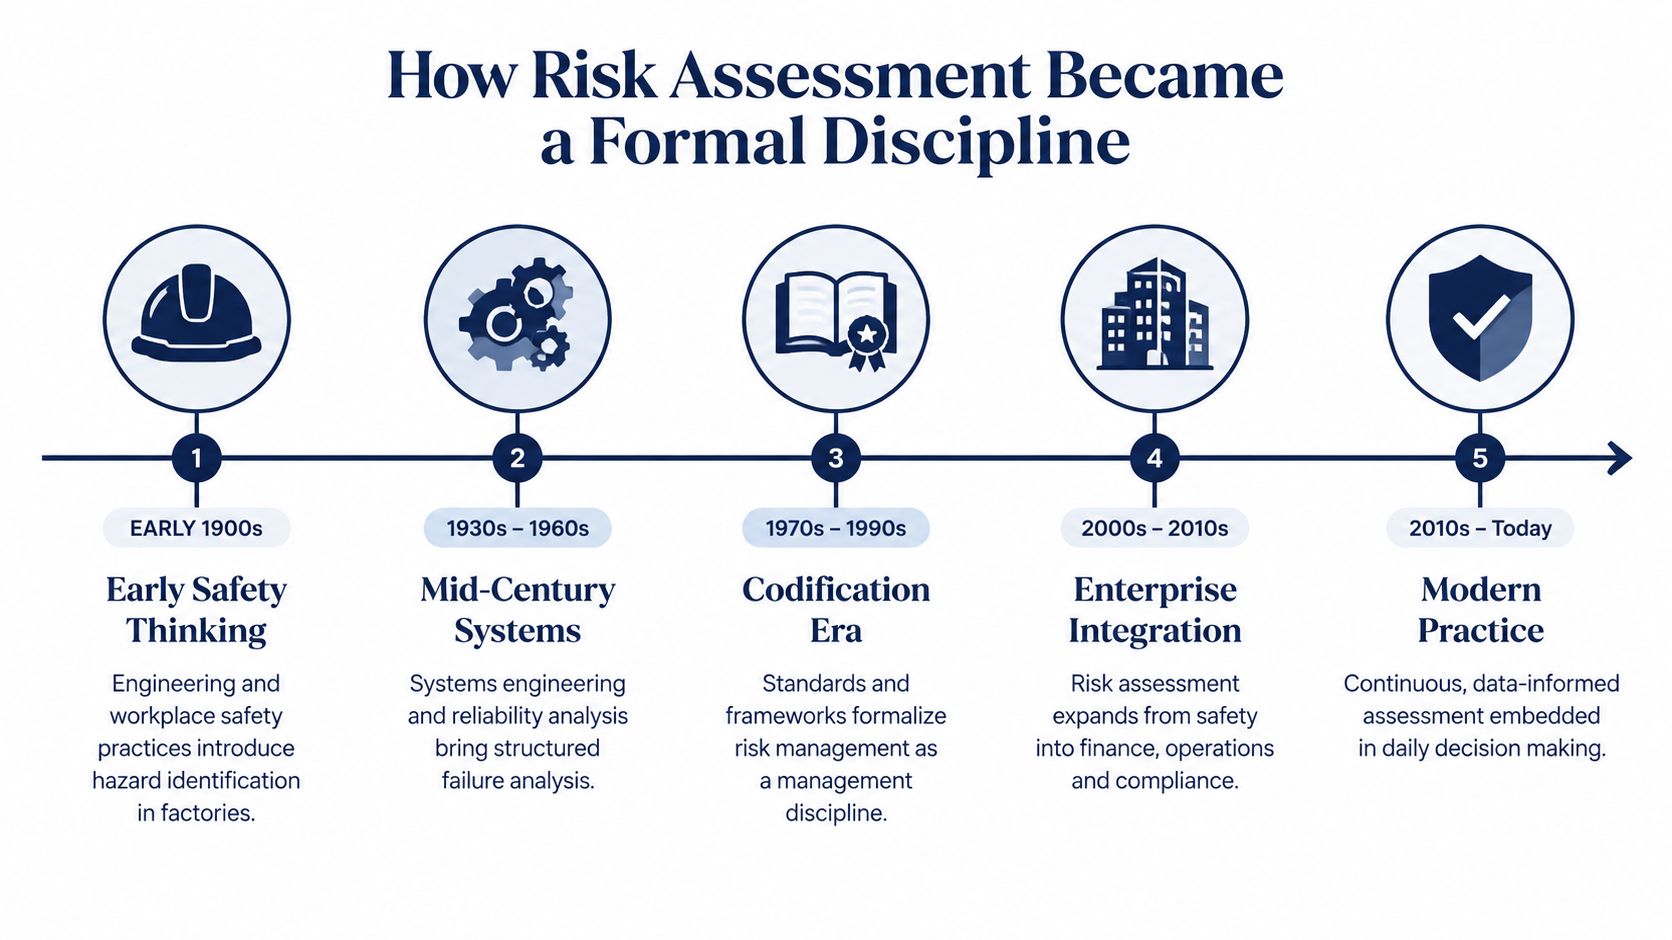
Penilaian praktis tidak dimulai di ruang rapat dewan direksi. Ini dimulai di tempat-tempat di mana kegagalan memiliki konsekuensi nyata, dalam bidang keselamatan, teknik, dan kesehatan publik, lalu menyebar ke kebijakan, keuangan, dan operasional seiring kebutuhan organisasi akan cara yang dapat diulang untuk membandingkan satu risiko dengan risiko lainnya.
Titik balik penting adalah publikasi National Research Council tahun 1983 berjudul Risk Assessment in the Federal Government: Managing the Process, yang sering disebut Red Book. Publikasi ini membantu mendefinisikan langkah-langkah yang masih membentuk praktik modern saat ini ringkasan PubMed tentang peran historis Red Book. Dalam bidang kesehatan kerja, ISO 1999 juga menunjukkan bagaimana bidang ini bergerak menuju metode yang lebih terstruktur dan kuantitatif untuk memperkirakan gangguan pendengaran akibat kebisingan berdasarkan data paparan. Kemudian, NIOSH menerbitkan panduan formal, NIOSH Practices in Occupational Risk Assessment, yang menunjukkan bahwa metode ini telah menjadi standar yang mapan, bukan lagi sekadar praktik dadakan.
Mengapa pergeseran ini penting bagi bisnis
Panduan modern menggambarkan penilaian risiko sebagai proses sistematis yang mengidentifikasi sumber risiko, ancaman, bahaya, dan peluang, memperkirakan bagaimana hal-hal itu bisa terjadi, dan mengevaluasi signifikansinya berdasarkan kriteria yang relevan prinsip-prinsip dasar SRA. Hal ini mengubah pekerjaan risiko menjadi sebuah alur kerja, bukan sekadar pertimbangan naluriah.
Prinsip-prinsip yang sama juga menempatkan penilaian di dalam siklus yang lebih luas, mencakup penetapan konteks, identifikasi, analisis, perencanaan respons, dan pemantauan. Metode statistik dan Bayesian diperlakukan sebagai alat standar dalam proses tersebut. Bagi bisnis, intinya sederhana. Anda tidak menanyakan apakah semua orang merasa nyaman dengan keputusan tersebut. Anda menanyakan bukti apa yang mendukungnya, dan apa yang akan mengubah pandangan Anda ketika bukti baru muncul.
Penilaian risiko tidak sama dengan analisis kesenjangan. Analisis kesenjangan menanyakan di mana kinerja saat ini masih di bawah target. Penilaian risiko menanyakan apa yang bisa terjadi, seberapa besar kemungkinannya, dan seberapa besar dampaknya jika itu terjadi. Sebuah peritel bisa saja memiliki kesenjangan yang jelas antara pelaporan saat ini dan yang diinginkan, sementara risiko sebenarnya justru terletak pada penipuan pembayaran, konsentrasi pemasok, atau kebocoran data pelanggan.
Perbedaan ini semakin penting seiring pemantauan menjadi berkelanjutan. Penilaian tahunan bisa terasa seperti sekadar potret sesaat. Pemantauan berbasis AI mengubah proses ini menjadi sinyal langsung (real-time), yang sesuai dengan cara UKM beroperasi, dengan pemasok yang berubah-ubah, permintaan yang bergeser, dan keputusan yang lebih cepat. Garis waktu di bawah ini menunjukkan bagaimana disiplin ini berkembang dari karya formal awal hingga saat ini Grafik garis waktu yang menunjukkan evolusi penilaian risiko sebagai disiplin formal dari tahun 1900-an hingga saat ini.
Tiga Langkah Inti dalam Setiap Penilaian
Sebuah peritel skala menengah yang merencanakan saluran penjualan online baru menjadi contoh praktis. Tim memulai dengan eksposur yang dapat memengaruhi peluncuran, lalu menanganinya secara berurutan.
Langkah satu, identifikasi
Peritel tersebut mendaftar sumber-sumber eksposur spesifik, seperti konsentrasi pemasok, penipuan pembayaran, eksposur mata uang, perubahan regulasi, dan kebocoran data pelanggan. Daftar itu adalah inventaris risiko, bukan kesimpulan.
ISO 31000 memperlakukan ini sebagai tahap pertama penilaian risiko, setelah organisasi menetapkan lingkup, konteks, dan kriteria ISO 31000 framework overview. Jika risiko material tidak pernah masuk ke dalam daftar, analisis berikutnya hanya akan menjadi lebih cepat ke arah yang salah.
Langkah dua, analisis dan evaluasi
Setelah risiko-risiko itu diberi nama, tim memperkirakan bagaimana masing-masing bisa terjadi dan berapa biayanya. Panduan berbasis ISO 31000 menyatakan bahwa analisis harus mempertimbangkan sumber risiko, area dampak, kejadian, penyebab dan konsekuensinya, apakah sumbernya internal atau eksternal, kemungkinan terjadinya, dan kontrol yang sudah ada ISO 31000 risk management basics.
Evaluasi dilakukan setelah itu. Tim membandingkan hasilnya dengan kriteria formal, termasuk persyaratan hukum dan regulasi, sehingga dapat memutuskan risiko mana yang perlu ditangani dan mana yang dapat diterima ISO 31000 framework overview.
Cara sederhana untuk menjaga urutan ini tetap jelas adalah sebagai berikut:
- Identifikasi eksposur yang terkait dengan saluran baru tersebut.
- Analisis seberapa besar kemungkinannya, dan seberapa buruk hasilnya nanti.
- Evaluasi hasilnya terhadap selera risiko, kebutuhan kepatuhan, dan prioritas bisnis.
Urutan itu penting karena memisahkan penemuan dari penilaian. Sebuah risk register bukanlah daftar tugas. Ini adalah peta pengambilan keputusan, sementara gap analysis mengajukan pertanyaan yang sama sekali berbeda, yaitu di mana kinerja saat ini tidak memenuhi target.
Mengubah Risiko Menjadi Skor yang Bisa Ditindaklanjuti
Sebuah skor berguna ketika ia membantu Anda membandingkan satu eksposur dengan yang lain. Itulah sebabnya banyak tim menggunakan matriks yang menggabungkan kemungkinan dan konsekuensi menjadi satu peringkat sederhana.
Bagaimana skor bekerja dalam praktiknya
Idenya sederhana. Pada satu sumbu, Anda menilai seberapa mungkin kejadian itu terjadi. Pada sumbu lainnya, Anda menilai seberapa parah konsekuensinya. Matriks risiko praktis sering menggunakan skala 4 poin atau 5 poin, dan mengonversi kombinasinya menjadi skor peringkat yang mendukung penentuan prioritas FMEA-based risk assessment overview.
Sebagai contoh, email phishing yang sampai ke petugas hutang dagang bisa jadi masuk ke kategori prioritas lebih tinggi dibandingkan banjir ruang server, jika kontrol banjir sudah kuat sementara jalur phishing masih lemah pengendaliannya. Skor itu bukan vonis akhir, melainkan sinyal yang membantu Anda memutuskan di mana harus bertindak lebih dulu.
Kemungkinan | Konsekuensi | Skor Gabungan | Tingkat Kontrol yang Diperlukan |
|---|---|---|---|
Rendah | Rendah | Rendah | Pantau dan tinjau |
Rendah | Tinggi | Sedang | Perkuat kontrol jika memungkinkan |
Tinggi | Sedang | Tinggi | Tambahkan kontrol yang ditargetkan segera |
Tinggi | Tinggi | Kritis | Tangani segera dengan kontrol terkuat yang memungkinkan |
Mengapa skor menentukan pilihan kontrol
Keselamatan kerja menggunakan hierarki kontrol yang mengurutkan respons mulai dari eliminasi dan substitusi hingga kontrol rekayasa, peringatan, kontrol administratif, dan APD ringkasan hierarki ASSP dan CCOHS. Urutan ini penting karena kontrol paling aman biasanya adalah yang menghilangkan bahaya dari sumbernya.
Nilai risiko terlebih dahulu, baru tentukan tingkat kontrol yang sesuai. Jangan mulai dari kontrol yang sudah Anda miliki.
Bagi tim yang ingin memahami mekanisme di balik penilaian berbasis skenario, cara kerja simulasi Monte Carlo adalah langkah lanjutan yang bermanfaat karena menunjukkan bagaimana pemikiran probabilistik dapat mendukung keputusan yang lebih rinci. Namun, di sebagian besar UKM, matriks sederhana sudah cukup untuk memisahkan paparan mendesak dari yang masih dapat dikelola.
Penilaian Risiko Versus Analisis Kesenjangan
Banyak kebingungan bermula ketika orang menggunakan istilah penilaian risiko dan analisis kesenjangan seolah-olah keduanya sama. Padahal tidak.
Contoh GDPR memperjelas perbedaannya. Penilaian risiko dimulai dari data yang Anda miliki dan menanyakan apa yang bisa salah, seberapa besar kemungkinannya, dan seberapa parah dampaknya. Ini menghasilkan daftar prioritas, mungkin kebocoran basis data pelanggan, mungkin laptop tanpa enkripsi yang hilang, atau mungkin pihak ketiga pemroses data yang lemah.
Skenario yang sama, pertanyaan yang berbeda
Analisis kesenjangan dimulai dari persyaratan GDPR dan menanyakan kontrol apa yang sudah Anda miliki dibandingkan dengan apa yang masih kurang. Hasilnya terlihat berbeda. Alih-alih daftar ancaman, Anda mendapatkan daftar perbaikan, seperti belum ada DPO yang ditunjuk atau kebijakan retensi yang belum tersedia.
Itulah sebabnya program yang matang menggunakan keduanya. Penilaian risiko bersifat berorientasi ke depan dan didorong oleh ancaman. Analisis kesenjangan bersifat didorong oleh standar dan berorientasi ke belakang. Yang satu memberi tahu Anda di mana paparan berada. Yang lain memberi tahu Anda di mana kontrol Anda masih kurang.
Gunakan penilaian risiko saat Anda perlu menentukan apa yang paling penting. Gunakan analisis kesenjangan saat Anda perlu membuktikan apa yang masih kurang.
Jika Anda tidak yakin harus mulai dari mana, gunakan aturan ini: nilai risiko terlebih dahulu, lalu uji kesenjangan kontrol yang paling penting. Urutan ini mencegah Anda membuang waktu menutup kesenjangan berprioritas rendah sementara paparan berdampak tinggi tetap aktif.
Penilaian Risiko dalam Keuangan dan Ritel
Logika yang sama berlaku baik Anda meminjamkan uang maupun menjual pakaian. Detailnya berubah, tetapi strukturnya tidak.
Keuangan menerapkan metode ini pada eksposur kredit
Sebuah koperasi simpan pinjam regional meninjau portofolio konsumennya dan melihat peningkatan probabilitas gagal bayar di kalangan peminjam wiraswasta setelah adanya perubahan sinyal makroekonomi. Tim tersebut memperketat ambang batas underwriting dan meninjau batas eksposur, karena penilaian tersebut memberi mereka sinyal yang jelas sebelum kerugian menjadi nyata.
Penilaian formal membuktikan manfaatnya dengan memaksa tim pemberi pinjaman untuk menyebutkan eksposur secara spesifik, mengurutkannya berdasarkan toleransi, dan melampirkan tindakan dengan penanggung jawab serta tanggal peninjauan. Tanpa struktur ini, diskusi tetap kabur dan respons datang terlambat.
Ritel menggunakan logika yang sama untuk inventaris dan promosi
Sebuah peritel fesyen independen menerapkan pendekatan yang sama pada inventaris dan promosi. Perusahaan ini mengidentifikasi risiko kehabisan stok dan kelebihan stok pada lini musiman, menganalisis data penjualan tahun lalu serta waktu tunggu pemasok, kemudian menilai SKU mana yang layak mendapat stok pengaman lebih tinggi dan mana yang perlu diskon lebih dalam.
Hasilnya terasa nyata. Tim ini menggunakan struktur pengambilan keputusan yang sama dalam lingkungan operasional yang berbeda, dan itulah tepatnya alasan mengapa penilaian risiko dapat diterapkan dengan baik di berbagai fungsi.
Benang merahnya sederhana:
- Beri nama risikonya sebelum Anda mendebatkannya.
- Nilai kemungkinan dan dampaknya sebelum Anda mendebatkan solusinya.
- Tetapkan penanganannya sebelum masalah itu hilang dalam rapat berikutnya.
Bagaimana AI Mengubah Pemantauan Risiko
Penilaian tradisional biasanya berjalan dalam siklus triwulanan atau tahunan. Itu cocok untuk lingkungan yang stabil, tetapi meninggalkan celah ketika transaksi, pemasok, pelanggan, dan sistem berubah setiap hari. AI dan otomatisasi mempersempit celah tersebut dengan mengubah penilaian risiko menjadi sinyal berkelanjutan, bukan tinjauan berkala.
Apa yang berubah ketika data terus mengalir
Dengan pengambilan data langsung, deteksi pola, dan penandaan anomali, sebuah tim dapat memantau transaksi, eksposur kredit, kinerja pemasok, dan perilaku pelanggan saat itu terjadi. Spreadsheet statis kehilangan sinyal ketika volumenya bertambah, karena seseorang tidak bisa terus memeriksa ulang setiap baris cukup cepat untuk menyadari pergeseran pola.
Di sinilah tinjauan manusia masih penting. AI dapat memberi peringkat pada peringatan dan menyoroti aktivitas yang tidak biasa, tetapi seseorang tetap harus memvalidasi tanda tersebut, menafsirkan konteksnya, dan memutuskan apakah masalah itu benar-benar risiko atau hanya gangguan. Untuk pembahasan lebih dalam tentang masalah model dan penggunaan, artikel tentang risiko LLM dalam analitik ini bacaan yang berguna karena menunjukkan mengapa pengawasan tetap menjadi bagian penting dari proses.
Apa yang dibutuhkan UKM dari perangkatnya
UKM biasanya tidak membutuhkan divisi risiko yang berat. Mereka membutuhkan lapisan yang terhubung ke sistem akuntansi atau POS yang sudah ada, menampilkan sinyal yang sudah diberi peringkat, dan mendokumentasikan apa yang berubah agar tinjauan tidak hilang di tumpukan email. Dalam hal ini, ELECTE dapat berdampingan dengan alat pemantauan lain sebagai salah satu pilihan untuk mengubah data operasional menjadi laporan otomatis, peringatan anomali, dan sinyal risiko berulang, terutama ketika sebuah tim ingin prosesnya tetap ringan.
Bagi pembaca yang menginginkan gambaran praktis tentang ide ini, panduan mengidentifikasi kesalahan dan peluang ini menunjukkan bagaimana deteksi anomali dapat mendukung tinjauan yang lebih cepat. Poin yang lebih besar adalah bahwa AI tidak menggantikan penilaian risiko. AI membuat penilaian tersebut tetap hidup di antara rapat-rapat resmi.
Poin-Poin Penting dan Langkah Selanjutnya
Apa itu penilaian risiko dalam bahasa sederhana? Ini adalah cara terstruktur untuk mengidentifikasi ancaman, memperkirakan kemungkinan dan dampaknya, memberi skor sesuai kriteria Anda, dan memilih penanganan yang tepat. Itulah yang mengubah kekhawatiran yang samar menjadi keputusan yang bisa Anda pertanggungjawabkan.
Pergeseran besar kedua bersifat operasional. AI kini memungkinkan pergerakan dari tinjauan pada titik waktu tertentu menjadi pemantauan langsung, sehingga penilaian risiko dapat mengimbangi UKM yang tidak beroperasi berdasarkan kalender tahunan yang rapi. Perbedaan ketiga sama pentingnya, penilaian risiko menanyakan apa yang bisa salah, sementara analisis kesenjangan menanyakan apa yang kurang dibandingkan dengan standar.
Berikut lima tindakan yang bisa Anda lakukan minggu ini:
- Buat daftar sepuluh risiko teratas Anda. Buat konkret, jangan ada kategori tanpa contoh.
- Nilai tiga di antaranya dengan matriks sederhana 4x4. Gunakan kemungkinan dan konsekuensi, lalu bandingkan hasilnya.
- Tulis satu langkah mitigasi untuk setiap item berisiko tinggi. Jika Anda tidak bisa menyebutkan penanganannya, skor tersebut belum selesai.
- Tetapkan pemilik dan tanggal tinjauan. Risiko tanpa akuntabilitas hanya akan menjadi kebisingan latar belakang.
- Periksa alat yang sudah Anda miliki untuk potensi pemantauan. Cari data akuntansi, POS, CRM, atau alur kerja yang sudah Anda kumpulkan.
Penilaian pertama terbaik adalah yang benar-benar akan diperbarui oleh tim Anda.
Jika Anda masih melakukan ini secara manual, itu pertanda baik bahwa prosesnya siap untuk diotomatisasi. Mulailah dengan data yang sudah Anda miliki, lalu carilah cara untuk mengubahnya menjadi tampilan risiko langsung, bukan spreadsheet statis.
ELECTE membantu UKM mengubah data bisnis menjadi sinyal yang diberi peringkat, pelaporan otomatis, dan pemantauan berkelanjutan tanpa memaksakan program risiko yang berat. Jika Anda menginginkan jalur yang lebih cepat dari penilaian manual menuju pengawasan langsung, kunjungi ELECTE dan lihat bagaimana ini cocok dengan alur kerja Anda.
Komentar
Belum ada komentar — mulai percakapannya.